L'essentiel
- L'édition en vigueur est l'EN ISO 13849-1:2023. Elle est harmonisée au titre de la directive machines 2006/42/CE depuis la décision d'exécution (UE) 2024/1329. L'édition 2015 cesse de donner la présomption de conformité après le 15 mai 2027.
- Le PLr se fixe à partir de l'appréciation du risque, avec trois paramètres : gravité (S), fréquence et durée d'exposition (F), possibilité d'éviter le dommage (P). Le graphe de l'annexe A donne un PLr de a à e ; il est informatif, pas obligatoire.
- Le PL atteint dépend de cinq éléments : catégorie (B, 1, 2, 3, 4), MTTFD de chaque canal, couverture de diagnostic moyenne (DCavg), mesures contre les défaillances de cause commune (65 points sur 100 au moins selon l'annexe F) et maîtrise des défaillances systématiques.
- Chaque PL correspond à une plage de PFH, la fréquence moyenne de défaillance dangereuse par heure : de 10⁻⁵ à 10⁻⁴ pour PL a, moins de 10⁻⁷ pour PL e. Le PL atteint doit être au moins égal au PLr.
- La conception ne suffit pas : la fonction de sécurité doit être validée par analyse et par essais, selon l'article 10 de l'ISO 13849-1:2023 ou l'ISO 13849-2:2012, et documentée.
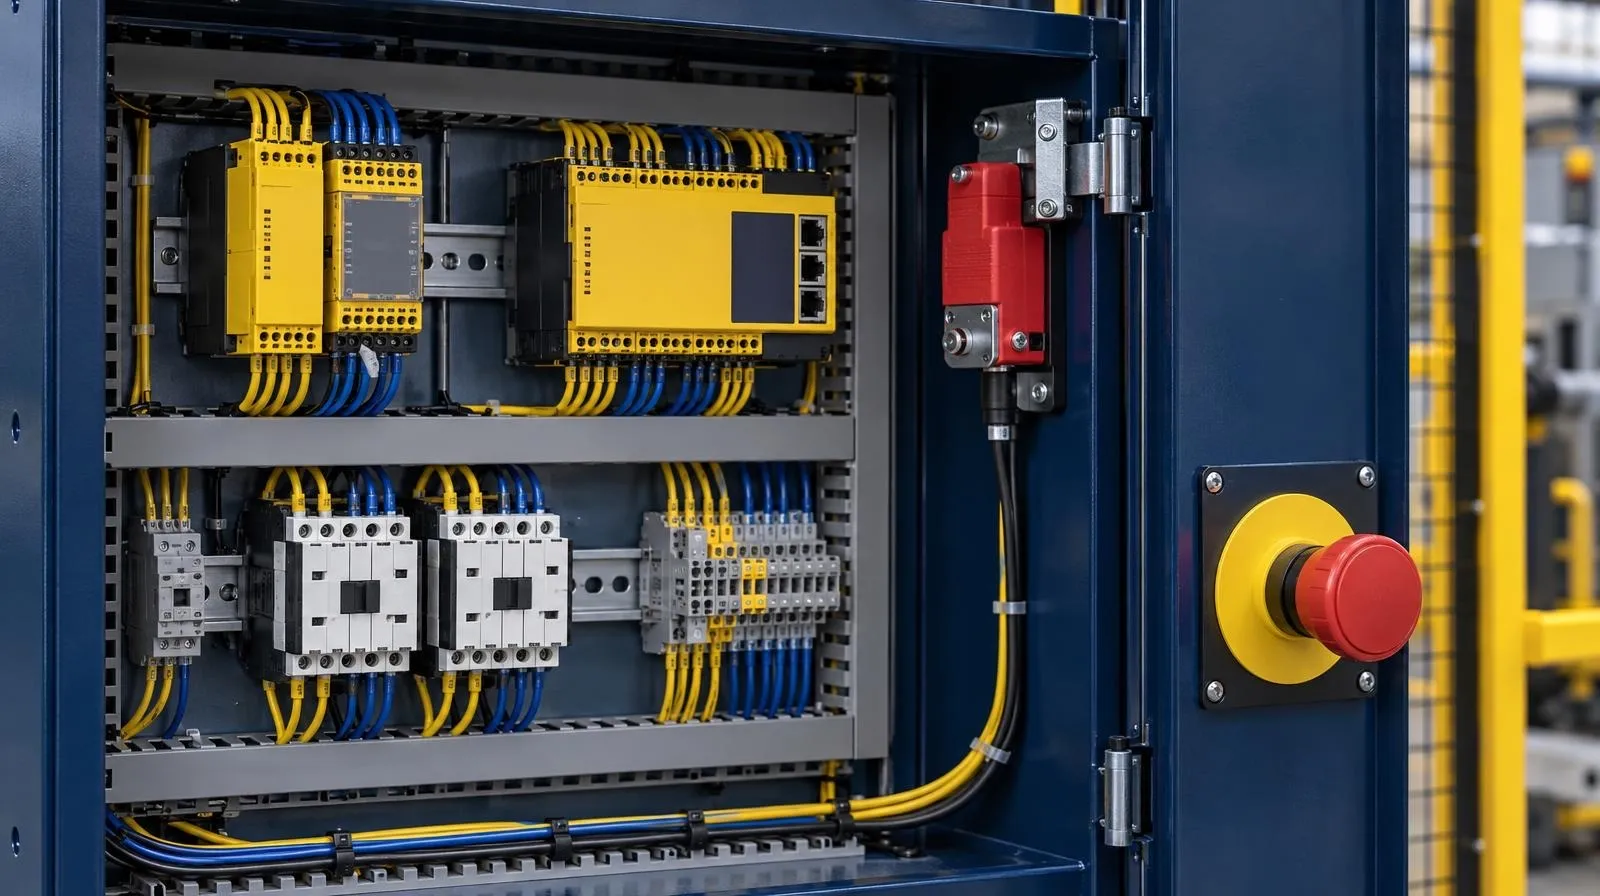
Un arrêt d’urgence, un verrouillage de porte, une barrière immatérielle : chacune de ces fonctions de sécurité doit être aussi fiable que le risque l’exige. L’ISO 13849-1 donne la méthode pour fixer ce niveau, le PLr, puis vérifier que la commande l’atteint. Voici la démarche selon l’édition 2023, état au 9 octobre 2026. Cet article est une introduction : il ne remplace pas la lecture de la norme.
Quelle édition appliquer ?
L’ISO 13849-1:2023 est la quatrième édition. Elle remplace l’édition 2015 et a été reprise sans modification en EN ISO 13849-1:2023.
- Directive 2006/42/CE : l’EN ISO 13849-1:2023 est citée au Journal officiel de l’UE par la décision d’exécution (UE) 2024/1329 du 15 mai 2024. L’EN ISO 13849-1:2015 ne donne plus la présomption de conformité après le 15 mai 2027.
- Règlement (UE) 2023/1230 : il s’applique à partir du 20 janvier 2027. La citation des normes harmonisées à son titre est en cours ; vérifiez au Journal officiel quelle édition est citée au moment où vous mettez votre machine sur le marché.
- Validation : l’EN ISO 13849-2:2012 reste la norme harmonisée de référence. L’édition 2023 de la partie 1 contient aussi son propre article 10 sur la validation.
L’édition 2023 a été réorganisée pour suivre le processus de conception. Elle ajoute notamment un article sur les exigences logicielles, un article sur l’ergonomie, une annexe sur l’immunité électromagnétique (annexe L) et une annexe de valeurs de sécurité pour des composants courants (annexe O).
En Suisse, l’ordonnance sur les machines (OMach) reprend la directive 2006/42/CE, et le SECO désigne les normes techniques applicables. La Suisse fait partie des pays qui doivent reprendre l’EN ISO 13849-1:2023 comme norme nationale.
Le champ de la norme
L’ISO 13849-1 traite des parties des systèmes de commande relatives à la sécurité (SRP/CS) qui réalisent des fonctions de sécurité. Elle s’applique :
- quelle que soit la technologie : électrique, hydraulique, pneumatique ou mécanique ;
- au mode de sollicitation élevée ou continue, pas au mode de faible sollicitation ;
- à la conception du matériel et du logiciel.
Elle ne fixe pas elle-même les fonctions de sécurité ni leur PLr pour une machine donnée. C’est le rôle de votre appréciation du risque, ou d’une norme de type C quand elle existe. Elle ne traite pas non plus la cybersécurité, qui peut pourtant affecter une fonction de sécurité.
Étape 1 : spécifier les fonctions de sécurité
Tout part de l’appréciation du risque selon l’ISO 12100:2010. Quand une mesure de réduction du risque repose sur le système de commande, elle devient une fonction de sécurité. Exemple : « arrêter le mouvement dangereux à l’ouverture du protecteur ».
La norme exige une spécification des exigences de sécurité (SRS) pour chaque fonction : événement déclencheur, réaction attendue, modes de fonctionnement, temps de réponse, PLr. Cette spécification est revue par rapport à l’appréciation du risque avant de commencer la conception.
Étape 2 : déterminer le PLr
Le niveau de performance requis (PLr) traduit la réduction de risque que la fonction doit apporter. Il va de a (faible contribution) à e (forte contribution). La norme exige qu’un PLr soit déterminé et documenté pour chaque fonction ; l’annexe A propose une méthode, que la norme qualifie elle-même de non obligatoire.
Les trois paramètres du graphe de risque
| Paramètre | Niveau 1 | Niveau 2 |
|---|---|---|
| S : gravité de la blessure | S1 : légère, normalement réversible | S2 : grave, normalement irréversible, ou décès |
| F : fréquence et/ou durée d’exposition | F1 : rare à peu fréquente, et/ou exposition courte | F2 : fréquente à continue, et/ou exposition longue |
| P : possibilité d’éviter ou de limiter le dommage | P1 : possible dans certaines conditions | P2 : à peine possible |
Le graphe de la figure A.1 donne alors :
| P1 | P2 | |
|---|---|---|
| S1, F1 | a | b |
| S1, F2 | b | c |
| S2, F1 | c | d |
| S2, F2 | d | e |
Des repères pour F et P
- F2 devrait être retenu, faute d’autre justification, si l’exposition est plus fréquente qu’une fois toutes les 15 minutes. F1 peut l’être si le temps d’exposition cumulé ne dépasse pas 1/20 du temps de fonctionnement et que la fréquence ne dépasse pas une fois toutes les 15 minutes.
- P peut se déterminer avec les tableaux A.1 et A.2 : cinq facteurs (qualification de l’opérateur, vitesse, possibilité de s’échapper, perception du danger, complexité de l’opération) cotés A, B ou C. Un seul « C » donne P2. P1 ne se justifie que s’il existe une possibilité réaliste d’éviter le dommage.
Et la probabilité d’occurrence ?
Le graphe ne comporte pas de paramètre d’occurrence. La méthode suppose une probabilité d’occurrence de l’événement dangereux de 100 %. Si cette probabilité peut être jugée faible, l’annexe A admet de descendre d’un niveau de PL, à condition de le justifier et de le documenter. Les mesures déjà en place, comme un protecteur fixe, sont prises en compte avant d’entrer dans le graphe.
Étape 3 : concevoir et évaluer le PL atteint
Une fonction de sécurité se découpe en sous-systèmes, en général entrée (capteur), traitement (logique) et sortie (contacteurs, variateur, distributeurs). Chaque sous-système reçoit un PL, puis on les combine.
Pour un sous-système conçu selon la norme, le PL dépend de cinq éléments.
La catégorie : l’architecture
| Catégorie | Principe | Comportement en cas de défaut | MTTFD par canal | DCavg | CCF | PL max. |
|---|---|---|---|---|---|---|
| B | Principes de sécurité de base | Un défaut peut entraîner la perte de la fonction | Faible à moyen | Aucun | Sans objet | b |
| 1 | B + composants éprouvés et principes de sécurité éprouvés | Idem, mais défaut moins probable | Élevé | Aucun | Sans objet | c |
| 2 | B + principes éprouvés + test périodique | Perte possible entre deux tests, détectée par le test | Faible à élevé | Faible à moyen | Annexe F | d |
| 3 | B + principes éprouvés + redondance | Un défaut unique ne fait pas perdre la fonction ; détecté si raisonnablement possible | Faible à élevé | Faible à moyen | Annexe F | e |
| 4 | B + principes éprouvés + redondance et détection | Un défaut unique est détecté au plus tard à la sollicitation suivante ; l’accumulation de défauts non détectés ne fait pas perdre la fonction | Élevé | Élevé | Annexe F | e |
Deux précisions pratiques :
- En catégorie 2, la fréquence de sollicitation ne doit pas dépasser 1/100 de la fréquence de test, sauf si le test a lieu à chaque sollicitation et que le défaut est détecté et la machine mise en sécurité avant que la personne n’atteigne le danger.
- Les composants éprouvés sont exigés en catégorie 1. Les composants complexes, comme un automate ou un microprocesseur, ne peuvent pas être considérés comme éprouvés.
Le MTTFD : la fiabilité des composants
Le MTTFD est le temps moyen avant défaillance dangereuse. Il se classe en trois niveaux par canal :
| Niveau | Plage par canal |
|---|---|
| Faible | 3 ans ≤ MTTFD < 10 ans |
| Moyen | 10 ans ≤ MTTFD < 30 ans |
| Élevé | 30 ans ≤ MTTFD ≤ 100 ans (jusqu’à 2 500 ans en catégorie 4) |
Ordre de priorité pour l’obtenir : données du fabricant, puis méthodes de l’annexe C, puis données de terrain fiables, et à défaut 10 ans. Pour les composants électromécaniques et fluidiques, le MTTFD se calcule à partir du B10D et du nombre de manœuvres par an : MTTFD = B10D / (0,1 × nop). Le même calcul donne le T10D, la durée après laquelle le composant doit être remplacé s’il s’use avant la fin de la durée de mission de 20 ans.
La couverture de diagnostic (DC)
La DC est la part des défaillances dangereuses détectées par les diagnostics. Elle se calcule par une AMDE ou s’estime avec le tableau E.1.
| Niveau | Plage |
|---|---|
| Aucune | DC < 60 % |
| Faible | 60 % ≤ DC < 90 % |
| Moyenne | 90 % ≤ DC < 99 % |
| Élevée | 99 % ≤ DC |
Exemples du tableau E.1 pour un capteur : contrôle de plausibilité par contacts NO/NF à manœuvre liée, 99 % ; contrôle croisé des entrées avec test dynamique, sans détection des courts-circuits, 90 %. Pour un sous-système à plusieurs blocs, on utilise une moyenne, la DCavg.
Les défaillances de cause commune (CCF)
Une seule cause, par exemple une surtension, de la poussière ou un câble commun, peut neutraliser les deux canaux d’une architecture redondante. En catégories 2, 3 et 4, la norme exige des mesures suffisantes contre les CCF. L’annexe F, informative, propose de les coter : séparation (15 points), diversité (20), protection contre les surtensions et surcharges (15), composants éprouvés (5), analyse (5), formation (5), CEM ou pureté du fluide (25), autres influences (10). Le seuil recommandé est d’au moins 65 points sur 100, et une mesure appliquée partiellement compte pour zéro. C’est aussi l’hypothèse de la méthode simplifiée.
Les défaillances systématiques et le logiciel
Erreur de spécification, de câblage ou de programmation : ces défaillances ne se calculent pas, elles s’évitent par méthode. L’édition 2023 demande un plan de sécurité fonctionnelle, applique les principes de sécurité de base et éprouvés de l’ISO 13849-2:2012 (annexes A à D, par technologie) et consacre son article 7 au logiciel de sécurité, embarqué ou applicatif.
Étape 4 : du PL au PFH
Chaque PL correspond à une plage de PFH, la fréquence moyenne de défaillance dangereuse par heure :
| PL | PFH (1/h) | SIL correspondant (IEC 62061) |
|---|---|---|
| a | 10⁻⁵ ≤ PFH < 10⁻⁴ | Pas de correspondance |
| b | 3 × 10⁻⁶ ≤ PFH < 10⁻⁵ | 1 |
| c | 10⁻⁶ ≤ PFH < 3 × 10⁻⁶ | 1 |
| d | 10⁻⁷ ≤ PFH < 10⁻⁶ | 2 |
| e | PFH < 10⁻⁷ | 3 |
La méthode simplifiée (figure 12 et annexe K) lit le PL à partir de la catégorie, de la DCavg et du MTTFD de chaque canal. Elle suppose une durée de mission de 20 ans, des taux de défaillance constants et des mesures suffisantes contre les CCF. Des logiciels comme SISTEMA, outil gratuit de l’IFA (Allemagne), appliquent cette méthode et facilitent la documentation, sans remplacer la spécification ni la validation.
Pour des composants mécaniques, hydrauliques ou pneumatiques sans aucune donnée de fiabilité, l’édition 2023 propose une procédure alternative sans MTTFD (6.1.9), fondée sur la catégorie et l’emploi de composants éprouvés.
Étape 5 : combiner les sous-systèmes
Si les PFH sont connus, on les additionne. Le PL de la fonction est limité à la fois par le PL correspondant à cette somme et par le PL le plus faible des sous-systèmes.
Exemple, avec des valeurs fictives : capteur PL d (2,0 × 10⁻⁷), module de sécurité PL e (1,5 × 10⁻⁸), contacteurs PL d (3,0 × 10⁻⁷). Somme : 5,15 × 10⁻⁷ par heure, dans la plage du PL d. Le sous-système le plus faible étant PL d, la fonction atteint PL d.
Si les PFH ne sont pas tous connus, le tableau 9 donne une estimation plus prudente à partir du PL le plus faible et du nombre de sous-systèmes qui l’ont :
| PL le plus faible | Nombre de sous-systèmes à ce PL | PL de la fonction |
|---|---|---|
| a | > 3 / ≤ 3 | Non admis / a |
| b | > 2 / ≤ 2 | a / b |
| c | > 2 / ≤ 2 | b / c |
| d | > 3 / ≤ 3 | c / d |
| e | > 3 / ≤ 3 | d / e |
Trois sous-systèmes PL c donnent donc une fonction PL b ; en remplaçant l’un d’eux par un sous-système PL d, la fonction atteint PL c.
Un sous-système déjà évalué selon l’IEC 62061:2021 ou la série IEC 61508 peut être intégré avec son SIL et son PFH, s’il est conçu pour le mode de sollicitation élevée ou continue (route 1H).
Étape 6 : vérifier, valider, documenter
- Vérification (article 8) : pour chaque fonction, le PL atteint doit être égal ou supérieur au PLr. L’édition 2023 précise que le PL de chaque sous-système doit aussi être au moins égal au PLr. Sinon, on reprend la conception.
- Validation (article 10 ou ISO 13849-2:2012) : un plan de validation, des analyses (listes de défauts, exclusions de défauts justifiées) et des essais, notamment des essais d’injection de défauts sur le circuit réel. Le PL e ne peut pas reposer uniquement sur des exclusions de défauts.
- Documentation (article 12) : SRS, limites de chaque SRP/CS, découpage en sous-systèmes, conditions d’environnement, catégorie, PL et PFH atteints, MTTFD, DC, CCF, T10D et durée de mission, logiciel, résultats de validation. Ces éléments entrent dans le dossier technique de la machine.
- Information pour l’utilisateur (article 13) : essais des fonctions de sécurité, nature et fréquence des inspections, remplacement des composants en fin de durée de vie. Toute réparation ou modification d’une SRP/CS impose une nouvelle validation, essai fonctionnel compris.
Les erreurs fréquentes
- Fixer le PLr sans lien avec l’appréciation du risque, ou sans le justifier.
- Oublier la partie puissance : un module de sécurité PL e ne rend pas la fonction PL e si un seul contacteur coupe le moteur.
- Additionner les PFH sans vérifier le PL le plus faible des sous-systèmes.
- Négliger les CCF, par exemple deux canaux dans le même câble sans protection.
- Ne pas planifier le remplacement des composants dont le T10D est inférieur à 20 ans.
- Valider sur le papier sans essais d’injection de défauts sur la machine.
Säfeli vous accompagne pour spécifier vos fonctions de sécurité, déterminer le PLr, calculer le PL ou le SIL et préparer la validation, dans le cadre du marquage CE de votre machine.
Questions fréquentes
L'ISO 13849-1 est-elle obligatoire ?
Non. Les normes restent volontaires. Mais appliquer l'EN ISO 13849-1:2023, harmonisée au titre de la directive 2006/42/CE, donne une présomption de conformité aux exigences qu'elle couvre, notamment la sécurité et la fiabilité des systèmes de commande. Sans elle, vous devez démontrer cette conformité par une autre voie, par exemple l'EN IEC 62061:2021.
Faut-il utiliser l'ISO 13849-1 ou l'IEC 62061 ?
Les deux conviennent pour les fonctions de sécurité des machines en mode de sollicitation élevée ou continue. L'ISO 13849-1 s'applique à toutes les technologies (électrique, hydraulique, pneumatique, mécanique) et propose une méthode simplifiée par catégories. L'IEC 62061 vise les systèmes de commande de sécurité et exprime le résultat en SIL. Un sous-système SIL peut être intégré dans une fonction évaluée en PL : SIL 1 correspond à PL b ou c, SIL 2 à PL d, SIL 3 à PL e.
Mes composants de sécurité ont déjà un PL : dois-je encore calculer le MTTFD ?
Non pour ces sous-systèmes. Quand le fabricant fournit un PL ou un SIL et une valeur de PFH, il n'est pas nécessaire d'estimer à nouveau leur MTTFD, leur DC ou leurs CCF. Il reste à combiner les sous-systèmes, à vérifier que la fonction atteint le PLr et à valider l'ensemble, câblage et logiciel compris.
SISTEMA est-il obligatoire ?
Non. SISTEMA est un logiciel gratuit de l'IFA, l'institut allemand de sécurité au travail, qui applique la méthode de l'ISO 13849-1. Il facilite le calcul et la documentation, mais la norme n'impose aucun outil. Vérifiez que la version utilisée et ses bibliothèques correspondent à l'édition 2023.
Une norme de type C peut-elle imposer un autre PL ?
Oui. L'ISO 13849-1 est une norme de type B1. Une norme de type C peut fixer les fonctions de sécurité et leur PLr pour une famille de machines, et ses exigences priment alors pour les machines qu'elle couvre.
Sources
- ISO 13849-1:2023 (4e édition), EN ISO 13849-1:2023 : art. 1, 4.4, 5.3, 6.1 à 6.2, 8, 10, 12 ; tableaux 2, 4 à 9 ; annexes A, C, E, F
- ISO 13849-2:2012 / EN ISO 13849-2:2012, Validation, annexes A à D
- IEC 62061:2021 (éd. 2.0) / EN IEC 62061:2021, art. 1
- Décision d'exécution (UE) 2024/1329 (citation de l'EN ISO 13849-1:2023 au titre de la directive 2006/42/CE) ; décision d'exécution (UE) 2022/621 (EN IEC 62061:2021)
- Règlement (UE) 2023/1230, applicable au 20 janvier 2027 (rectificatif JO L 169 du 4.7.2023)
- Ordonnance sur les machines (OMach), RS 819.14
- IFA Report 2/2017e, Functional safety of machine controls – Application of EN ISO 13849 (logiciel SISTEMA)