Laboratoire d'essais et conseil · Granges-Paccot

Réserver un appel

Cybersécurité · Produits connectés

Tests d’intrusion produits

Interfaces de débogage, mémoire, micrologiciel, radio, application et cloud : nous attaquons votre produit comme le ferait un attaquant, pour trouver les vulnérabilités avant lui. Vous recevez un rapport clair, classé par gravité, avec des recommandations concrètes et un contre-test après corrections.

CRA : tests de sécurité réguliers
Annexe I
IEC 62443-4-1 : test d’intrusion
SVV-4
Toute la chaîne du produit
Matériel → cloud
Après vos corrections
Contre-test

Pour qui

Ce que nous testons

  • Interfaces matérielles

    Ports série, JTAG et SWD, mémoire flash, démarrage sécurisé.

  • Micrologiciel

    Extraction, analyse, secrets codés en dur, composants vulnérables.

  • Radio et réseau

    Wi-Fi, Bluetooth Low Energy, Zigbee, cellulaire, services exposés.

  • Application et cloud

    Application mobile, API du produit, mises à jour à distance.

Nos prestations

Un test d’intrusion adapté à votre produit

Le périmètre suit l’analyse de menaces : nous testons d’abord les chemins d’attaque qui comptent pour votre produit.

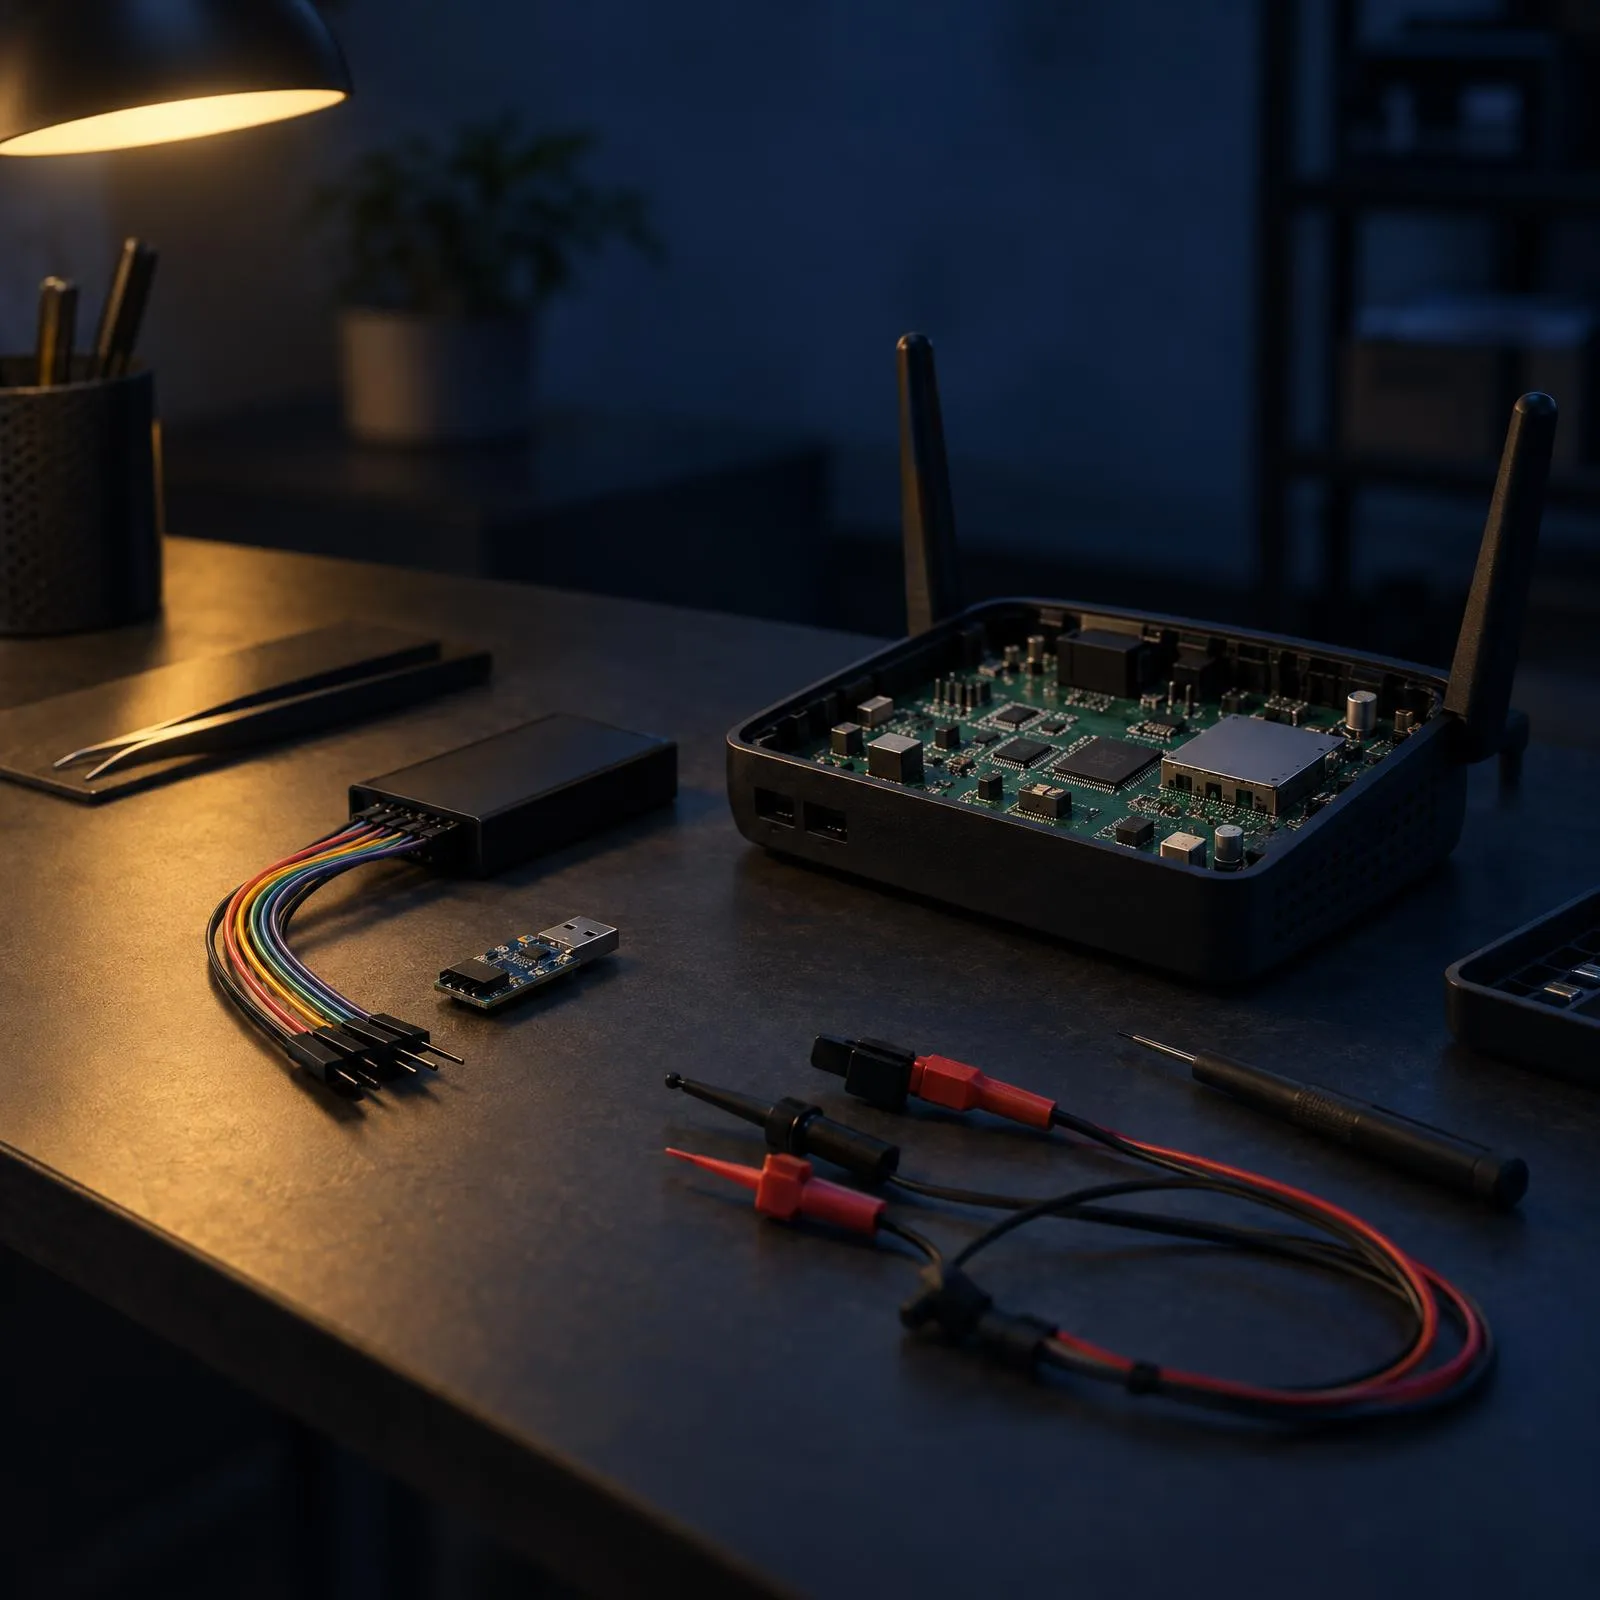
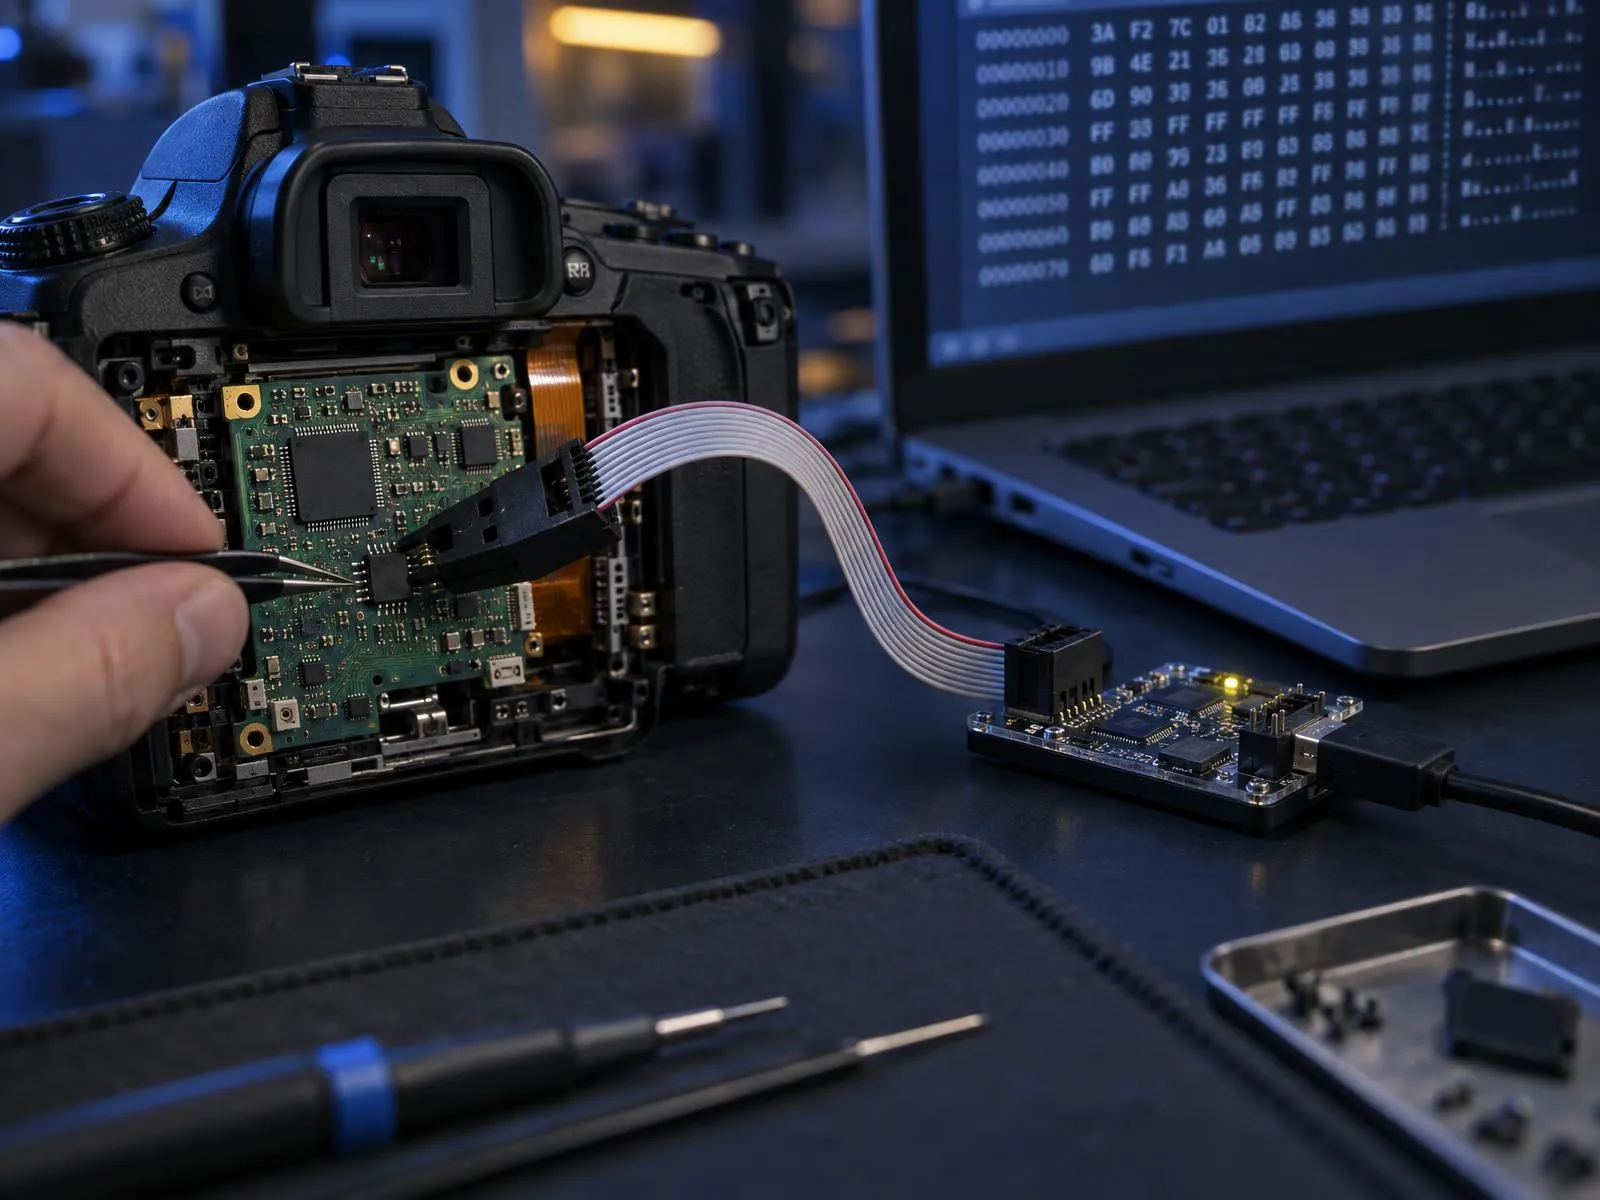
Pince de test sur la mémoire flash d’un appareil reliée à un programmateur et un ordinateur
Matériel et micrologiciel

Interfaces matérielles et micrologiciel

Ports de débogage restés ouverts, mémoire lisible, micrologiciel non chiffré, clés et mots de passe codés en dur, démarrage non vérifié : nous ouvrons le produit, extrayons et analysons le micrologiciel, et vérifions qu'une mise à jour malveillante est bien refusée.

Ce que vous recevez

  • Analyse des interfaces physiques
  • Analyse du micrologiciel et des composants
  • Vérification du démarrage et des mises à jour

Références

  • OWASP ISTG v1.0.1
  • OWASP FSTM
Ondes radio formées de paquets de données, dont un flux intercepté
Radio et réseau

Communications radio et réseau

Appairage, chiffrement, rejeu de commandes, services réseau exposés, réponses à des données malformées (fuzzing) : nous analysons ce que le produit émet et accepte, sur chacune de ses interfaces de communication.

Ce que vous recevez

  • Cartographie des services exposés
  • Tests d’appairage et de chiffrement
  • Tests de robustesse des entrées

Références

  • IEC 62443-4-1:2018, SVV-3
  • OWASP ISTG v1.0.1
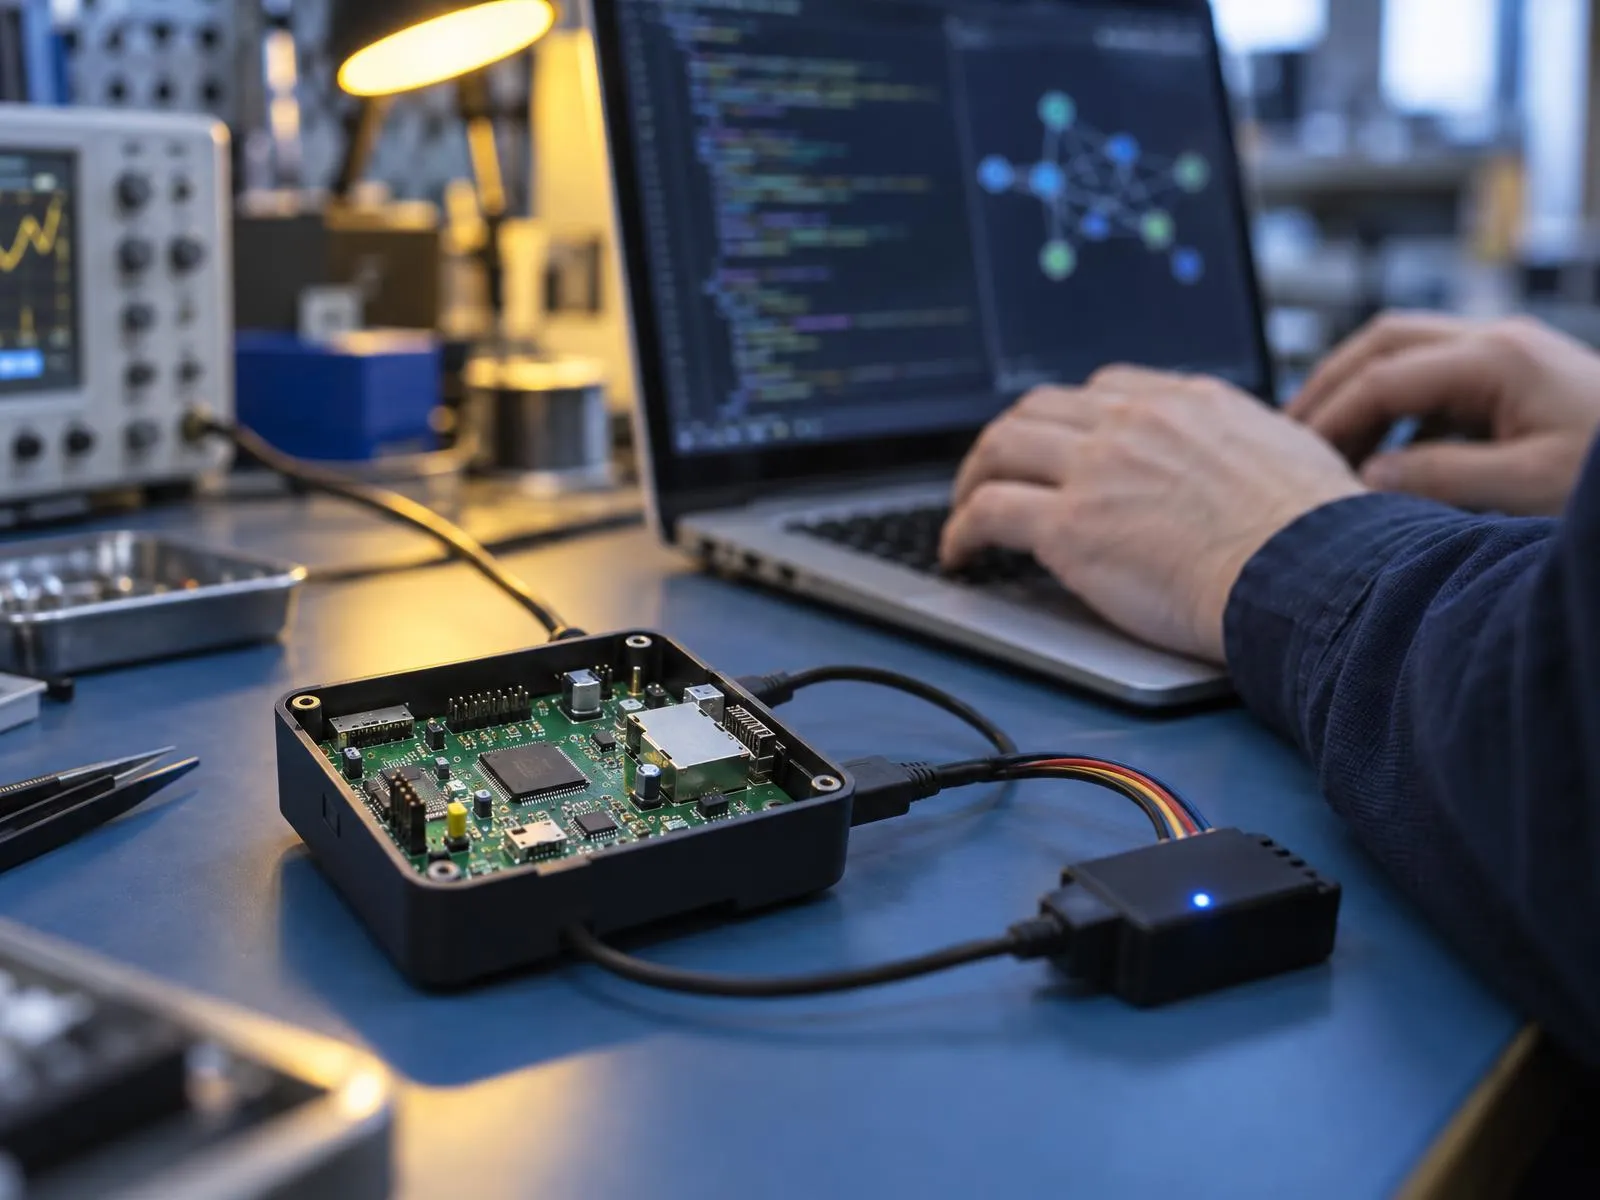
Ingénieur testant un boîtier électronique relié à un ordinateur portable
Application et cloud

Application, API et mises à jour à distance

L'application qui pilote le produit et les services distants qui lui sont nécessaires font partie de sa surface d'attaque : authentification, contrôle d'accès entre utilisateurs, protection des données, chaîne de mise à jour.

Ce que vous recevez

  • Tests de l’application mobile
  • Tests des API du produit
  • Analyse de la chaîne de mise à jour

Références

  • CRA, art. 3, point 2
Tests d’intrusion applicatifs
Bouclier de verre dont les fissures sont scellées par des lignes dorées
Rapport

Rapport, corrections et contre-test

Chaque vulnérabilité est décrite, démontrée, classée par gravité et accompagnée d'une recommandation de correction. Nous en discutons avec vos développeurs, puis vérifions les corrections par un contre-test. Le rapport rejoint la documentation technique.

Ce que vous recevez

  • Synthèse pour la direction
  • Rapport technique détaillé
  • Rapport de contre-test

Références

  • CRA, annexe VII, point 6
  • IEC 62443-4-1:2018, SVV-4

Et aussi

Approches

Boîte noire, grise ou blanche

Plus nous en savons sur le produit, plus le test va en profondeur dans le même temps. Nous vous recommandons l'approche adaptée à votre objectif.

  • Boîte noire

    Nous partons du produit tel qu’il est vendu, sans information interne, comme un attaquant qui l’achète.

  • Boîte grise

    Avec la documentation, des comptes de test et les interfaces connues : plus de couverture dans le même temps.

  • Boîte blanche

    Avec les schémas, le code source et l’architecture : pour vérifier en profondeur les mécanismes de sécurité.

Cyber Resilience Act

Des tests qui servent votre dossier

Le Cyber Resilience Act exige des tests et examens de sécurité efficaces et réguliers, et leurs rapports font partie de la documentation technique. Nos rapports sont rédigés pour y être joints : périmètre, méthode, résultats, corrections et contre-test.

Sources : règlement (UE) 2024/2847, annexe I, partie II, point 3, et annexe VII, point 6

Normes

Les référentiels de test

Nos tests suivent des méthodes publiques et reconnues, choisies selon votre produit et vos objectifs réglementaires.

TypeNormeObjet
IoTOWASP ISTG v1.0.1Guide de tests de sécurité des objets connectés
MicrologicielOWASP FSTMMéthode de test de sécurité des micrologiciels, en neuf étapes
IndustrieIEC 62443-4-1:2018SVV-3 tests de vulnérabilités, SVV-4 test d’intrusion, SVV-5 indépendance
RadioEN 18031-1:2024Évaluation de l’efficacité des mécanismes de sécurité (annexe A)
IoTETSI TS 103 701*Cas d’essai pour l’ETSI EN 303 645
GénéralOSSTMM 3Méthode ouverte de test de sécurité (ISECOM)

* Version à vérifier pour votre projet. Les méthodes OWASP sont des projets ouverts régulièrement mis à jour : nous utilisons la dernière version publiée.

Notre méthode

Votre test d’intrusion en quatre étapes

  1. Cadrage

    Produit, périmètre, approche, exemplaires et règles d’engagement. 30 minutes.

  2. Tests

    Matériel, micrologiciel, radio, application et cloud, selon le plan validé.

  3. Rapport

    Vulnérabilités classées par gravité, recommandations, restitution à vos équipes.

  4. Contre-test

    Vérification des corrections et rapport final pour le dossier.

Questions fréquentes

Questions fréquentes sur les tests d’intrusion

Votre produit soulève une question particulière ? Posez-la directement à un ingénieur.

Réserver un appel
Le Cyber Resilience Act impose-t-il un test d’intrusion ?

Il impose des tests et examens de sécurité efficaces et réguliers, et leurs rapports font partie de la documentation technique. Le règlement ne nomme pas le test d'intrusion, mais la FAQ de la Commission le cite, avec le fuzzing et l'analyse de micrologiciel, parmi les moyens adaptés. C'est la façon la plus directe de montrer que les mesures résistent à une attaque réelle.

Sources : Règlement (UE) 2024/2847, annexe I, partie II, point 3, et annexe VII, point 6 ; FAQ Commission v1.1, § 4.4.2

Combien d’exemplaires du produit faut-il fournir ?

En général deux : certains tests, comme l'extraction de la mémoire ou l'accès aux interfaces de débogage, demandent d'ouvrir le produit et peuvent l'endommager. Nous le précisons dans le plan de test, avant de commencer.

Peut-on tester un prototype ?

Oui, et c'est souvent le meilleur moment : une vulnérabilité trouvée sur un prototype se corrige avant l'industrialisation. Il faut simplement que le logiciel et le matériel testés soient représentatifs du produit final sur les points de sécurité.

Quelle différence avec l’évaluation EN 18031 ?

L'évaluation EN 18031 vérifie, exigence par exigence, que les mécanismes de sécurité attendus existent et sont adaptés. Le test d'intrusion cherche activement à les contourner. Les deux se complètent : l'EN 18031 prévoit d'ailleurs un examen de la mise en œuvre du point de vue de l'attaquant.

Sources : EN 18031-1:2024, annexe A

Les résultats restent-ils confidentiels ?

Oui. Les tests se déroulent sous accord de confidentialité, le rapport n'est remis qu'à vous et les vulnérabilités ne sont communiquées à personne d'autre. Vous décidez ensuite de la divulgation, dans le cadre de votre politique de divulgation coordonnée.

Faut-il refaire un test après chaque mise à jour ?

Pas forcément un test complet. Après des corrections, un contre-test ciblé vérifie que les vulnérabilités sont fermées. Pour les versions suivantes, l'analyse de menaces indique quelles parties ont changé et ce qui doit être testé à nouveau.

Réserver un appel

Parlez-nous de votre produit

Choisissez directement un créneau de 30 minutes avec un ingénieur. Pas d'échange d'e-mails : vous choisissez l'heure, nous préparons l'échange.

Choisir un créneau

Coordonnées

Adresse
Säfeli Sàrl
Route d'Englisberg 3
1763 Granges-Paccot
Téléphone
+41 79 737 37 93
Langues
Français, allemand, anglais
Réserver un appel