Laboratoire d'essais et conseil · Granges-Paccot

Réserver un appel

Cybersécurité · Entreprises

Cybersécurité des entreprises

Hameçonnage, fraude au paiement, rançongiciel : les attaques visent toutes les entreprises, des plus petites aux plus grandes. Säfeli vous aide à faire le point, à former vos collaborateurs et à renforcer votre protection, jusqu'à la mise en place d'un système selon l'ISO/IEC 27001. Premier pas : un check-up gratuit d'une heure.

Annonces de cyberincidents à l’OFCS en 2025
64 733
Violations impliquant l’élément humain (Verizon DBIR 2026)
62 %
Des PME ont un concept, des formations ou un plan d’urgence
30 %
Check-up gratuit avec un ingénieur
1 h

Pour qui

Pour toutes les entreprises

  • PME

    Sans équipe sécurité dédiée : des priorités claires et des mesures à votre mesure.

  • Start-up

    Croissance rapide, outils cloud, données clients : de bonnes bases dès le départ.

  • Grands groupes

    Sites, filiales, fournisseurs : un regard extérieur et un cadre commun.

  • Entreprises industrielles

    Bureaux et ateliers : informatique et machines connectées.

Nos prestations

Faire le point, former, protéger

Quatre prestations qui se complètent. Vous commencez où vous voulez ; le check-up gratuit vous aide à choisir.

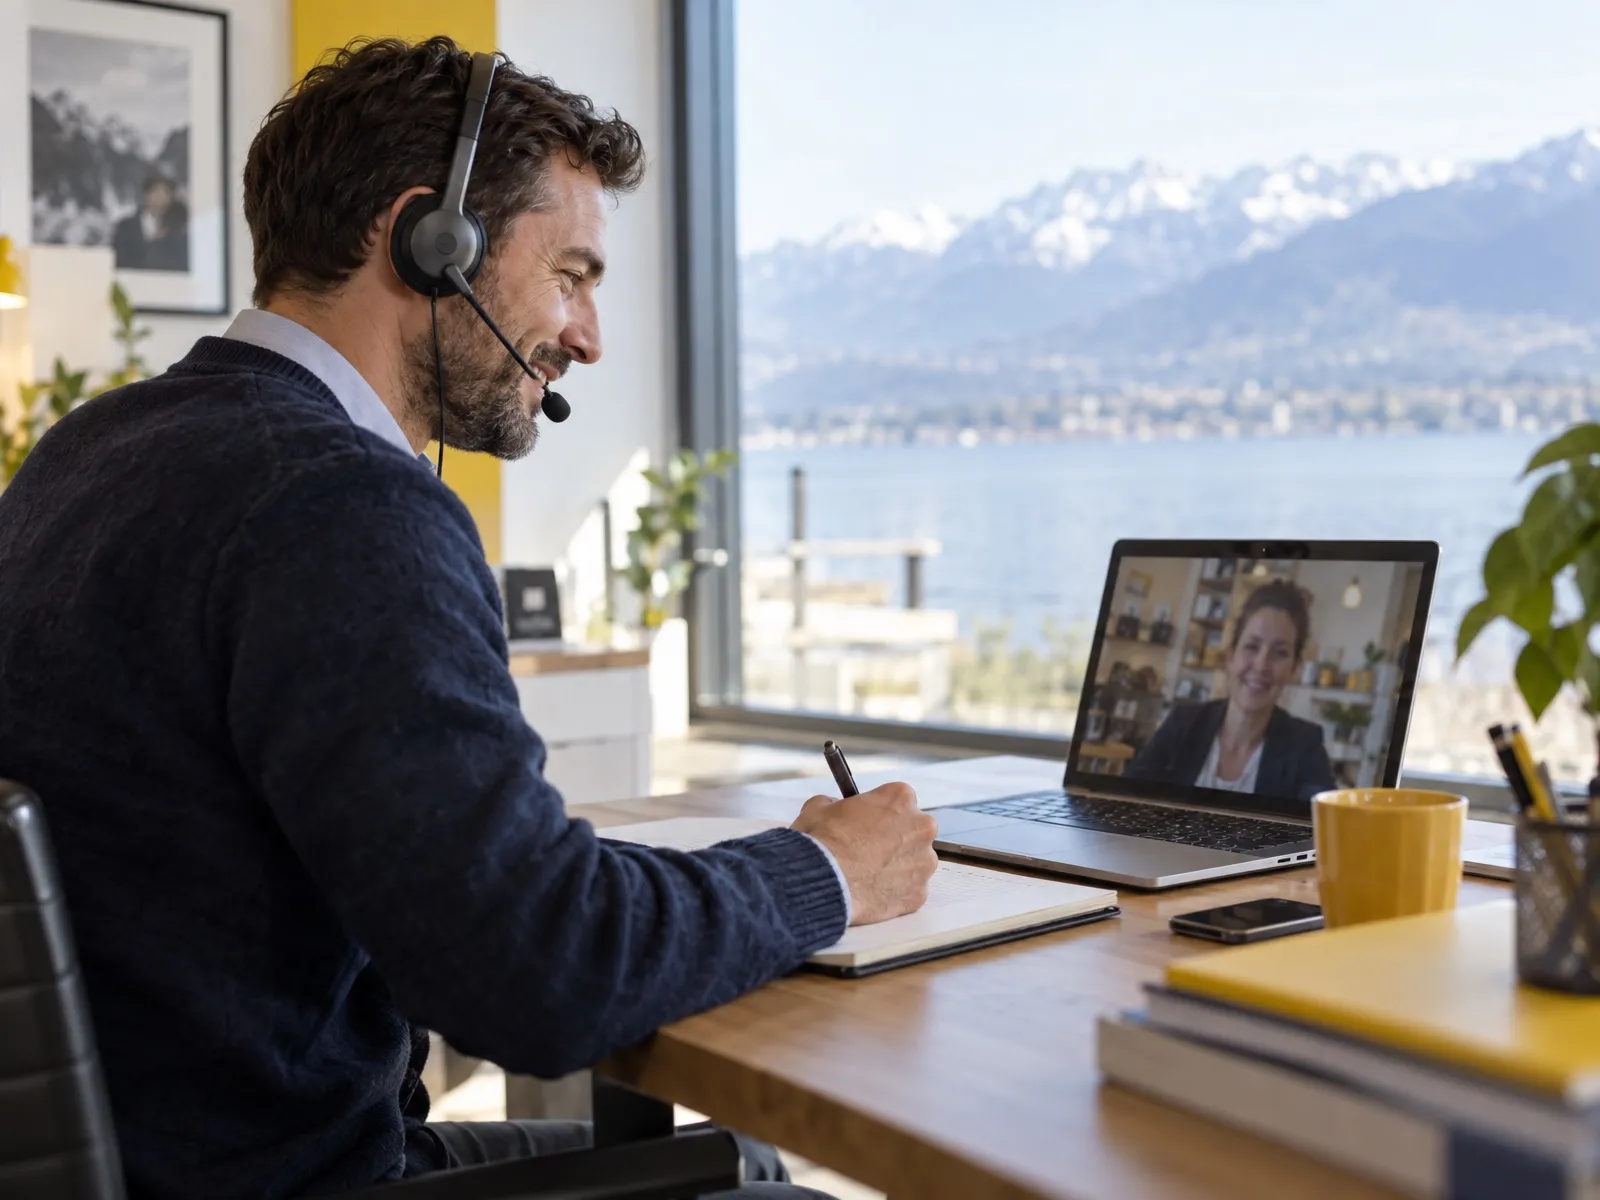
Consultant en visioconférence avec une cheffe d’entreprise
Check-up gratuit

Check-up cybersécurité gratuit

Un appel d'une heure avec un ingénieur pour passer en revue votre organisation, vos outils et vos pratiques. Vous repartez avec vos points forts, vos points faibles et les mesures prioritaires. Gratuit et sans engagement.

Ce que vous recevez

  • Un état des lieux en une heure
  • Vos priorités
  • Sans engagement
Le check-up en détail
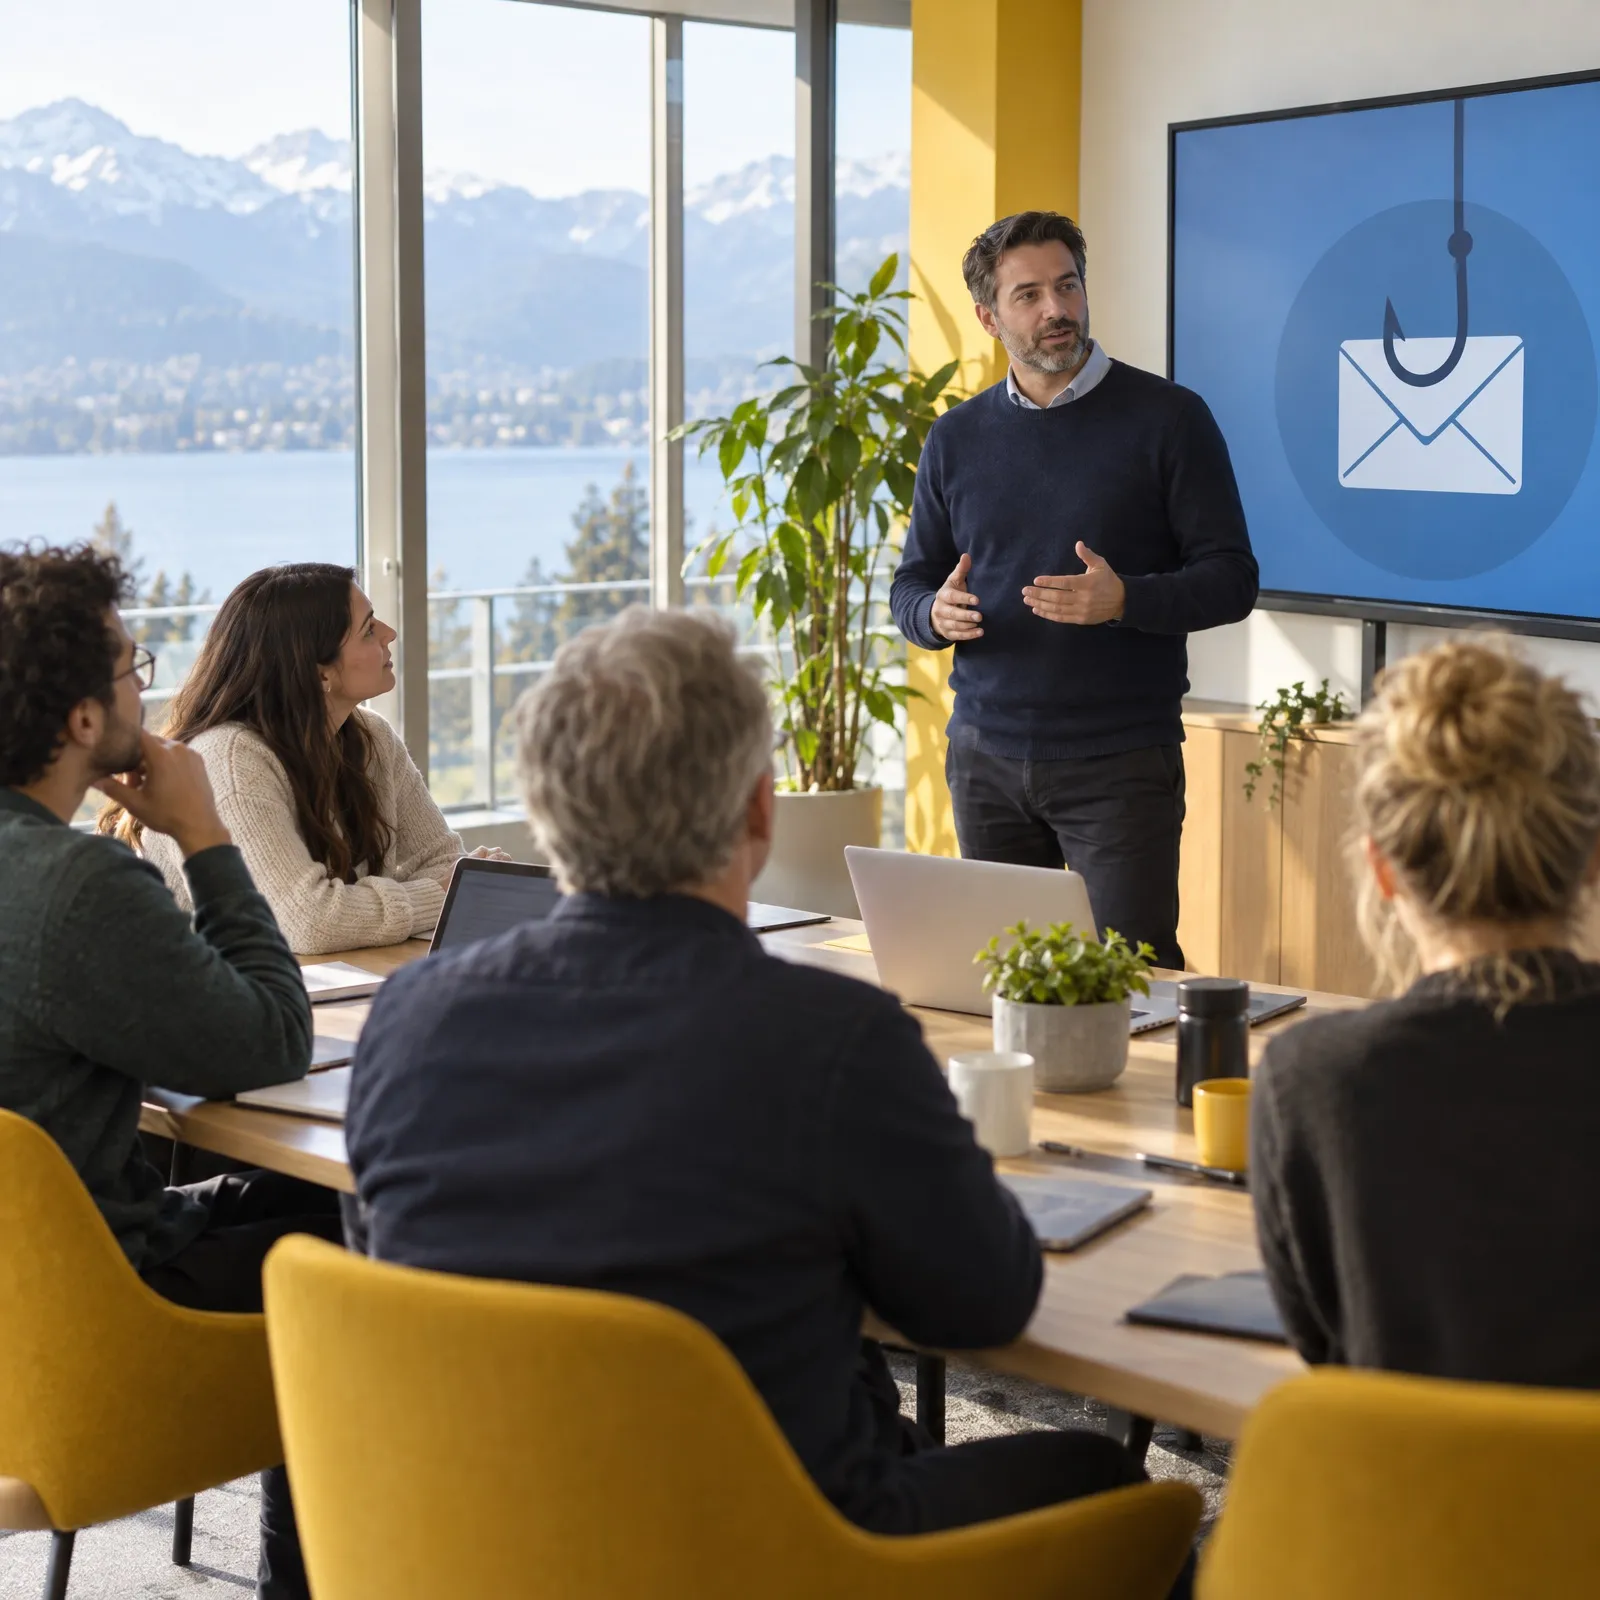
Formateur présentant l’hameçonnage à un groupe de collaborateurs
Formation

Formation du personnel

La plupart des attaques passent par un collaborateur : un e-mail piégé, un faux appel, un mot de passe réutilisé. Nous formons vos équipes à reconnaître les pièges et à réagir, de la sensibilisation d'une heure à la journée complète.

Ce que vous recevez

  • Sensibilisation d’une heure
  • Formation d’une journée
  • Exercices et cas concrets
Nos formations
Ordinateur, serveur, routeur, smartphone et nuage protégés par un bouclier lumineux
Protection

Protéger votre entreprise

Postes de travail, comptes et accès, réseau, serveurs, cloud et sauvegardes : nous proposons des solutions concrètes et vous accompagnons dans leur mise en place, avec votre équipe ou votre prestataire informatique.

Ce que vous recevez

  • Plan de mesures priorisé
  • Accompagnement à la mise en place
  • Vérification
Protéger votre entreprise
Cadenas lumineux au centre d’un cycle d’amélioration
ISO/IEC 27001

Système de management ISO/IEC 27001

Pour structurer durablement votre sécurité et la démontrer à vos clients : analyse des écarts, appréciation des risques, mise en place du système et audit interne, jusqu'à l'audit de certification.

Ce que vous recevez

  • Analyse des écarts
  • Mise en place du système
  • Préparation à la certification

Références

  • ISO/IEC 27001:2022
L’ISO/IEC 27001 en détail

Et aussi

Menaces

Les attaques les plus fréquentes

Fraude, hameçonnage, faux support : beaucoup d'attaques exploitent d'abord la confiance des collaborateurs et des failles connues. Voici ce que l'Office fédéral de la cybersécurité observe en Suisse.

  • Fraude

    Fausses factures, faux sites, fausses autorités : la fraude représente 52 % des annonces volontaires reçues par l’OFCS au second semestre 2025.

    OFCS, rapport semestriel 2025/II
  • Hameçonnage

    12 280 signalements en 2025. Au premier semestre 2026, l’OFCS note une hausse de l’hameçonnage lié à Microsoft 365.

    OFCS, rapports semestriels 2025/II et 2026/I
  • Arnaque au président

    Un faux dirigeant exige un virement urgent : 719 annonces en 2024, 605 au seul premier semestre 2025, et désormais des voix imitées par IA.

    OFCS, rapports semestriels 2024/II, 2025/I et 2026/I
  • Faux support informatique

    Une avalanche d’e-mails, puis un appel Teams d’un prétendu support qui demande un accès à distance à l’ordinateur.

    OFCS, rapport semestriel 2026/I
  • Piratage de messagerie

    Un compte de messagerie compromis sert à détourner des paiements : 73 cas annoncés au second semestre 2025, dont une perte de 1,5 million de francs.

    OFCS, rapport semestriel 2025/II
  • Rançongiciel

    Données chiffrées et volées, activité à l’arrêt : 57 entreprises ciblées selon les annonces reçues au second semestre 2025.

    OFCS, rapport semestriel 2025/II

Sources : OFCS, rapports semestriels 2024/II, 2025/I, 2025/II et 2026/I. Ces chiffres sont des annonces volontaires, provenant à 90 % de particuliers et à 10 % d'entreprises, d'associations et d'autorités.

Notre méthode

Par où commencer

  1. Check-up gratuit

    Un appel d’une heure pour faire le point.

  2. Priorités

    Les mesures qui réduisent le plus vos risques.

  3. Mise en place

    Protection, formation, organisation.

  4. Dans la durée

    Contrôles réguliers, exercices, ISO/IEC 27001 si besoin.

Marché suisse

Le cadre suisse

La loi sur la protection des données exige une sécurité adéquate des données personnelles, par des mesures techniques et organisationnelles appropriées au risque. Les exploitants d'infrastructures critiques doivent signaler les cyberattaques à l'OFCS dans les 24 heures depuis le 1er avril 2025.

Le Conseil fédéral a par ailleurs décidé le 25 septembre 2026 de préparer une loi fédérale sur la cybersécurité, avec un projet d'ici juin 2027 : un sujet à suivre, surtout si vous fabriquez des produits numériques.

Sources : LPD, RS 235.1, art. 8 ; LSI, RS 128, art. 74a à 74h ; OFCS, communiqué du 25.09.2026.

Questions fréquentes

Questions fréquentes sur la cybersécurité des entreprises

Votre situation soulève une question particulière ? Posez-la directement à un ingénieur.

Réserver un appel
Par où commencer ?

Par un état des lieux. Notre check-up gratuit d'une heure vous donne une vue d'ensemble de votre sécurité et les mesures prioritaires. Vous décidez ensuite de la suite : protection technique, formation du personnel, ISO/IEC 27001.

Quelles obligations légales en Suisse ?

La loi sur la protection des données impose des mesures techniques et organisationnelles appropriées pour garantir la sécurité des données personnelles ; son ordonnance cite notamment le contrôle des accès, la restauration après incident et les mises à jour de sécurité. Depuis le 1er avril 2025, les exploitants d'infrastructures critiques doivent en outre signaler les cyberattaques à l'OFCS dans les 24 heures.

Sources : LPD, RS 235.1, art. 8 ; OPDo, RS 235.11, art. 1 à 3 ; LSI, RS 128, art. 74a à 74h

Que faire en cas de cyberattaque ?

Isolez les appareils touchés du réseau, prévenez votre responsable ou votre prestataire informatique et annoncez l'incident à l'OFCS. Si des données personnelles sont touchées et que le risque est élevé, la LPD impose d'annoncer la violation au Préposé fédéral dans les meilleurs délais. Le mieux est de préparer ce plan avant : nous vous y aidons.

Sources : LPD, RS 235.1, art. 24 ; OFCS, concept d’urgence pour les PME (18.05.2026)

Existe-t-il des outils publics gratuits ?

Oui : le Cybersecurity-Check pour les PME, une auto-évaluation publiée avec l'OFCS et d'autres partenaires, la norme minimale pour les TIC de la Confédération et le concept d'urgence de l'OFCS pour les PME. Ils sont utiles ; notre check-up les complète par un échange avec un ingénieur et des priorités adaptées à votre entreprise.

Sources : Cybersecurity-Check v4.0 (08.12.2025) ; norme minimale pour les TIC (2023) ; OFCS

Nous travaillons avec l’UE : la directive NIS2 nous concerne-t-elle ?

Elle ne s'applique pas directement en Suisse. Mais si vous êtes actif dans l'UE ou fournisseur d'entreprises qui y sont soumises, vos clients peuvent vous demander des mesures comparables : gestion des risques, sauvegardes, authentification multifacteur, formation. Nous vous aidons à y répondre.

Sources : Directive (UE) 2022/2555, art. 20 et 21 (application à la Suisse : interprétation Säfeli)

Réserver un appel

Commencez par un check-up gratuit

Réservez un court appel en ligne ou appelez-nous : nous fixons ensemble la date de votre check-up d'une heure, gratuit et sans engagement.

Choisir un créneau

Coordonnées

Adresse
Säfeli Sàrl
Route d'Englisberg 3
1763 Granges-Paccot
Téléphone
+41 79 737 37 93
Langues
Français, allemand, anglais
Réserver un appel