Laboratoire d'essais et conseil · Granges-Paccot

Réserver un appel

Analyse des risques de cybersécurité

Analyse de menaces (TARA)

Ce qu'il faut protéger, qui pourrait attaquer, comment et avec quelles conséquences : l'analyse de menaces est le point de départ de la cybersécurité d'un produit. Le Cyber Resilience Act l'exige, l'EN 18031 et l'IEC 62443 s'appuient sur elle. Säfeli la mène en ateliers avec vos équipes et la traduit en exigences concrètes.

CRA : analyse de risques obligatoire
Art. 13
Exigences à justifier une à une
Annexe I
Confidentialité, intégrité, disponibilité
C · I · D
Pendant toute la période d’assistance
À jour

Pour qui

Quand mener une analyse de menaces

  • Nouveau produit

    Dès que l’architecture est connue, pour concevoir la sécurité plutôt que la rajouter.

  • Produit existant

    Avant le 11 décembre 2027, comme base de la mise en conformité au CRA.

  • Nouvelle fonction

    Nouvelle interface, application, connexion au cloud : de nouveaux risques à évaluer.

  • Après un test ou une vulnérabilité

    Mettre l’analyse à jour avec ce que l’on a appris.

Nos prestations

Notre démarche, en quatre temps

Une méthode structurée et traçable, du modèle du produit aux exigences de sécurité, qui s’intègre à votre documentation technique.

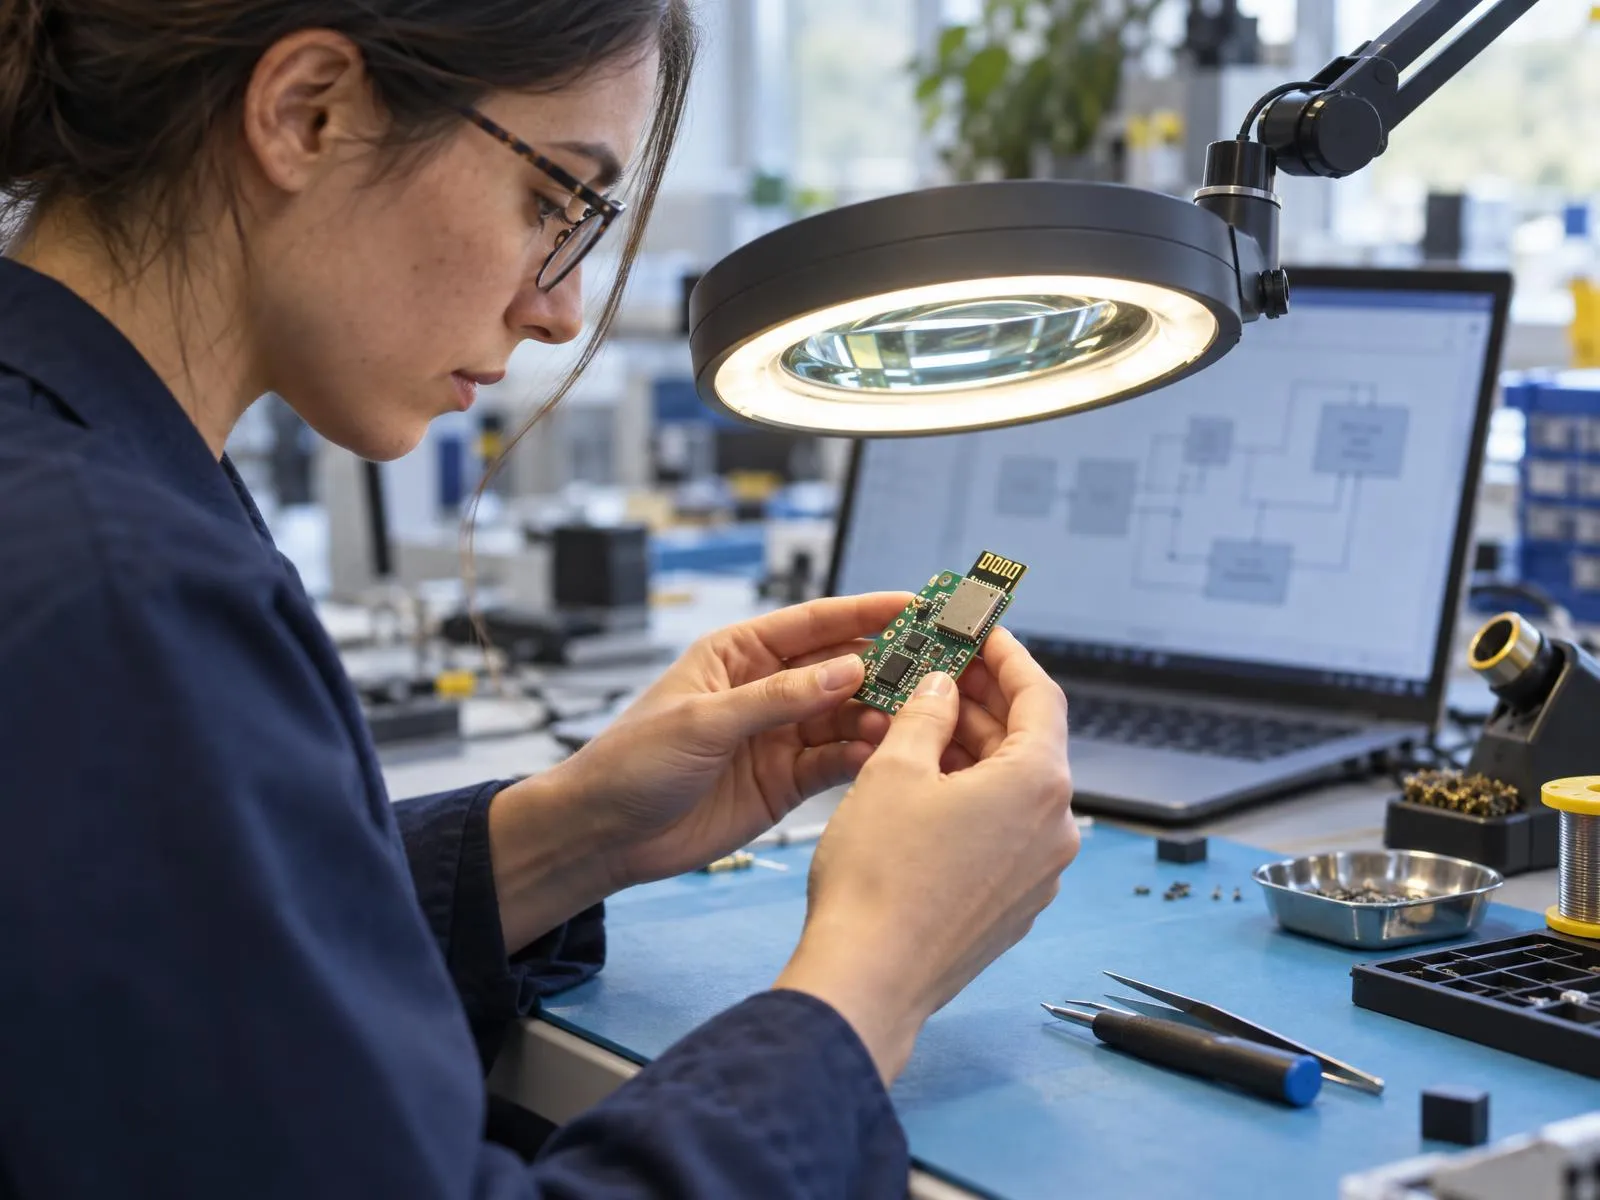
Ingénieure examinant la carte électronique d’un objet connecté
Modèle du produit

Décrire le produit et ce qu’il faut protéger

Fonctions, architecture, interfaces physiques et radio, application, cloud, flux de données et frontières de confiance : nous établissons le modèle du produit et l'inventaire de ses actifs, données, fonctions, clés et micrologiciel.

Ce que vous recevez

  • Diagramme d’architecture et des flux de données
  • Inventaire des actifs et des interfaces
  • Usage prévu et conditions d’utilisation

Références

  • CRA, art. 13, par. 3
  • EN 18031-1:2024, art. 5
Réseau lumineux où des trajectoires d’attaque sont arrêtées par des barrières
Menaces

Identifier les menaces et les scénarios d’attaque

Pour chaque actif, ce qui pourrait porter atteinte à sa confidentialité, son intégrité ou sa disponibilité, et par quel chemin : interface de débogage, radio, application, mise à jour. Nous construisons les scénarios en ateliers, avec le regard d'un attaquant.

Ce que vous recevez

  • Catalogue des menaces
  • Scénarios et chemins d’attaque
  • Hypothèses sur les attaquants

Références

  • ETSI TS 102 165-1
  • ISO/SAE 21434:2021*
Champ de colonnes lumineuses, la plupart bleues, quelques-unes orange
Évaluation

Évaluer et traiter les risques

Impact de chaque scénario, faisabilité de l'attaque selon le temps, l'expertise, l'équipement et l'accès nécessaires, niveau de risque, puis décision : réduire, éviter, transférer ou accepter. Chaque mesure devient une exigence de sécurité traçable.

Ce que vous recevez

  • Matrice des risques
  • Exigences de sécurité et mesures
  • Risques résiduels justifiés

Références

  • CRA, annexe I
  • IEC 62443-3-2:2020
Boucle lumineuse en forme d’infini jalonnée de points
Suivi

Intégrer et tenir à jour

L'analyse est reliée aux exigences de l'annexe I du CRA ou de l'EN 18031, alimente le plan de tests et rejoint la documentation technique. Nous la mettons à jour après les tests, une vulnérabilité ou une évolution du produit.

Ce que vous recevez

  • Correspondance avec l’annexe I ou l’EN 18031
  • Plan de tests de sécurité
  • Mises à jour pendant la période d’assistance

Références

  • CRA, art. 13, par. 2 et 4

Et aussi

Cyber Resilience Act

Ce que le CRA attend de l'analyse

Le règlement ne fixe pas de méthode, mais un contenu minimal. Notre analyse y répond point par point.

  • Usage prévu et prévisible

    L’analyse part de l’usage prévu du produit et de son usage raisonnablement prévisible, y compris par des utilisateurs peu avertis.

    CRA, art. 13, par. 3
  • Conditions d’utilisation

    Environnement d’utilisation, actifs à protéger, connexions : le même produit n’a pas les mêmes risques dans un salon et dans une usine.

    CRA, art. 13, par. 3
  • Durée d’utilisation

    La durée d’utilisation attendue du produit, qui sert aussi à fixer la période d’assistance et la durée des mises à jour de sécurité.

    CRA, art. 13, par. 3 et 8
  • Exigences justifiées

    L’analyse indique quelles exigences de l’annexe I s’appliquent et comment elles sont mises en œuvre. Toute exigence écartée est justifiée par écrit.

    CRA, art. 13, par. 3 et 4
  • Documentée et jointe au dossier

    L’analyse fait partie de la documentation technique remise à l’autorité sur demande.

    CRA, art. 13, par. 4 ; annexe VII
  • Mise à jour

    Elle est tenue à jour pendant toute la période d’assistance : nouvelle vulnérabilité, nouvelle fonction, résultats de tests.

    CRA, art. 13, par. 2

Normes

Les méthodes de référence

Le CRA n’impose pas de méthode. Nous nous appuyons sur les référentiels reconnus du secteur de votre produit.

SecteurNormeObjet
Tous produitsRèglement (UE) 2024/2847, art. 13Contenu minimal de l’analyse des risques de cybersécurité
RadioEN 18031-1, -2 et -3:2024Actifs, interfaces et arbres de décision par mécanisme
IndustrieIEC 62443-3-2:2020Analyse de risques, zones et conduits, niveau de sécurité cible
TélécomsETSI TS 102 165-1 V5.3.1Analyse des menaces, des vulnérabilités et des risques (TVRA)
AutomobileISO/SAE 21434:2021*Ingénierie de la cybersécurité des véhicules routiers, TARA

* Référence à vérifier pour votre projet. Les véhicules relèvent de leur propre réglementation et sont exclus du Cyber Resilience Act ; la méthode TARA de l’ISO/SAE 21434 reste une source utile pour d’autres produits.

Notre méthode

Votre analyse de menaces en quatre étapes

  1. Appel de découverte

    Votre produit, son architecture, vos marchés et votre calendrier. 30 minutes.

  2. Préparation

    Documents d’architecture, schémas, liste des composants et des interfaces.

  3. Ateliers

    Modèle du produit, menaces, scénarios d’attaque, évaluation, avec vos équipes.

  4. Rapport

    Analyse documentée, exigences de sécurité, plan de tests, prête pour le dossier.

Questions fréquentes

Questions fréquentes sur l’analyse de menaces

Votre produit soulève une question particulière ? Posez-la directement à un ingénieur.

Réserver un appel
Que signifie TARA ?

Threat Analysis and Risk Assessment : analyse des menaces et évaluation des risques. On décrit le produit et ce qu'il faut protéger, on imagine comment un attaquant pourrait s'y prendre, on évalue la gravité et la faisabilité de chaque scénario, puis on décide des mesures. Le terme vient de l'automobile, mais la démarche vaut pour tout produit connecté.

Sources : ISO/SAE 21434:2021, art. 15 (à vérifier) ; ETSI TS 102 165-1

Une analyse de menaces est-elle obligatoire ?

Pour le Cyber Resilience Act, oui : le fabricant doit évaluer les risques de cybersécurité de son produit, la documenter, la joindre à la documentation technique et la tenir à jour. Pour la directive RED, l'EN 18031 demande d'analyser les actifs et les interfaces du produit pour décider quelles exigences s'appliquent.

Sources : Règlement (UE) 2024/2847, art. 13, par. 2 à 4 ; EN 18031-1:2024, art. 5

Quelle méthode faut-il utiliser ?

Le CRA fixe le contenu minimal de l'analyse mais n'impose aucune méthode. Nous nous appuyons sur des méthodes reconnues, comme l'ISO/SAE 21434 dans l'automobile, la TVRA de l'ETSI pour les télécommunications ou l'IEC 62443-3-2 pour les systèmes industriels, et adaptons la profondeur de l'analyse à votre produit.

Sources : Règlement (UE) 2024/2847, art. 13 ; IEC 62443-3-2:2020 ; ETSI TS 102 165-1

Quelle différence avec l’analyse de risques du marquage CE ?

L'analyse de risques du marquage CE, par exemple selon l'ISO 12100 pour une machine, traite des dangers pour les personnes : pièces mobiles, électricité, chaleur. L'analyse de menaces traite des attaques intentionnelles contre le produit et ses données. Les deux se rejoignent quand une attaque peut créer un danger, comme sur une machine connectée.

Sources : Règlement (UE) 2023/1230, annexe III, 1.1.9 ; règlement (UE) 2024/2847, art. 13

Qui doit participer ?

Ceux qui connaissent le produit : architecture électronique, logiciel embarqué, application et cloud, ainsi qu'une personne qui connaît les clients et l'usage réel. Nous animons les ateliers, posons les questions d'un attaquant et rédigeons l'analyse.

À quel moment faut-il la réaliser ?

Le plus tôt possible, dès que l'architecture est connue : il est bien moins coûteux de changer un choix de conception que de corriger un produit fini. Pour un produit existant, elle sert de point de départ à la mise en conformité au CRA.

Réserver un appel

Parlez-nous de votre produit

Choisissez directement un créneau de 30 minutes avec un ingénieur. Pas d'échange d'e-mails : vous choisissez l'heure, nous préparons l'échange.

Choisir un créneau

Coordonnées

Adresse
Säfeli Sàrl
Route d'Englisberg 3
1763 Granges-Paccot
Téléphone
+41 79 737 37 93
Langues
Français, allemand, anglais
Réserver un appel