Laboratoire d'essais et conseil · Granges-Paccot

Réserver un appel

Cybersécurité · Entreprises

Check-up cybersécurité gratuit

Savez-vous vraiment où en est la sécurité de votre entreprise ? En un appel d'une heure, un ingénieur Säfeli passe en revue avec vous votre organisation, vos outils et vos pratiques, et vous indique les mesures prioritaires. Gratuit, sans engagement, sans accès à vos systèmes.

Un appel avec un ingénieur
1 heure
Et sans engagement
Gratuit
Domaines passés en revue
6
Ce qu’il faut faire en premier
Priorités

Pourquoi un check-up

Pourquoi faire le point maintenant

Beaucoup d'attaques réussies exploitent des failles connues et simples à corriger. Encore faut-il savoir où elles se trouvent chez vous.

  • Des incidents chaque jour

    En 2025, l'OFCS a reçu 64 733 annonces volontaires de cyberincidents, de particuliers comme d'entreprises : fraudes, hameçonnage, rançongiciels.

    OFCS, rapport semestriel 2025/II
  • Des attaques plus ciblées

    L'OFCS observe des attaques plus personnalisées : hameçonnage Microsoft 365, faux support informatique sur Teams, voix d'un dirigeant imitée par IA.

    OFCS, rapport semestriel 2026/I
  • Des PME peu préparées

    Seules 30 % des PME suisses disposent d'un concept de sécurité, de formations ou d'un plan d'urgence ; à peine une sur cinq fait des audits de sécurité réguliers.

    Étude PME Cybersécurité 2025 (Mobilière, ASDS et partenaires)
  • Une exigence légale

    La loi sur la protection des données exige des mesures de sécurité appropriées, dont des mises à jour de sécurité régulières et la restauration rapide après un incident.

    LPD, art. 8 ; OPDo, art. 3

Le check-up

Une heure pour y voir clair

Un échange simple et structuré, sans jargon, qui débouche sur des priorités concrètes.

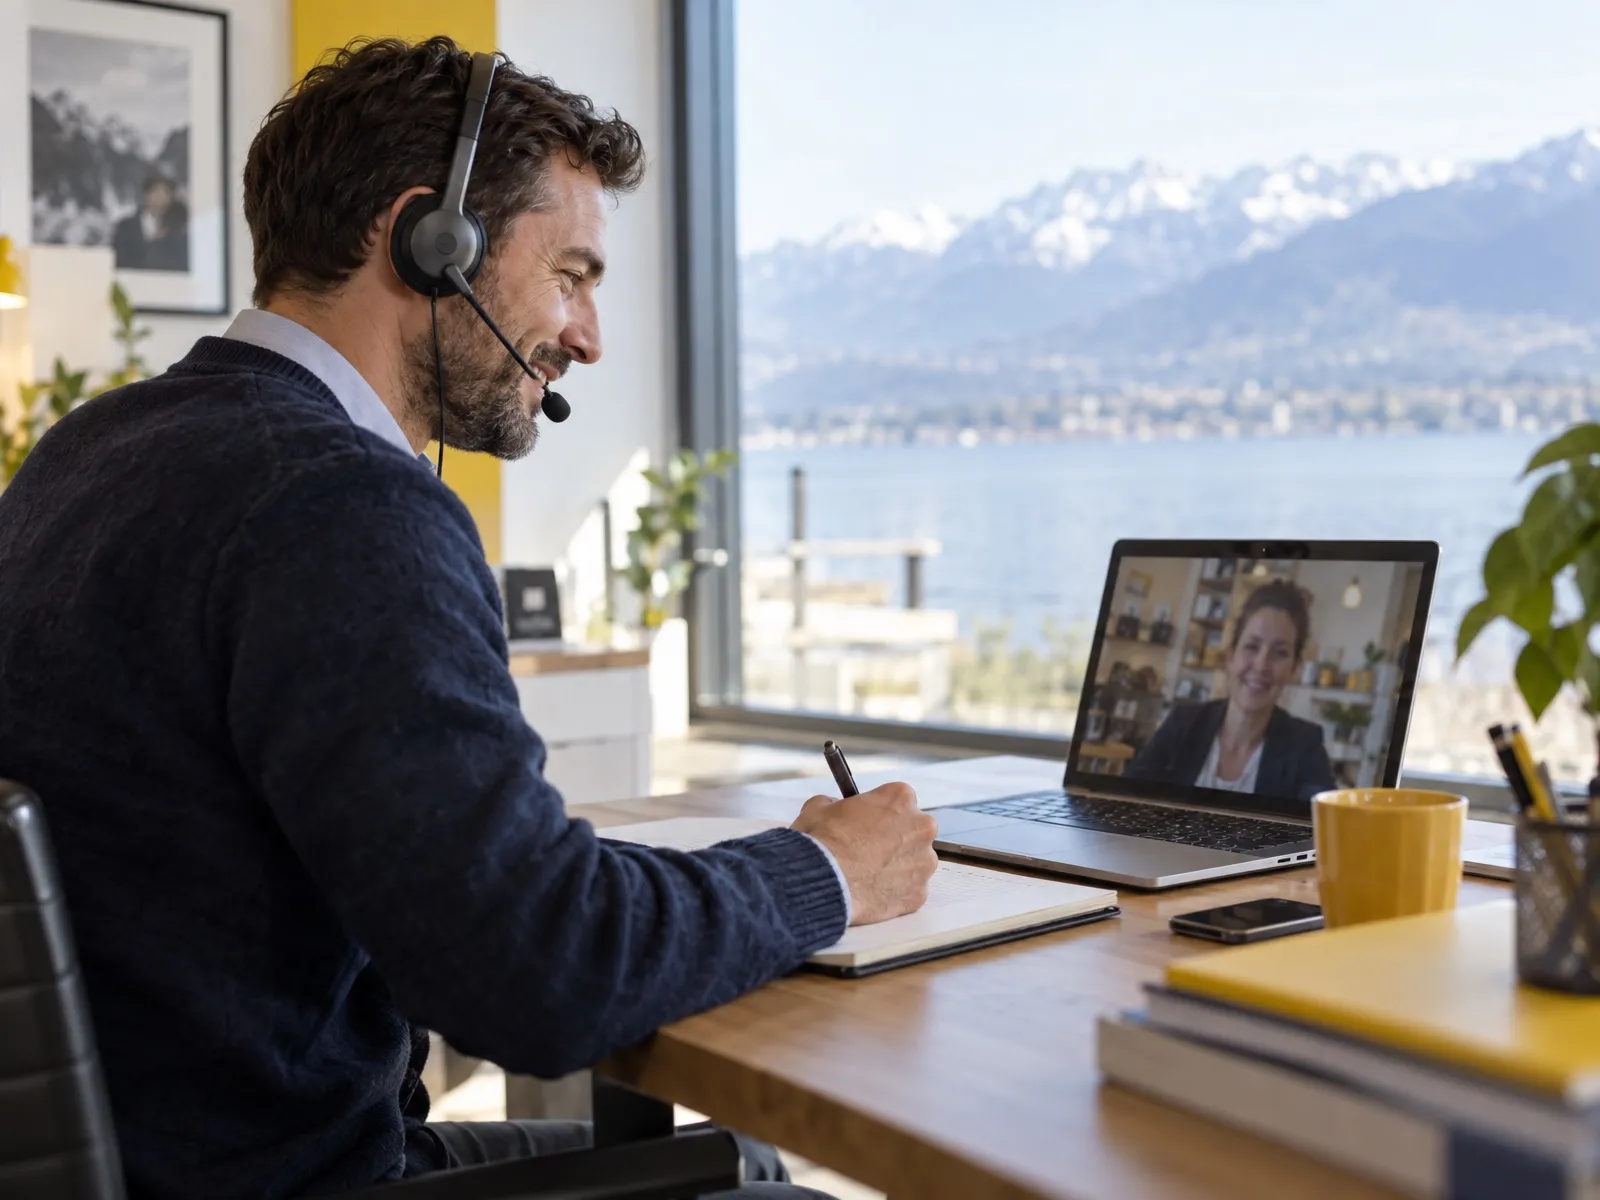
Consultant en visioconférence avec une cheffe d’entreprise
L’appel

Un appel d’une heure avec un ingénieur

Par téléphone ou en visioconférence, nous parcourons ensemble votre entreprise : qui fait quoi, quels outils, quelles données, quels prestataires, quelles habitudes. Pas de questionnaire interminable, pas d'accès à vos systèmes.

Ce que vous recevez

  • Échange guidé de 60 minutes
  • Avec la direction et l’informatique
  • Aucun accès technique requis
Réseau lumineux où des trajectoires d’attaque sont arrêtées par des barrières
Points faibles

Vos points forts et vos points faibles

Gouvernance, inventaire, protection, détection, réponse et reprise : nous passons en revue les six fonctions d'un cadre reconnu et repérons les failles qui exposent le plus votre entreprise.

Ce que vous recevez

  • Points forts
  • Points faibles
  • Risques les plus importants

Références

  • NIST CSF 2.0
Marches de verre lumineuses, les premières dorées
Priorités

Les mesures prioritaires

Vous repartez avec les quelques mesures qui réduisent le plus vos risques, souvent simples et peu coûteuses, et savez ce qui peut attendre. De quoi agir dès le lendemain, avec ou sans nous.

Ce que vous recevez

  • Mesures prioritaires
  • Ce qui peut attendre
  • Pistes de mise en œuvre
Flux de données arrêtés par des parois lumineuses, quelques-uns passant par des portes dorées
Et ensuite

Si vous le souhaitez, nous vous accompagnons

Mise en place des mesures avec votre équipe ou votre prestataire, formation du personnel, système de management ISO/IEC 27001 : vous décidez de la suite, sans obligation.

Ce que vous recevez

  • Protection de l’entreprise
  • Formation du personnel
  • ISO/IEC 27001
Protéger votre entreprise

Et aussi

Ce que nous passons en revue

Six domaines, une vue d'ensemble

Le check-up suit les six fonctions du NIST Cybersecurity Framework 2.0, un cadre reconnu et adapté à toutes les tailles d'entreprise.

  • Gouverner

    Qui est responsable de la sécurité, quelles règles, quels risques acceptés par la direction.

    NIST CSF 2.0 : Govern
  • Identifier

    Vos données sensibles, vos appareils, vos logiciels, vos prestataires et ce qui est exposé sur internet.

    NIST CSF 2.0 : Identify
  • Protéger

    Comptes et authentification, mises à jour, postes de travail, réseau, sauvegardes, formation du personnel.

    NIST CSF 2.0 : Protect
  • Détecter

    Verriez-vous une attaque en cours ? Alertes, journaux, signaux faibles.

    NIST CSF 2.0 : Detect
  • Répondre

    Qui appeler, quoi faire, qui informer en cas d’incident.

    NIST CSF 2.0 : Respond
  • Rétablir

    Combien de temps pour redémarrer ? Restaurations testées, continuité de l’activité.

    NIST CSF 2.0 : Recover

Prendre rendez-vous

Appelez-nous pour planifier votre check-up

Appelez-nous au +41 79 737 37 93 ou réservez un court appel en ligne : nous fixons ensemble la date de votre check-up d'une heure, par téléphone ou en visioconférence.

Notre méthode

Votre check-up en quatre étapes

  1. Prise de contact

    Appelez-nous ou réservez un court appel en ligne pour fixer la date.

  2. Appel

    Une heure d’échange avec un ingénieur.

  3. Priorités

    Vos points faibles et les mesures à prendre en premier.

  4. Suite

    Vous agissez seul, avec votre prestataire ou avec nous.

Questions fréquentes

Questions fréquentes sur le check-up

Une autre question ? Appelez-nous ou réservez un appel en ligne.

Réserver un appel
Le check-up est-il vraiment gratuit ?

Oui. L'appel d'une heure est gratuit et sans engagement. Si vous souhaitez ensuite être accompagné pour mettre en place des mesures ou former votre personnel, nous vous faisons une offre séparée ; vous êtes libre de la refuser.

Faut-il nous donner accès à nos systèmes ?

Non. Le check-up est un entretien : nous vous posons des questions sur votre organisation, vos outils et vos pratiques. Aucun accès, aucune installation, aucun logiciel à télécharger.

Qui doit participer à l’appel ?

Idéalement une personne de la direction et la personne qui s'occupe de l'informatique, en interne ou chez votre prestataire. Pour une petite entreprise, le dirigeant seul suffit souvent.

Notre prestataire informatique s’occupe de tout : est-ce utile ?

Oui. Le check-up apporte un regard indépendant sur la sécurité et vous aide à poser les bonnes questions à votre prestataire. Il peut d'ailleurs participer à l'appel.

Que se passe-t-il après l’appel ?

Vous connaissez vos points forts, vos points faibles et les mesures prioritaires. Vous pouvez les mettre en œuvre vous-même ou avec votre prestataire. Si vous le souhaitez, nous vous accompagnons : protection des postes, du réseau et des sauvegardes, formation du personnel, ISO/IEC 27001.

Quelle différence avec un audit de cybersécurité ?

Le check-up est un premier état des lieux, sur la base d'un entretien d'une heure. Un audit va plus loin : il vérifie sur place et sur vos systèmes que les mesures sont réellement en place et efficaces. Si le check-up le justifie, nous vous proposons ensuite une analyse approfondie.

Les informations échangées restent-elles confidentielles ?

Oui. Ce que vous nous dites sur votre entreprise et ses faiblesses reste strictement confidentiel et n'est utilisé que pour vous conseiller.

Réserver un appel

Planifions votre check-up gratuit

Réservez un court appel en ligne ou appelez-nous : nous fixons ensemble la date de votre check-up d'une heure, gratuit et sans engagement.

Choisir un créneau

Coordonnées

Adresse
Säfeli Sàrl
Route d'Englisberg 3
1763 Granges-Paccot
Téléphone
+41 79 737 37 93
Langues
Français, allemand, anglais
Réserver un appel