Laboratoire d'essais et conseil · Granges-Paccot

Réserver un appel

Cybersécurité · Produits connectés

Cybersécurité des produits connectés

Objets connectés, machines, équipements électroniques : dès qu'un produit échange des données, il doit résister aux attaques et pouvoir le démontrer. Säfeli analyse les menaces, évalue votre produit face à la directive RED et au Cyber Resilience Act, le teste comme un attaquant et vous aide à corriger, de la conception à la mise sur le marché.

Cybersécurité RED obligatoire
01.08.2025
Signalement CRA des vulnérabilités
11.09.2026
Cyber Resilience Act applicable
11.12.2027
Période d’assistance, en général
5 ans

Pour qui

Vous fabriquez des produits qui communiquent

  • Objets connectés

    Domotique, objets portés, IoT grand public : RED, données personnelles, CRA.

  • Machines et équipements industriels

    Télémaintenance, réseau d’usine, logiciel de sécurité : règlement machines et IEC 62443.

  • Électronique et composants

    Routeurs, passerelles, capteurs, modules : classes du CRA et exigences des intégrateurs.

  • Start-up hardware

    Un premier produit connecté : la sécurité dès la conception, pour ne pas tout refaire avant le lancement.

Nos prestations

Sécuriser votre produit, de la conception à la mise sur le marché

Analyse de menaces, évaluation réglementaire et tests d’intrusion : les trois briques qui permettent de démontrer la cybersécurité de votre produit.

Atelier d’analyse de menaces avec une équipe de conception
Analyse de menaces

Analyse de menaces (TARA)

Actifs, interfaces, menaces, scénarios d'attaque : l'analyse des risques de cybersécurité est la base exigée par le Cyber Resilience Act et le point de départ de l'EN 18031. Nous la menons avec vos équipes, dès la conception.

Ce que vous recevez

  • Modèle du produit et de ses interfaces
  • Scénarios d’attaque et évaluation des risques
  • Exigences de sécurité à mettre en œuvre

Références

  • CRA, art. 13, par. 2 à 4
  • IEC 62443-3-2:2020
L’analyse de menaces en détail
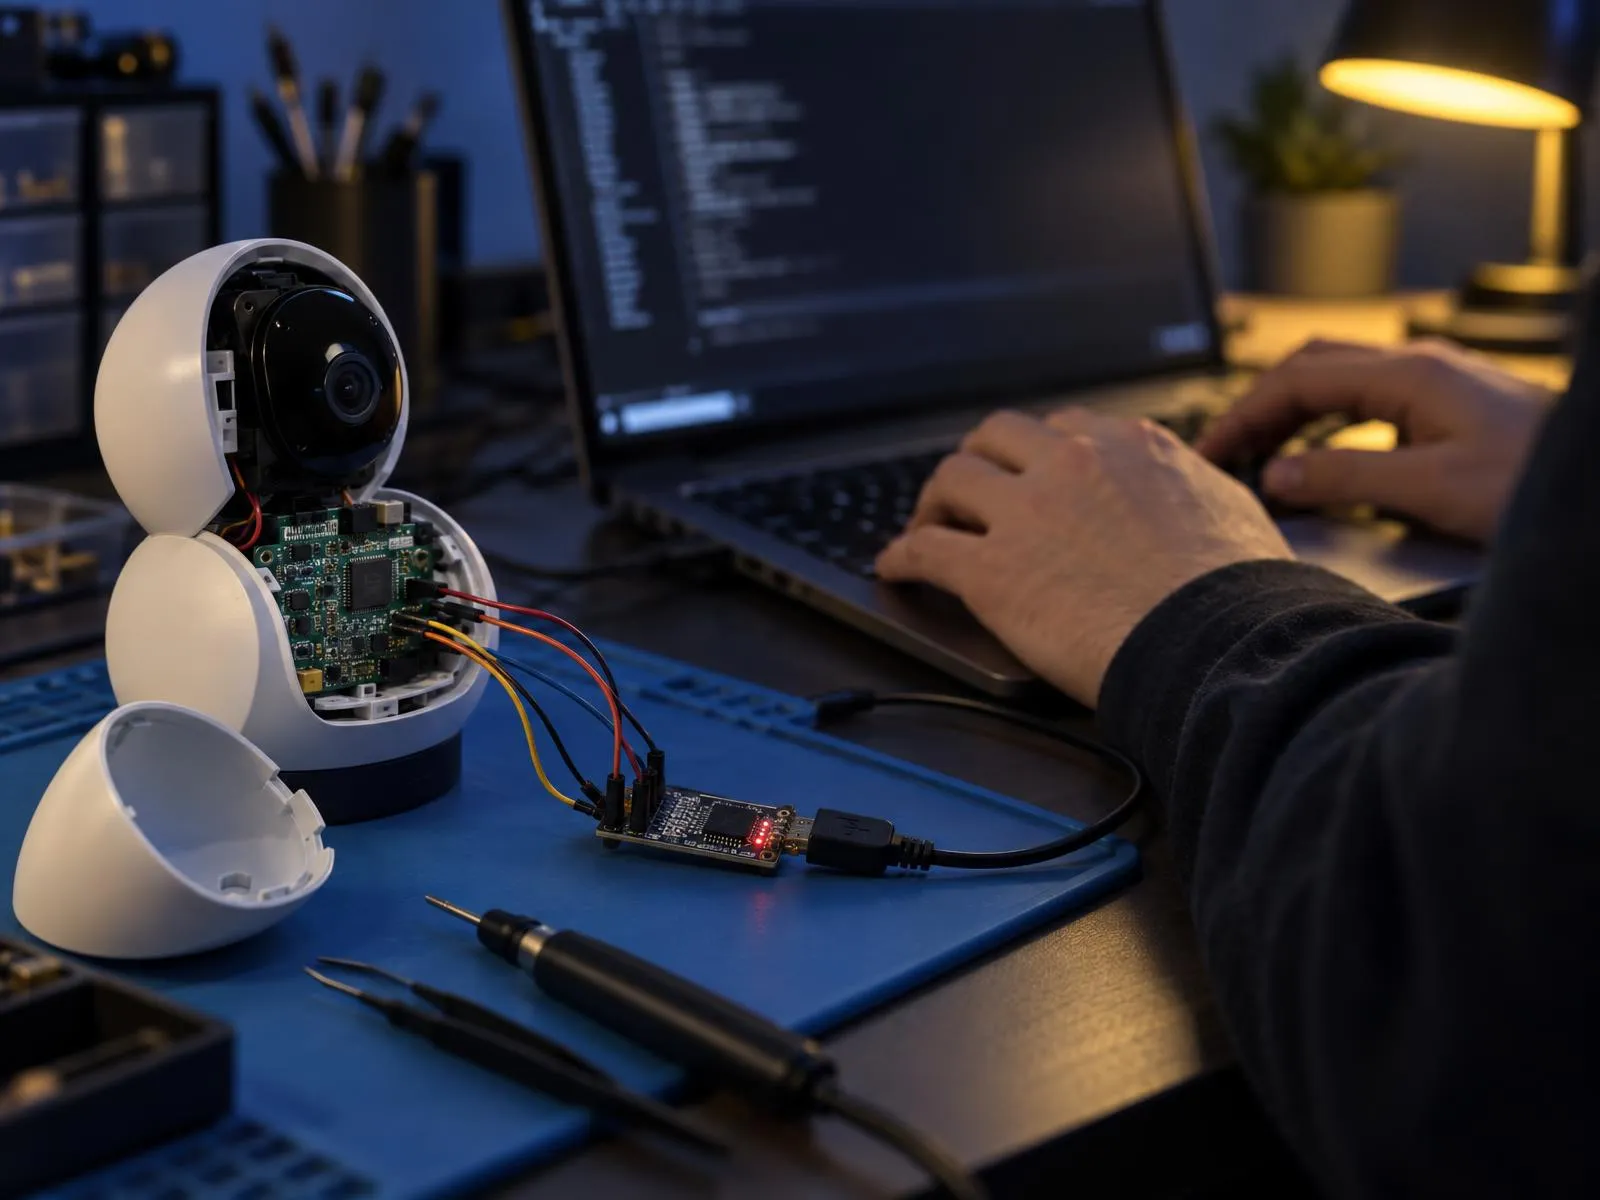
Caméra connectée ouverte reliée à un ordinateur pour une évaluation de sécurité
Directive RED

Directive RED et EN 18031

Depuis le 1er août 2025, un équipement radio connecté à internet doit protéger le réseau, les données personnelles et, s'il permet des paiements, se prémunir contre la fraude. Nous évaluons votre produit selon l'EN 18031 et vous aidons à combler les écarts.

Ce que vous recevez

  • Exigences applicables : points d), e) et f)
  • Évaluation EN 18031 mécanisme par mécanisme
  • Documentation pour le dossier technique

Références

  • Règlement délégué (UE) 2022/30
  • EN 18031-1:2024
La directive RED et l’EN 18031
Ingénieur examinant un inventaire de composants logiciels et une liste de vulnérabilités
Cyber Resilience Act

Mise en conformité au CRA

Exigences essentielles, gestion des vulnérabilités, nomenclature logicielle (SBOM), signalement, documentation : nous évaluons votre produit face au Cyber Resilience Act et construisons avec vous les processus exigés avant le 11 décembre 2027.

Ce que vous recevez

  • Champ, classe et procédure d’évaluation
  • Analyse des écarts aux exigences essentielles
  • Processus de gestion des vulnérabilités

Références

  • Règlement (UE) 2024/2847
Le Cyber Resilience Act en détail
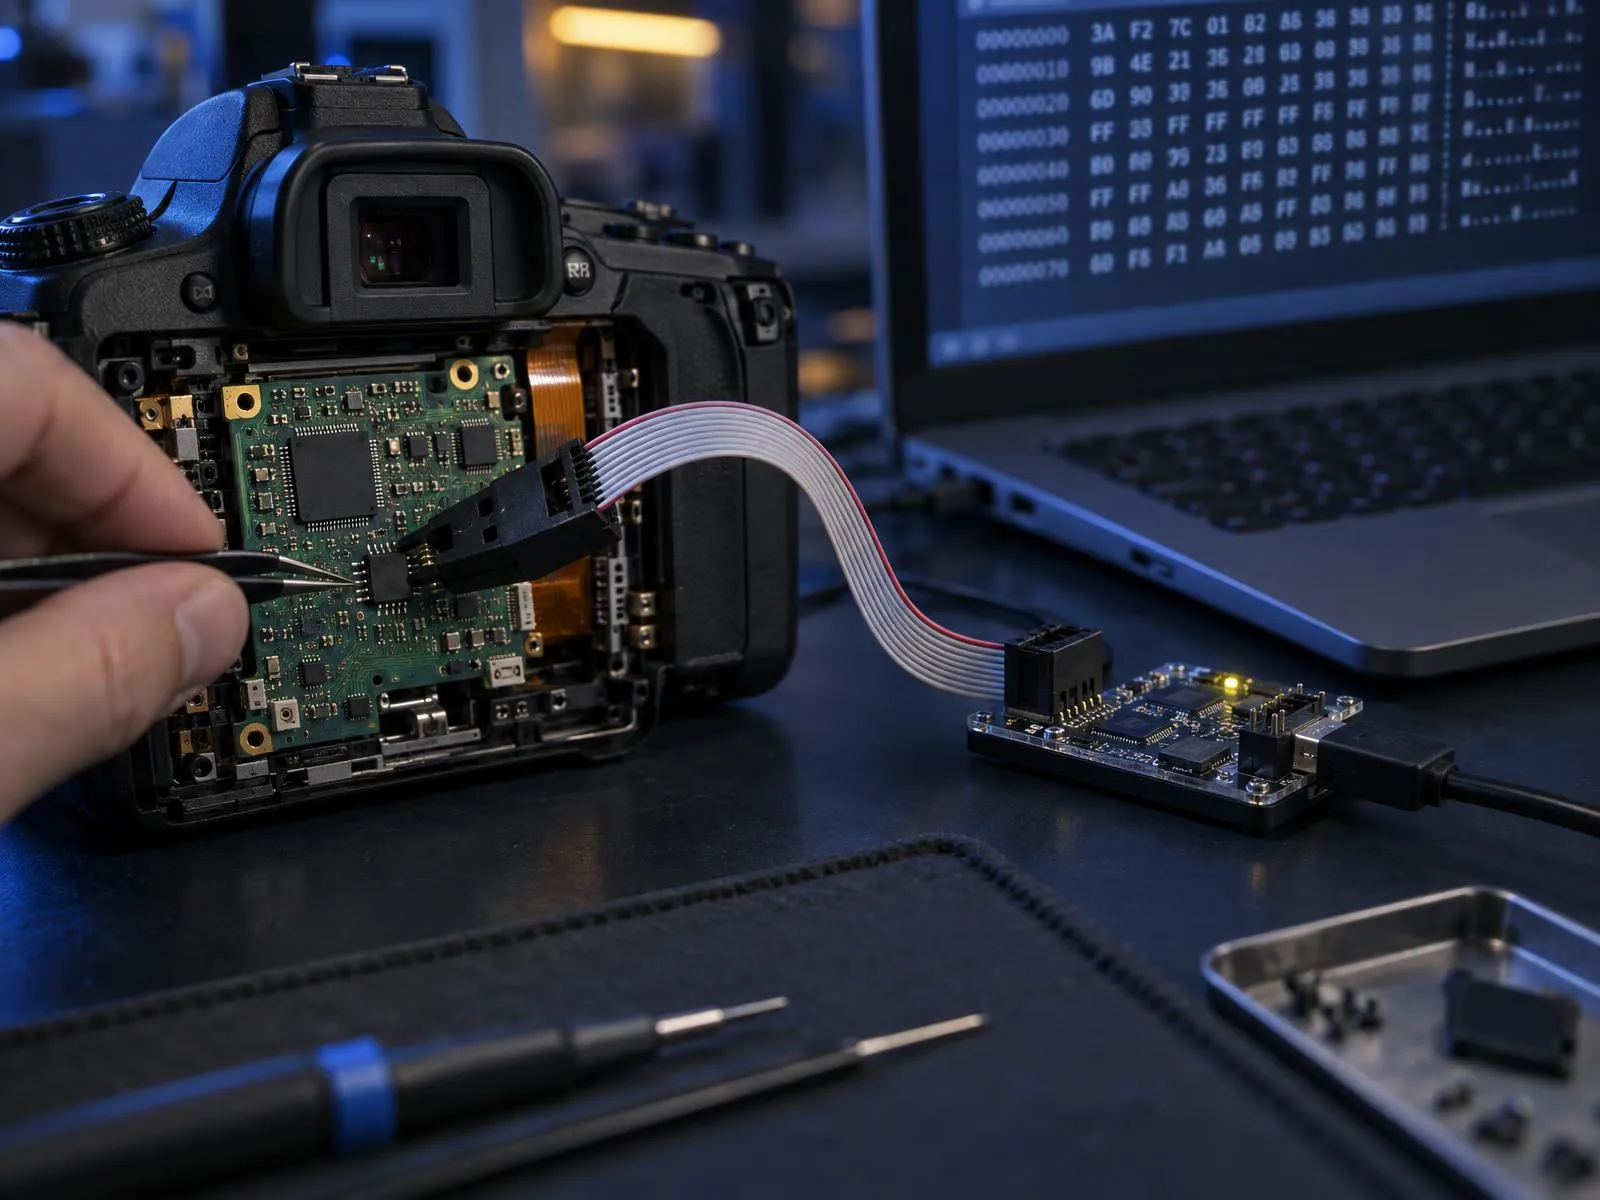
Pince de test sur la mémoire flash d’un appareil reliée à un programmateur et un ordinateur
Tests d’intrusion

Tests d’intrusion produits

Interfaces matérielles, micrologiciel, radio, application et cloud : nous attaquons votre produit comme le ferait un attaquant, pour trouver les vulnérabilités avant lui, et vous remettons des recommandations concrètes.

Ce que vous recevez

  • Plan de test adapté au produit
  • Rapport des vulnérabilités classées par gravité
  • Contre-test après corrections

Références

  • OWASP IoT Security Testing Guide
  • IEC 62443-4-1:2018
Nos tests d’intrusion produits

Et aussi

Réglementation

Ce que l'UE exige d'un produit connecté

Deux textes se succèdent : la directive RED pour les équipements radio connectés à internet, puis le Cyber Resilience Act pour tous les produits comportant des éléments numériques. Le travail mené pour l'un sert de base à l'autre.

  1. 01.08.2025Directive RED : exigences de cybersécurité
  2. 11.09.2026CRA : signalement des vulnérabilités et incidents
  3. 11.12.2027CRA : application complète, fin du volet cyber RED
  • RED : trois exigences de cybersécurité

    Équipements radio connectés à internet : protection du réseau, des données personnelles et, pour les paiements, contre la fraude. Démontrables avec les EN 18031.

    Règlement délégué (UE) 2022/30
  • CRA : exigences de conception

    Sécurité par défaut, contrôle d'accès, chiffrement, intégrité, mises à jour, surface d'attaque réduite : sur la base d'une analyse des risques de cybersécurité.

    CRA, art. 13 ; annexe I, partie I
  • CRA : gestion des vulnérabilités

    Nomenclature logicielle (SBOM), tests réguliers, divulgation coordonnée, mises à jour de sécurité gratuites pendant la période d’assistance, en règle générale au moins cinq ans.

    CRA, annexe I, partie II ; art. 13, par. 8
  • CRA : signalement

    Vulnérabilités activement exploitées et incidents graves : alerte en 24 heures, notification en 72 heures, via la plateforme unique de l'ENISA. Aussi pour les produits déjà sur le marché.

    CRA, art. 14 et 69
  • CRA : classes de produits

    Routeurs, caméras de sécurité, serrures connectées, jouets connectés… : pour certains produits importants et critiques, l’évaluation fait intervenir un organisme tiers.

    CRA, art. 7, 8 et 32 ; annexes III et IV
  • Le CRA prend le relais

    Le 11 décembre 2027, le volet cybersécurité de la directive RED est abrogé ; le CRA s’applique à tous les produits comportant des éléments numériques, radio ou non.

    Règlement délégué (UE) 2026/339

Sources : règlement délégué (UE) 2022/30 ; règlement (UE) 2024/2847, art. 7, 13, 14, 32, 69 et 71, annexes I, III et IV ; règlement délégué (UE) 2026/339.

Marquage CE

La cybersécurité, une partie du marquage CE

Les exigences de cybersécurité s'ajoutent aux autres exigences du marquage CE : sécurité électrique, CEM, radio, sécurité des machines. Nous les traitons ensemble, dans un seul plan de certification et un seul dossier technique, pour que vous n'ayez qu'un interlocuteur.

Normes

Les normes de la cybersécurité produit

Les EN 18031 servent la directive RED ; les normes harmonisées du CRA sont en préparation. Les normes IEC 62443 et ETSI complètent l'état de l'art.

DomaineNormeObjet
REDEN 18031-1:2024Équipements radio connectés à internet : protection du réseau (art. 3.3 d)
REDEN 18031-2:2024Protection des données personnelles (art. 3.3 e)
REDEN 18031-3:2024Protection contre la fraude (art. 3.3 f)
CRASérie EN 40000 (en préparation)Normes harmonisées du CRA, demande de normalisation M/606
IndustrieIEC 62443-3-2:2020Analyse des risques de cybersécurité pour la conception des systèmes
IndustrieIEC 62443-4-1:2018Cycle de développement sécurisé des produits
IndustrieIEC 62443-4-2:2019Exigences techniques de sécurité des composants
IoTETSI EN 303 645 V3.1.3Cybersécurité de l'IoT grand public (référence non harmonisée)
IoTETSI TS 103 701*Évaluation de la conformité à l’ETSI EN 303 645
TestsOWASP ISTG v1.0.1Guide de tests de sécurité des objets connectés

* Version à vérifier pour votre projet. Les EN 18031 donnent la présomption de conformité à la directive RED dans les limites des restrictions publiées au Journal officiel. Tant que les normes harmonisées du CRA ne sont pas citées au Journal officiel, la conformité au CRA se démontre par d'autres moyens, que nous documentons avec vous.

Notre méthode

La cybersécurité de votre produit en quatre étapes

  1. Appel de découverte

    Votre produit, ses connexions, vos marchés et votre calendrier. 30 minutes.

  2. Analyse

    Textes applicables, classe, analyse de menaces, plan d’évaluation et de tests.

  3. Évaluation et tests

    EN 18031, exigences du CRA, tests d’intrusion, corrections avec vos équipes.

  4. Dossier

    Documentation technique, processus de gestion des vulnérabilités, déclaration UE.

Marché suisse

Cybersécurité des produits en Suisse

La Suisse n'a pas encore d'équivalent du Cyber Resilience Act : le Conseil fédéral a décidé le 25 septembre 2026 de créer une loi fédérale sur la cybersécurité inspirée du CRA, avec un projet en consultation d'ici juin 2027. Les exigences de cybersécurité de la directive RED sont en revanche déjà reprises dans l'ordonnance de l'OFCOM sur les installations de télécommunication.

Un produit suisse vendu dans l’UE doit respecter le CRA comme tout autre produit : nous vous y préparons dès maintenant.

Sources : OFCS, communiqué du 25.09.2026 ; OOIT, RS 784.101.21, annexe 1, ch. 7 à 9.

Questions fréquentes

Questions fréquentes sur la cybersécurité des produits

Votre produit soulève une question particulière ? Posez-la directement à un ingénieur.

Réserver un appel
Mon produit est-il concerné par le Cyber Resilience Act ?

Très probablement, s'il comporte du logiciel et qu'il peut échanger des données, directement ou indirectement, avec un appareil ou un réseau : objet connecté, machine, équipement électronique, logiciel vendu comme produit. Quelques secteurs ont leurs propres règles et sont exclus, comme les dispositifs médicaux, les véhicules ou les produits aéronautiques certifiés.

Sources : Règlement (UE) 2024/2847, art. 2 et 3

Quand le Cyber Resilience Act s’applique-t-il ?

Il est entré en vigueur le 10 décembre 2024. Les obligations de signalement des vulnérabilités activement exploitées et des incidents graves s'appliquent depuis le 11 septembre 2026, l'ensemble du règlement à partir du 11 décembre 2027.

Sources : Règlement (UE) 2024/2847, art. 71

Directive RED ou Cyber Resilience Act : lequel s’applique ?

Aujourd'hui, un équipement radio connecté à internet doit respecter les exigences de cybersécurité de la directive RED, en vigueur depuis le 1er août 2025. Le 11 décembre 2027, ces exigences sont abrogées et le Cyber Resilience Act prend le relais, pour tous les produits comportant des éléments numériques, radio ou non.

Sources : Règlements délégués (UE) 2022/30 et 2026/339 ; règlement (UE) 2024/2847

Faut-il passer par un organisme notifié ?

Pour la plupart des produits, non : le fabricant évalue lui-même la conformité. Pour les produits importants de classe I, c'est possible seulement en appliquant entièrement des normes harmonisées ou un schéma de certification ; sinon, un organisme notifié intervient. Pour la classe II et les produits critiques, un tiers est toujours nécessaire.

Sources : Règlement (UE) 2024/2847, art. 32

Pendant combien de temps faut-il fournir des mises à jour de sécurité ?

Pendant toute la période d'assistance, que le fabricant fixe selon la durée d'utilisation attendue du produit : au moins cinq ans, sauf si le produit est prévu pour une durée plus courte. Chaque mise à jour publiée doit ensuite rester disponible au moins dix ans.

Sources : Règlement (UE) 2024/2847, art. 13, par. 8 et 9

Qu’en est-il en Suisse ?

La Suisse n'a pas encore d'équivalent du CRA : le Conseil fédéral a décidé le 25 septembre 2026 de créer une loi fédérale sur la cybersécurité inspirée du CRA, avec un projet en consultation d'ici juin 2027. Les exigences de cybersécurité de la directive RED sont déjà reprises en droit suisse. Un produit vendu dans l'UE doit de toute façon respecter le CRA.

Sources : OFCS, communiqué du 25.09.2026 ; OOIT, RS 784.101.21, annexe 1

Réserver un appel

Parlez-nous de votre produit connecté

Choisissez directement un créneau de 30 minutes avec un ingénieur. Pas d'échange d'e-mails : vous choisissez l'heure, nous préparons l'échange.

Choisir un créneau

Coordonnées

Adresse
Säfeli Sàrl
Route d'Englisberg 3
1763 Granges-Paccot
Téléphone
+41 79 737 37 93
Langues
Français, allemand, anglais
Réserver un appel