Laboratoire d'essais et conseil · Granges-Paccot

Réserver un appel

Règlement (UE) 2023/1230 · IEC 62443

Cybersécurité des machines et IEC 62443

Avec le règlement machines, la cybersécurité devient une exigence de sécurité : une machine doit être protégée contre la corruption de son logiciel et de ses données, et son système de commande doit résister aux tentatives malveillantes. Säfeli analyse votre machine, définit les mesures selon l'IEC 62443 et les intègre à votre dossier de marquage CE.

Règlement machines applicable
20.01.2027
Protection contre la corruption
1.1.9
Cyber Resilience Act applicable
11.12.2027
Niveaux de sécurité IEC 62443
SL 1 à 4

Pour qui

Pour qui

  • Constructeurs de machines

    Machines spéciales ou de série, avec télémaintenance ou réseau d’usine.

  • Intégrateurs

    Lignes et ensembles de machines : zones, conduits et responsabilités.

  • Fabricants de composants

    Automates, IHM, variateurs, capteurs : IEC 62443-4-1 et 4-2.

  • Exploitants

    Analyse de risques de vos installations avant un raccordement ou une modernisation.

Nos prestations

Une machine sûre, y compris face aux attaques

Du règlement machines à l’IEC 62443, une démarche unique qui s’intègre à votre analyse de risques et à votre dossier technique.

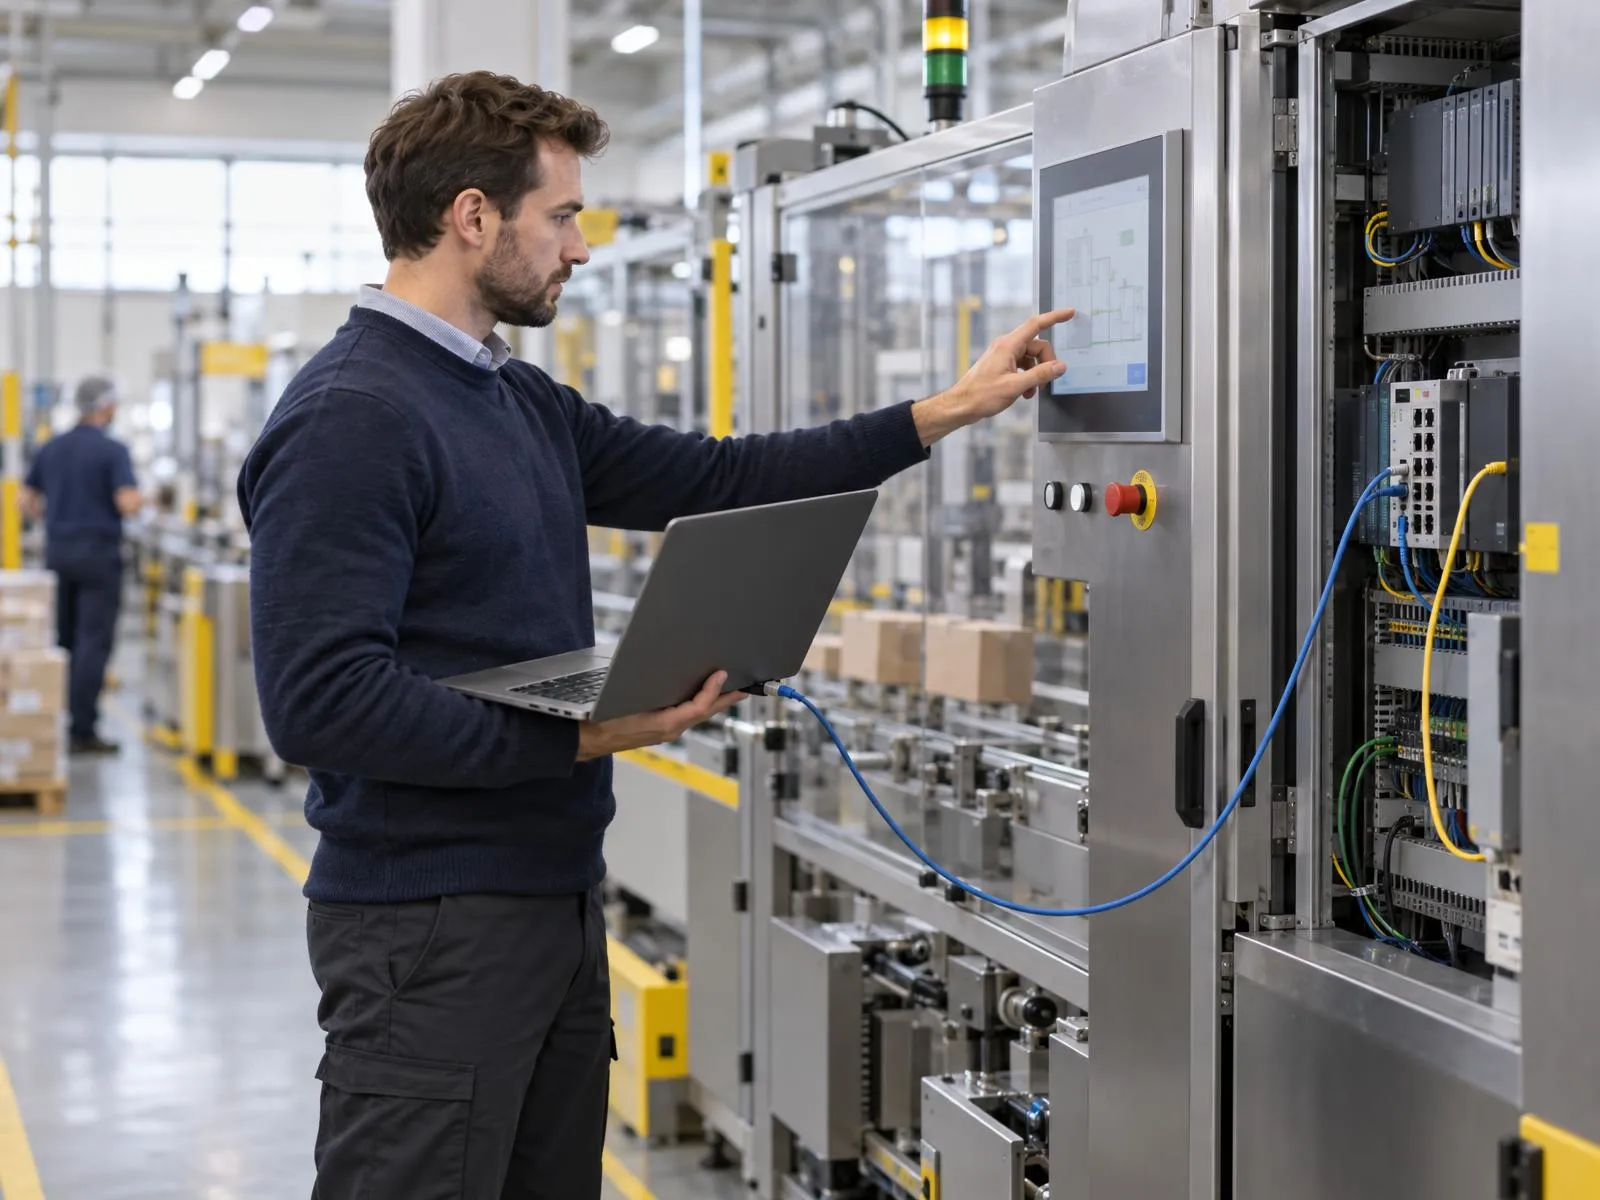
Ingénieur relié par ordinateur portable au pupitre de commande d’une machine
Règlement machines

Exigences du règlement machines

Interfaces, accès à distance, logiciel de sécurité, paramètres critiques : nous identifions ce qui doit être protégé contre la corruption, définissons les mesures et les preuves exigées, jusqu'à la traçabilité des versions du logiciel de sécurité.

Ce que vous recevez

  • Analyse des points 1.1.9 et 1.2.1
  • Mesures de protection et preuves
  • Contribution au dossier technique

Références

  • Règlement (UE) 2023/1230, annexe III
  • prEN 50742*
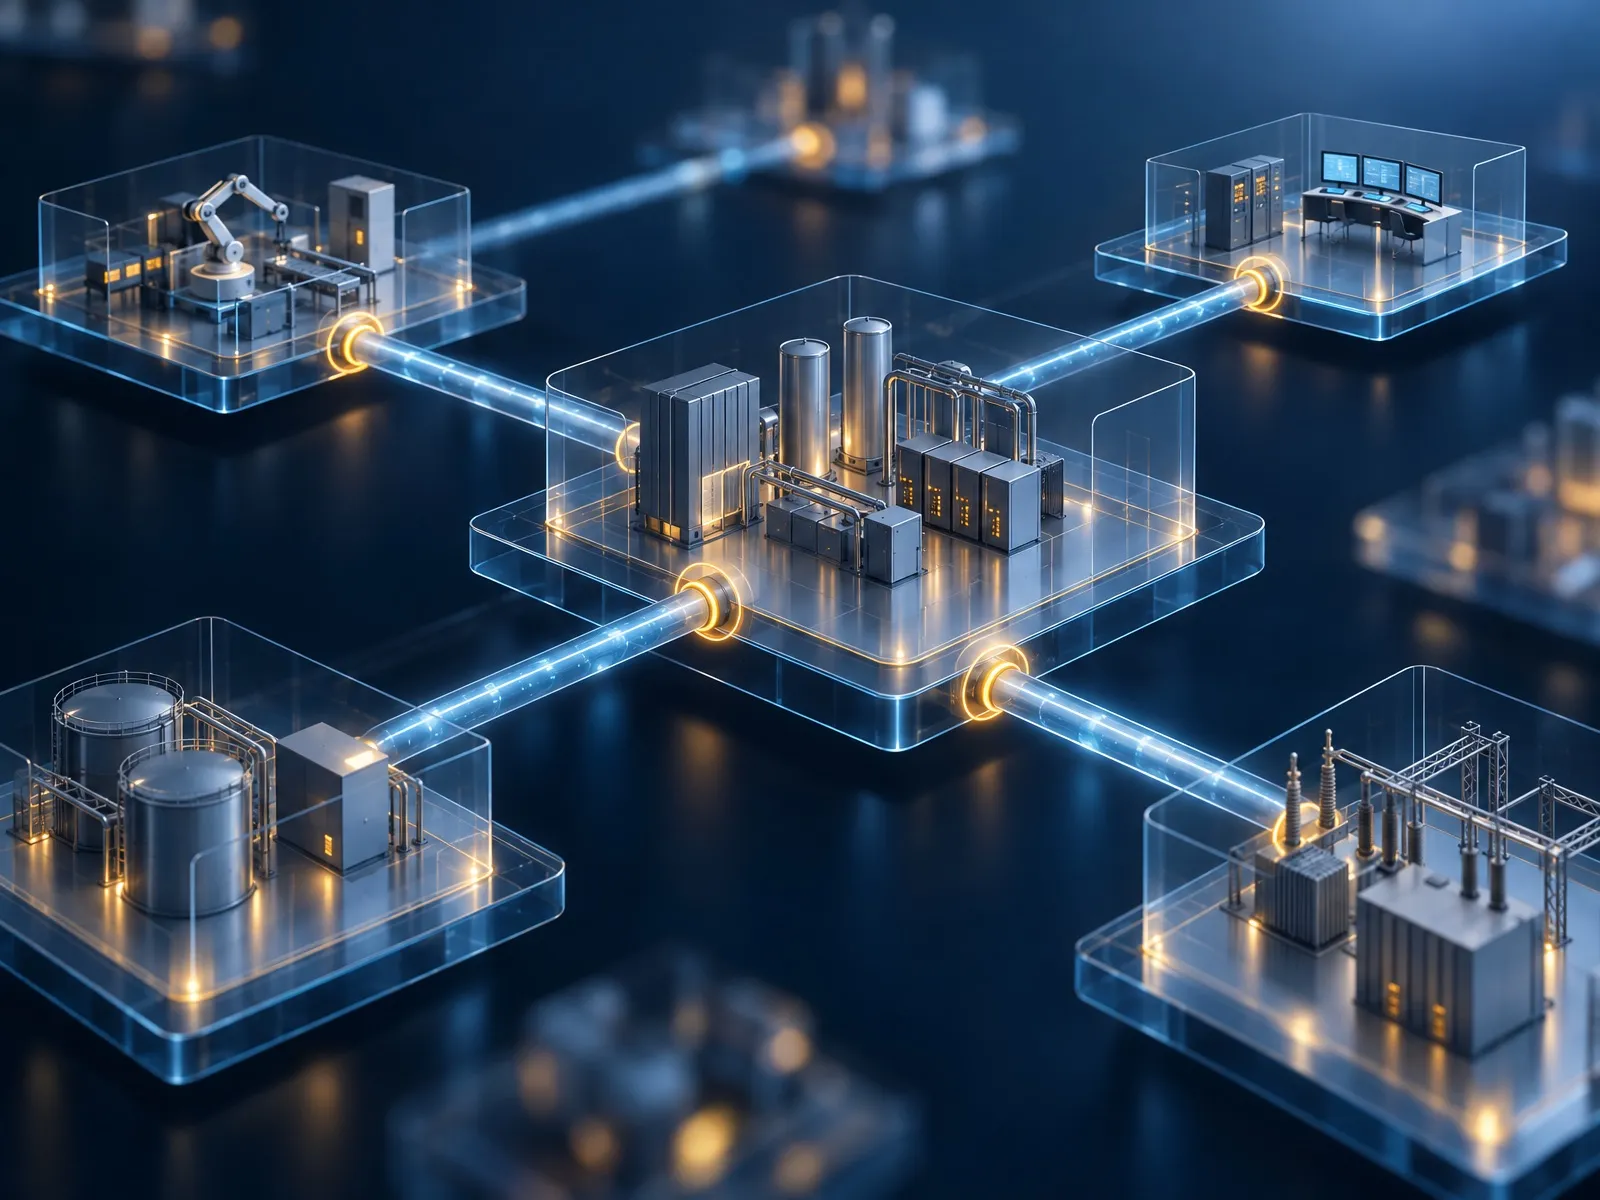
Zones industrielles transparentes reliées par des conduits lumineux
Analyse de risques

Analyse de risques, zones et conduits

Nous découpons la machine ou la ligne en zones et conduits, analysons les menaces et fixons pour chaque zone le niveau de sécurité cible. Cette analyse complète l'analyse de risques ISO 12100 de votre machine.

Ce que vous recevez

  • Modèle de zones et de conduits
  • Analyse détaillée des risques
  • Niveaux de sécurité cibles

Références

  • IEC 62443-3-2:2020
L’analyse de menaces (TARA)
Automate industriel entouré d’anneaux de protection lumineux
Exigences techniques

Mesures selon l’IEC 62443

Authentification, contrôle d'utilisation, intégrité, segmentation, journalisation, disponibilité : nous traduisons le niveau de sécurité cible en exigences pour le système et ses composants, et vérifions leur mise en œuvre par des tests.

Ce que vous recevez

  • Exigences système et composants
  • Vérification et tests de sécurité
  • Écarts et plan d’action

Références

  • IEC 62443-3-3:2013
  • IEC 62443-4-2:2019
Nos tests d’intrusion produits
Ingénieur consultant un dossier technique de machine et une matrice des risques
Cyber Resilience Act

Machine connectée et Cyber Resilience Act

Une machine comportant des éléments numériques relève aussi du CRA, applicable le 11 décembre 2027 : analyse des risques de cybersécurité, gestion des vulnérabilités, mises à jour, signalement. Nous construisons une seule démarche pour les deux règlements.

Ce que vous recevez

  • Champ et classe au sens du CRA
  • Démarche commune aux deux règlements
  • Processus de gestion des vulnérabilités

Références

  • Règlement (UE) 2024/2847
  • IEC 62443-4-1:2018
Le Cyber Resilience Act en détail

Et aussi

Règlement machines

Ce que le règlement machines exige

Le règlement (UE) 2023/1230 remplace la directive machines le 20 janvier 2027. Il ajoute aux exigences essentielles la protection contre la corruption et la résistance du système de commande aux tentatives malveillantes.

  1. 11.09.2026CRA : signalement des vulnérabilités
  2. 20.01.2027Règlement machines applicable
  3. 11.12.2027CRA : application complète
  • Connexion sans danger

    La connexion d’un autre appareil ou d’un dispositif distant à la machine ne doit pas créer de situation dangereuse.

    Règlement (UE) 2023/1230, annexe III, 1.1.9
  • Protection contre la corruption

    Composants matériels, logiciels et données critiques pour la sécurité protégés contre la corruption accidentelle ou intentionnelle.

    Annexe III, 1.1.9
  • Preuves des interventions

    Logiciel de sécurité identifié, preuves des interventions légitimes ou non sur le logiciel et la configuration.

    Annexe III, 1.1.9
  • Résistance aux attaques

    Le système de commande résiste aux influences externes, y compris aux tentatives malveillantes raisonnablement prévisibles de tiers.

    Annexe III, 1.2.1 a)
  • Traçabilité pendant cinq ans

    Enregistrement des interventions et des versions du logiciel de sécurité, conservé pendant cinq ans.

    Annexe III, 1.2.1 f)
  • Et le Cyber Resilience Act

    Une machine comportant des éléments numériques relève aussi du CRA : les deux textes s’appliquent, leurs démarches se rejoignent.

    Règlement (UE) 2024/2847, considérant 53

Sources : règlement (UE) 2023/1230, annexe III, 1.1.9 et 1.2.1 ; rectificatif JO L 169 du 04.07.2023 ; règlement (UE) 2024/2847, considérant 53 et art. 71.

Normes

Les normes de la cybersécurité industrielle

La série IEC 62443 couvre le système, ses composants et leur développement ; le prEN 50742 vise directement le règlement machines.

PourNormeObjet
MachinesprEN 50742*Sécurité des machines : protection contre la corruption (projet)
MachinesEN ISO 12100:2010Principes de conception, appréciation et réduction du risque
SystèmeIEC 62443-3-2:2020Analyse de risques de cybersécurité, zones et conduits
SystèmeIEC 62443-3-3:2013Exigences de sécurité du système et niveaux de sécurité (EN IEC 62443-3-3:2019)
ComposantsIEC 62443-4-1:2018Cycle de développement sécurisé des produits
ComposantsIEC 62443-4-2:2019Exigences techniques de sécurité des composants

* Projet de norme : enquête CENELEC close le 27 février 2026, publication et citation au Journal officiel à vérifier. Les éditions de la série IEC 62443 sont à confirmer pour votre projet.

IEC 62443

Les sept exigences fondamentales de l'IEC 62443

Le socle commun des exigences techniques de la série, pour le système comme pour ses composants, déclinées selon le niveau de sécurité visé.

  • FR 1 Identification et authentification

    Identifier et authentifier les utilisateurs, les logiciels et les appareils.

    IEC 62443-3-3
  • FR 2 Contrôle d’utilisation

    N’autoriser que les actions permises à chaque rôle.

    IEC 62443-3-3
  • FR 3 Intégrité du système

    Empêcher la modification non autorisée des données et du logiciel.

    IEC 62443-3-3
  • FR 4 Confidentialité des données

    Protéger les informations sensibles, en transit et au repos.

    IEC 62443-3-3
  • FR 5 Flux de données restreints

    Segmenter le réseau en zones et conduits, limiter les flux.

    IEC 62443-3-3
  • FR 6 Réponse aux événements

    Journaliser, détecter les incidents et réagir à temps.

    IEC 62443-3-3
  • FR 7 Disponibilité des ressources

    Garantir le fonctionnement face aux attaques par déni de service.

    IEC 62443-3-3
  • SL 1 à SL 4

    Quatre niveaux de sécurité, de l’erreur fortuite à l’attaquant expert aux moyens étendus.

    IEC 62443-3-3

Notre méthode

La cybersécurité de votre machine en quatre étapes

  1. Appel de découverte

    Votre machine, ses interfaces, ses clients et votre calendrier. 30 minutes.

  2. Analyse

    Exigences applicables, zones et conduits, menaces, niveaux de sécurité cibles.

  3. Mesures et tests

    Exigences IEC 62443, mise en œuvre avec vos équipes, vérification.

  4. Dossier

    Intégration au dossier technique et à la déclaration UE de conformité.

Questions fréquentes

Questions fréquentes sur la cybersécurité des machines

Votre machine soulève une question particulière ? Posez-la directement à un ingénieur.

Réserver un appel
Le règlement machines impose-t-il la cybersécurité ?

Oui, sous l'angle de la sécurité des personnes : la machine doit être protégée contre la corruption de ses composants, de son logiciel et de ses données critiques pour la sécurité, et son système de commande doit résister aux tentatives malveillantes raisonnablement prévisibles. Ces exigences s'appliquent aux machines mises sur le marché à partir du 20 janvier 2027.

Sources : Règlement (UE) 2023/1230, annexe III, 1.1.9 et 1.2.1

Une machine est-elle soumise au Cyber Resilience Act ?

Si elle comporte des éléments numériques et une connexion de données, oui : le CRA n'exclut pas les machines. Les deux règlements s'appliquent alors. Le CRA vise la cybersécurité du produit et la gestion de ses vulnérabilités, le règlement machines les conséquences sur la sécurité des personnes. Une seule analyse bien construite peut servir les deux.

Sources : Règlement (UE) 2024/2847, art. 2 et considérant 53

Ma machine n’est pas connectée à internet : suis-je concerné ?

Probablement. Le point 1.1.9 vise la connexion de tout autre appareil ou dispositif distant : une clé USB, une console de maintenance, un réseau d'usine. Une machine sans aucune interface de communication est rare ; nous analysons les vôtres pour déterminer ce qui doit être protégé.

Sources : Règlement (UE) 2023/1230, annexe III, 1.1.9 (interprétation Säfeli)

Existe-t-il une norme harmonisée pour la protection contre la corruption ?

Pas encore. Le projet prEN 50742, préparé pour le règlement machines, vise les points 1.1.9 et 1.2.1 ; son enquête CENELEC s'est terminée en février 2026. En attendant sa publication, la série IEC 62443 est la référence reconnue pour la cybersécurité des systèmes industriels.

Sources : prEN 50742:2025, annexe ZZ (statut à vérifier)

Faut-il une certification IEC 62443 ?

Ni le règlement machines ni le CRA ne l'exigent. Une certification IEC 62443, délivrée par un organisme de certification, peut en revanche être demandée par vos clients ou être un argument commercial. Nous vous aidons à appliquer la norme et à préparer votre produit et votre développement à une éventuelle certification.

Quelle partie de l’IEC 62443 me concerne ?

Pour un fabricant de composants, comme un automate, une IHM ou un variateur, l'IEC 62443-4-1 (développement sécurisé) et l'IEC 62443-4-2 (exigences techniques). Pour un constructeur ou un intégrateur de machines et de lignes, l'IEC 62443-3-2 (analyse de risques, zones et conduits) et l'IEC 62443-3-3 (exigences du système).

Sources : IEC 62443-3-2:2020, 62443-3-3:2013, 62443-4-1:2018, 62443-4-2:2019

Réserver un appel

Parlez-nous de votre machine

Choisissez directement un créneau de 30 minutes avec un ingénieur. Pas d'échange d'e-mails : vous choisissez l'heure, nous préparons l'échange.

Choisir un créneau

Coordonnées

Adresse
Säfeli Sàrl
Route d'Englisberg 3
1763 Granges-Paccot
Téléphone
+41 79 737 37 93
Langues
Français, allemand, anglais
Réserver un appel