Laboratoire d'essais et conseil · Granges-Paccot

Réserver un appel

Directive RED 2014/53/UE · EN 18031 · Cyber Resilience Act

Marquage CE des produits connectés et IoT

Capteurs, passerelles, objets portés, domotique : dès qu'un produit communique par radio, la directive RED s'applique. Elle couvre la sécurité, la CEM, l'usage du spectre et, pour les produits connectés à internet, la cybersécurité. Säfeli réunit essais radio, cybersécurité et dossier technique dans un seul projet, jusqu'à la déclaration UE de conformité que vous signez.

Directive 2014/53/UE
RED
Cybersécurité RED obligatoire
01.08.2025
Normes harmonisées depuis 2025
EN 18031
Cyber Resilience Act applicable
11.12.2027

Pour qui

Vous développez des produits qui communiquent

  • Start-up hardware

    Un premier produit connecté : plan de certification RED dès le prototype, choix du module radio, budget et planning réalistes.

  • Domotique et bâtiment

    Thermostats, capteurs, serrures, caméras : cybersécurité, données personnelles, mises à jour et installation.

  • Objets portés et bien-être

    Montres, trackers, capteurs corporels : exposition aux champs près du corps, données personnelles.

  • IoT industriel

    Passerelles, modules LoRa ou cellulaires, capteurs connectés : bandes sub-GHz, environnement industriel.

Nos prestations

Conformité RED de votre produit, étape par étape

Radio, cybersécurité, sécurité et CEM : un seul interlocuteur, un seul plan de certification, un seul dossier technique.

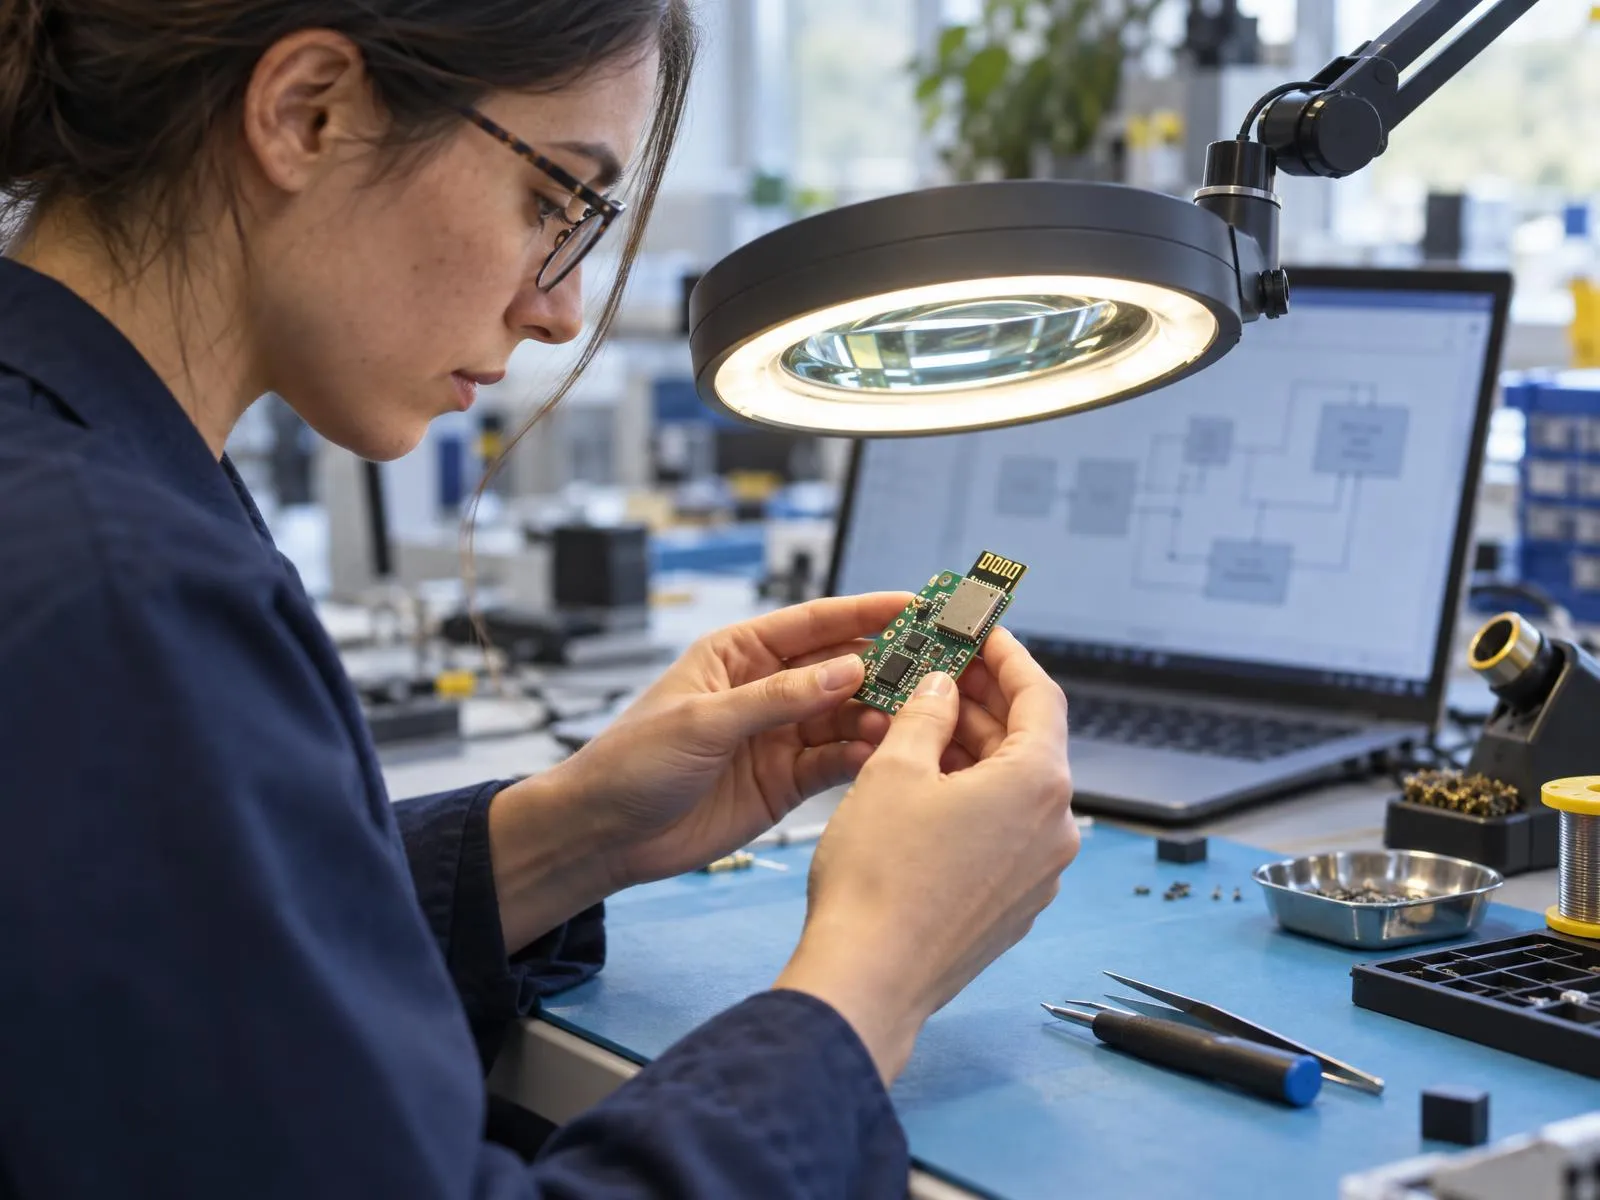
Ingénieure examinant sous une loupe la carte électronique d'un objet connecté avec son module radio
Analyse RED

Analyse RED et plan de certification

Quelles exigences de l'article 3 s'appliquent, quelles normes pour chaque technologie radio, le module certifié suffit-il ? Nous fixons le plan d'essais et de documentation dès le prototype, pour éviter une nouvelle carte ou un nouveau boîtier.

Ce que vous recevez

  • Exigences RED applicables, article par article
  • Normes par technologie radio
  • Plan d'essais, budget et planning

Références

  • Directive 2014/53/UE, art. 3
  • Règlement délégué (UE) 2022/30
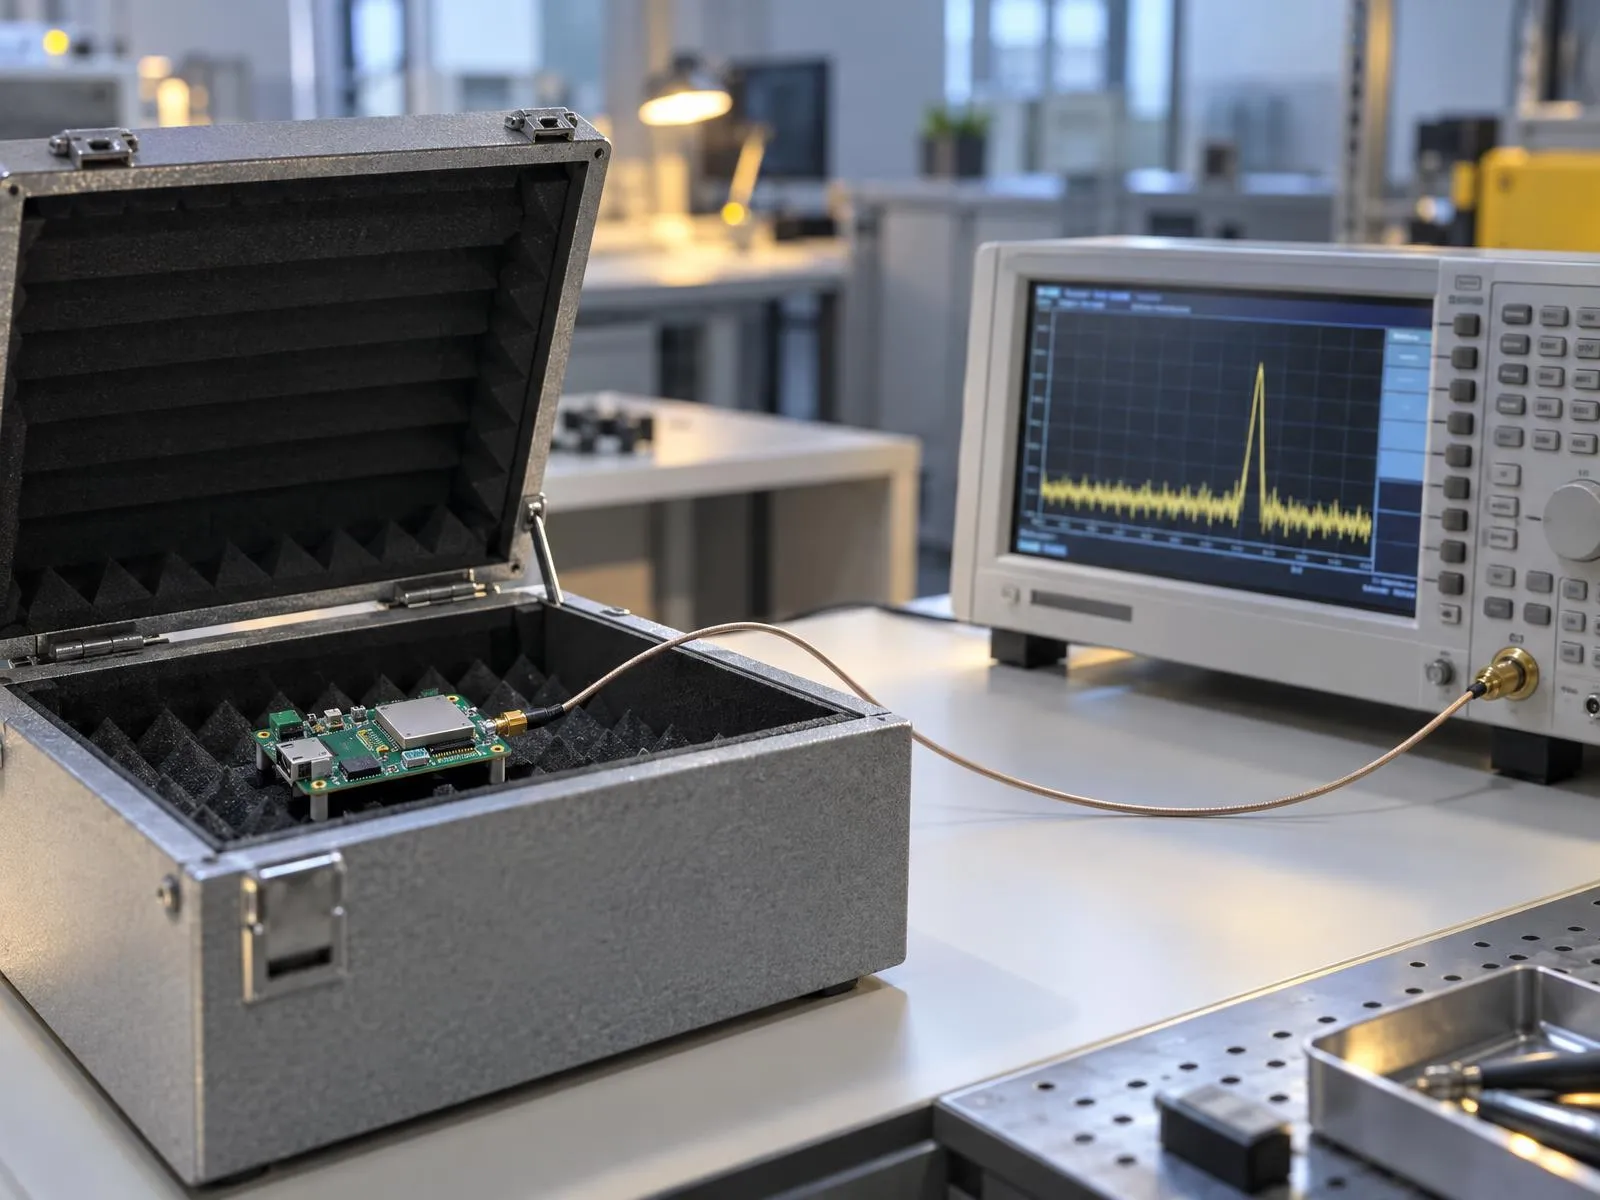
Objet connecté dans un boîtier blindé, relié par câble coaxial à un analyseur de spectre
Radio

Essais radio et exposition aux champs

Puissance émise, occupation spectrale, émissions non essentielles, performances du récepteur : nous réalisons les essais selon la norme harmonisée de chaque technologie, par exemple l'EN 300 328 pour le Wi-Fi et le Bluetooth, et évaluons l'exposition aux champs.

Ce que vous recevez

  • Rapports d’essais radio
  • Évaluation de l’exposition aux champs
  • Justification de l’intégration du module radio

Références

  • EN 300 328 V2.2.2
  • EN 300 220-2 V3.1.1
  • EN 62479:2010
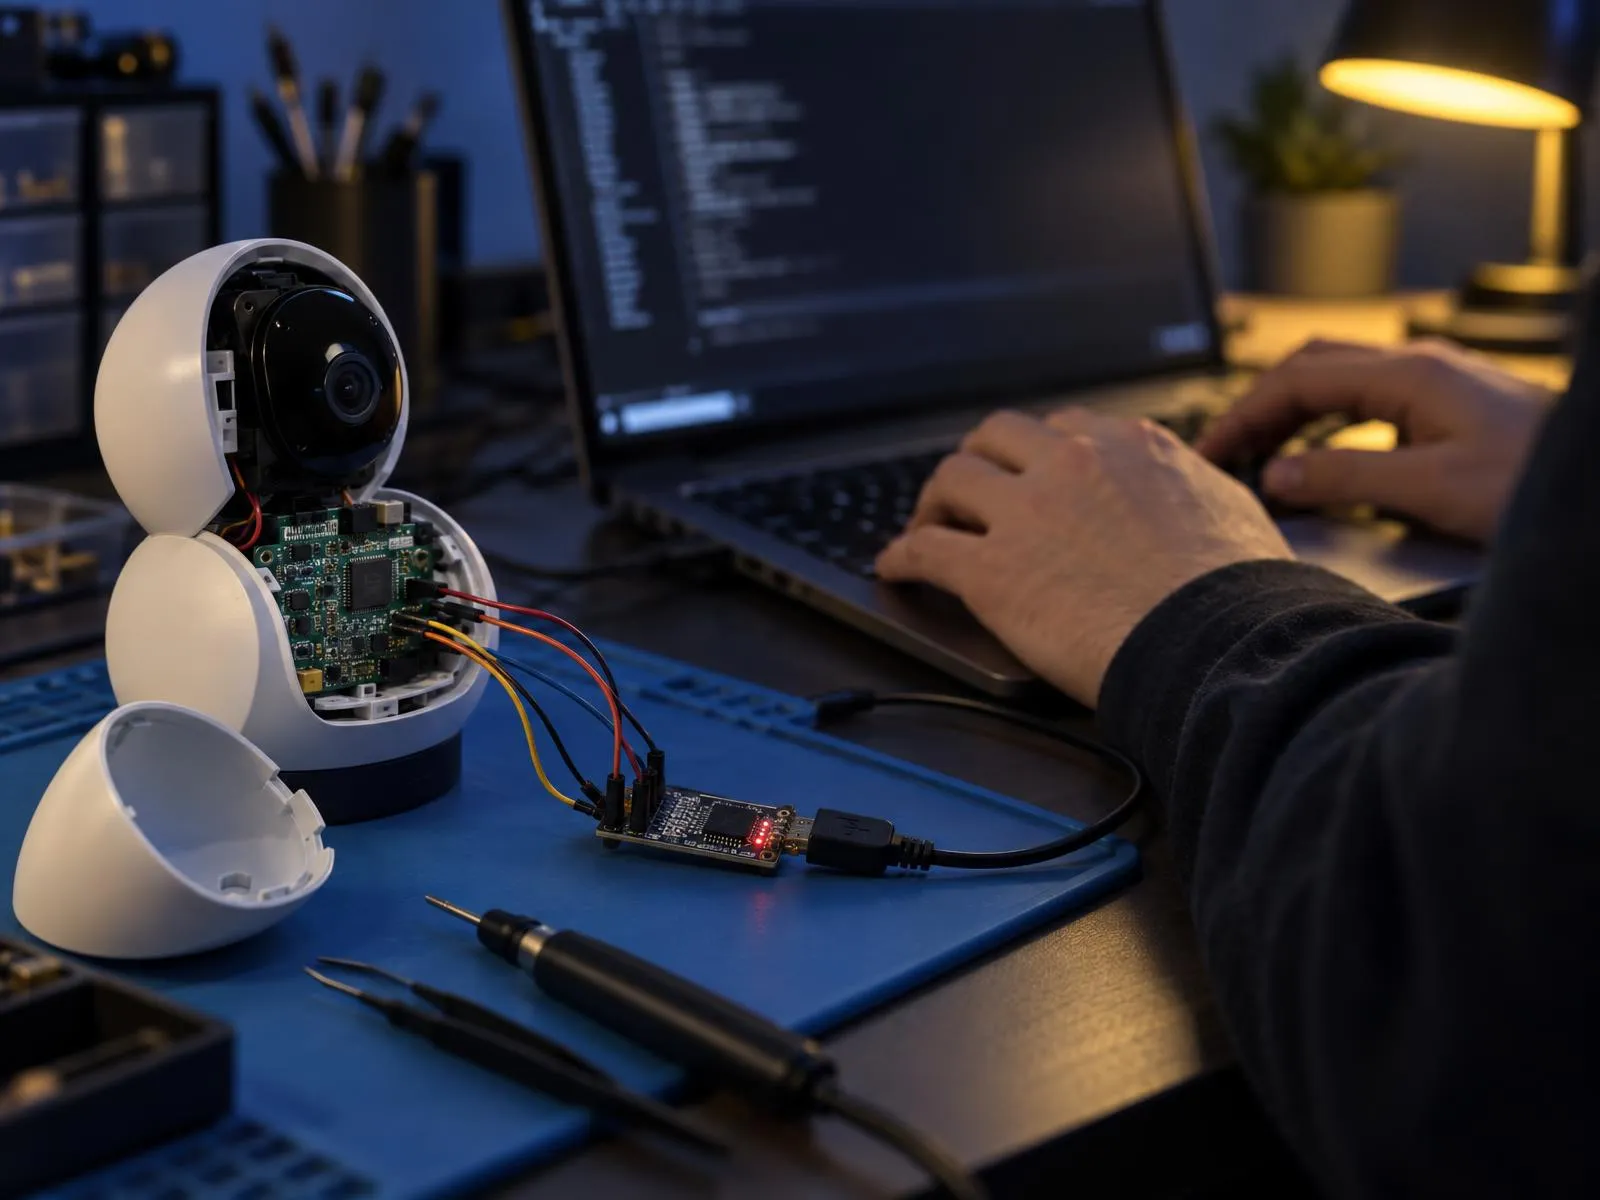
Caméra connectée ouverte reliée par un adaptateur série à un ordinateur pour un test de sécurité
Cybersécurité

Cybersécurité RED et EN 18031

Protection du réseau, des données personnelles et contre la fraude : nous évaluons votre produit selon l'EN 18031, testons ses interfaces (radio, ports de débogage, application, cloud) et préparons une documentation réutilisable pour le Cyber Resilience Act.

Ce que vous recevez

  • Analyse des actifs et des interfaces
  • Évaluation EN 18031 et essais
  • Documentation de cybersécurité réutilisable pour le CRA

Références

  • EN 18031-1:2024
  • EN 18031-2:2024
  • EN 18031-3:2024
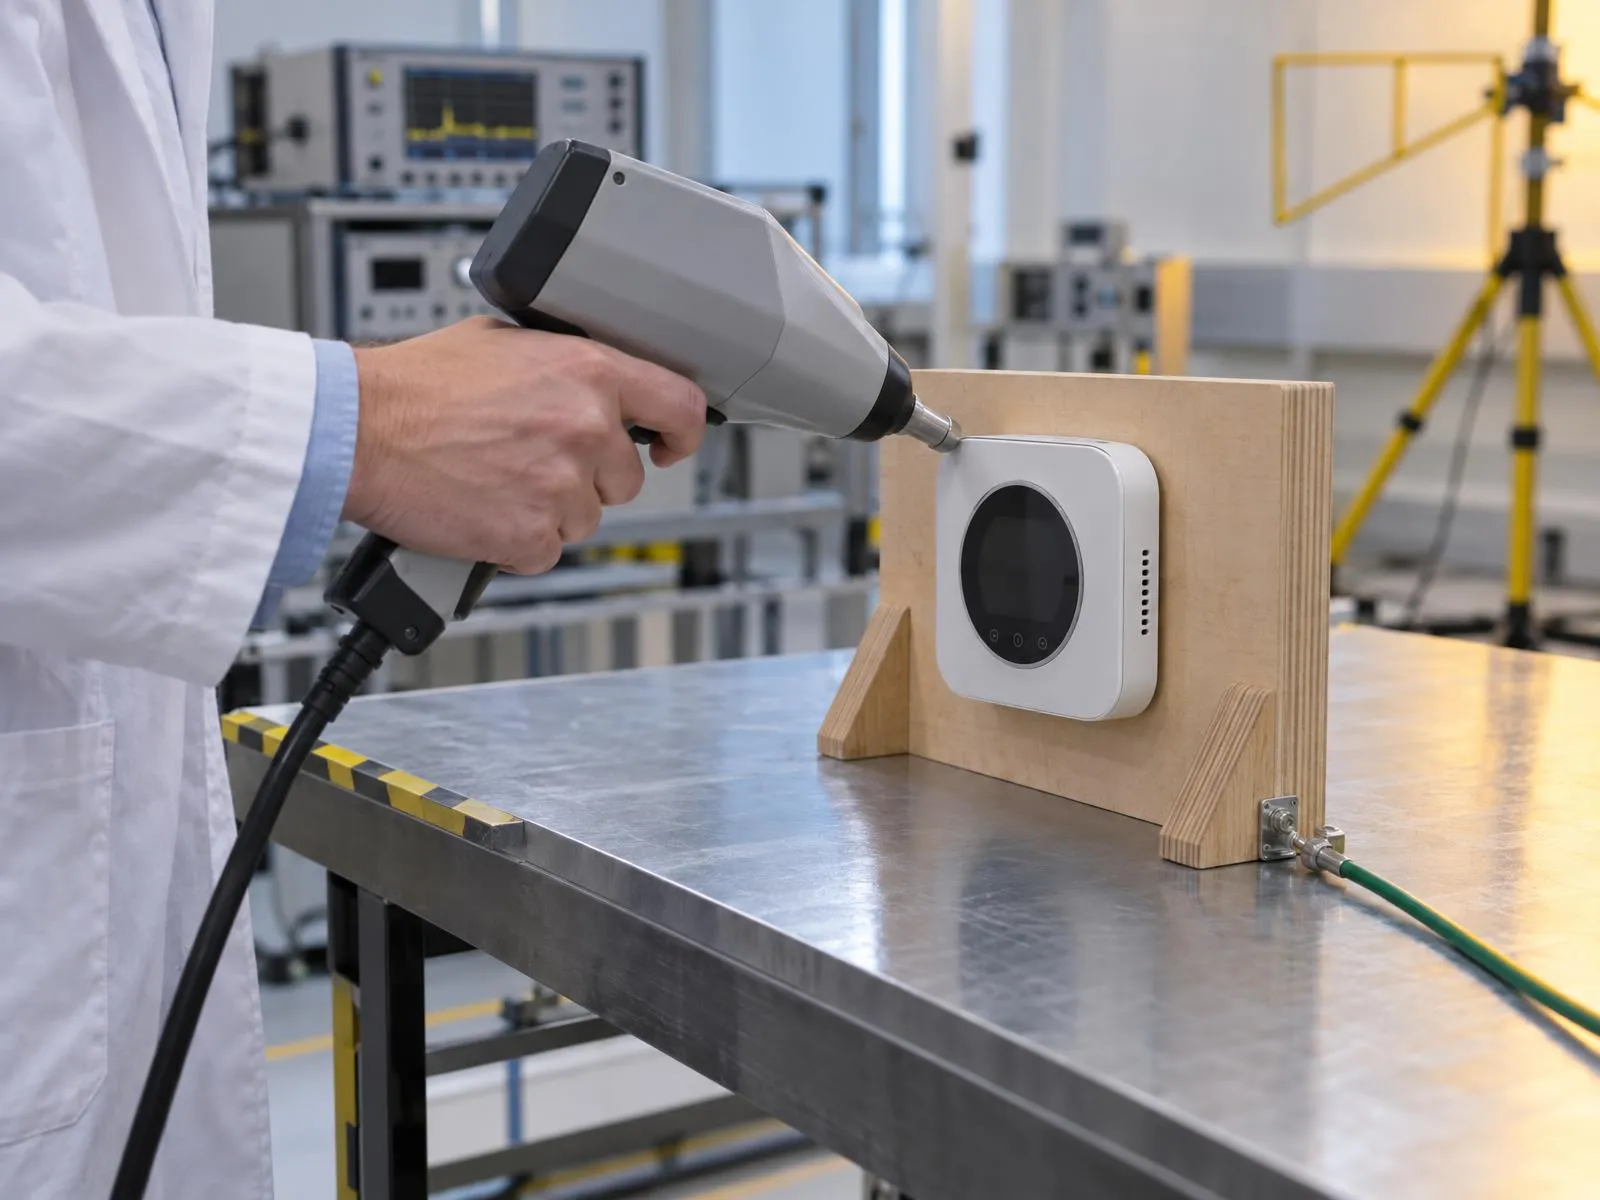
Essai de décharge électrostatique au pistolet sur un thermostat connecté
Sécurité et CEM

Sécurité, CEM et dossier technique

Sécurité électrique, CEM de la partie radio et du produit hôte, décharges électrostatiques, immunité et émissions : nous rassemblons tous les rapports dans le dossier technique RED et préparons la notice et la déclaration UE de conformité.

Ce que vous recevez

  • Rapports de sécurité et de CEM
  • Dossier technique RED
  • Notice et déclaration UE de conformité

Références

  • EN IEC 62368-1:2024/A11:2024
  • Série EN 301 489
  • EN 55035:2017/A11:2020

Et aussi

Directive RED

Ce que couvre la directive RED

La directive RED s'applique à tout produit qui émet ou reçoit intentionnellement des ondes radio pour communiquer. Elle reprend la sécurité et la CEM, y ajoute l'usage efficace du spectre et, depuis le 1er août 2025, la cybersécurité des équipements connectés à internet.

  1. 01.08.2025Cybersécurité RED : article 3.3 d), e) et f)
  2. 11.09.2026Cyber Resilience Act : signalement des vulnérabilités
  3. 11.12.2027Cyber Resilience Act : application complète
  • Art. 3.1 a) Sécurité

    Santé et sécurité des personnes, y compris les objectifs de la directive basse tension, mais sans limite de tension : un capteur sur pile est concerné.

    Directive 2014/53/UE, art. 3, par. 1, point a)
  • Art. 3.1 b) CEM

    Un niveau de compatibilité électromagnétique conforme à la directive 2014/30/UE, pour la partie radio comme pour le reste du produit.

    Directive 2014/53/UE, art. 3, par. 1, point b)
  • Art. 3.2 Spectre radio

    Utilisation efficace du spectre pour éviter les brouillages préjudiciables : c'est l'objet des essais radio.

    Directive 2014/53/UE, art. 3, par. 2
  • Art. 3.3 d) Protection du réseau

    Tout équipement radio capable de communiquer sur internet, directement ou par l'intermédiaire d'un autre équipement, ne doit pas nuire au réseau.

    Règlement délégué (UE) 2022/30, art. 1, par. 1
  • Art. 3.3 e) Données personnelles

    Équipements connectés à internet qui traitent des données personnelles, équipements de garde d'enfants, jouets radio et objets portés sur le corps.

    Règlement délégué (UE) 2022/30, art. 1, par. 2
  • Art. 3.3 f) Protection contre la fraude

    Équipements connectés à internet qui permettent de transférer de l'argent, une valeur monétaire ou une monnaie virtuelle.

    Règlement délégué (UE) 2022/30, art. 1, par. 3

Sources : directive 2014/53/UE, art. 3 ; règlement délégué (UE) 2022/30, art. 1, applicable depuis le 1er août 2025 (règlement délégué (UE) 2023/2444) ; règlement (UE) 2024/2847, art. 71.

EN 18031

EN 18031 : les points qui font échouer un dossier

Les normes de cybersécurité RED sont harmonisées depuis le 30 janvier 2025, avec des restrictions. Les connaître dès la conception évite de refaire le logiciel en fin de projet.

  • Trois normes, trois exigences

    L'EN 18031-1 couvre la protection du réseau (3.3 d), l'EN 18031-2 les données personnelles (3.3 e), l'EN 18031-3 la protection contre la fraude (3.3 f).

    EN 18031-1, -2 et -3:2024
  • Mots de passe facultatifs

    Si l'utilisateur peut choisir de ne définir aucun mot de passe, l'EN 18031-1 et l'EN 18031-2 ne donnent pas la présomption de conformité : il faut une autre démonstration.

    JOUE du 30.01.2025, restrictions (clauses 6.2.5.1 et 6.2.5.2)
  • Contrôle parental

    Pour les jouets, les équipements de garde d'enfants et certains objets portés, l'EN 18031-2 ne donne pas la présomption si le contrôle d'accès parental n'est pas assuré.

    JOUE du 30.01.2025, restriction de l’EN 18031-2
  • Sans présomption, un examen de type

    Si les normes harmonisées ne sont pas appliquées entièrement, les exigences de l'article 3.3 passent par un examen UE de type réalisé par un organisme tiers. Une conception bien préparée l'évite.

    Directive 2014/53/UE, art. 17, par. 4

Cyber Resilience Act

Après la RED, le Cyber Resilience Act

Le CRA s'applique à tous les produits comportant des éléments numériques, radio ou non : exigences de conception, gestion des vulnérabilités pendant toute la durée de support, signalement des vulnérabilités activement exploitées. Le volet cybersécurité de la directive RED sera abrogé le 11 décembre 2027 : le CRA prendra alors le relais, et le travail mené pour l'EN 18031 en constitue une base solide.

Sources : règlement (UE) 2024/2847, art. 13, 14 et 71 ; règlement délégué (UE) 2026/339

Normes

Les normes des produits connectés

Chaque technologie radio a sa norme harmonisée ; la CEM, la sécurité, l'exposition aux champs et la cybersécurité ont les leurs. Le plan de certification fixe la combinaison pour votre produit.

DomaineNormeObjet
RadioEN 300 328 V2.2.2Systèmes à large bande à 2,4 GHz : Wi-Fi, Bluetooth, Zigbee
RadioEN 301 893*Réseaux locaux radio à 5 GHz
RadioEN 300 220-2 V3.1.1Appareils à courte portée de 25 MHz à 1000 MHz : LoRa, sub-GHz
RadioEN 301 908-1*Réseaux cellulaires IMT
CyberEN 18031-1:2024Protection du réseau (art. 3.3 d), avec restrictions au JOUE
CyberEN 18031-2:2024Protection des données personnelles (art. 3.3 e), avec restrictions au JOUE
CyberEN 18031-3:2024Protection contre la fraude (art. 3.3 f)
CyberETSI EN 303 645 V2.1.1Cybersécurité de l'IoT grand public, référence non harmonisée
CEMEN 301 489-1 et -17*CEM des équipements radio : exigences communes et systèmes à large bande
CEMEN 55035:2017/A11:2020Immunité des équipements multimédia (produit hôte)
SécuritéEN IEC 62368-1:2024/A11:2024Sécurité des équipements électroniques et de communication
ChampsEN 62479:2010Exposition aux champs des équipements de faible puissance
ChampsEN IEC 62311:2020Exposition humaine aux champs électromagnétiques (0 Hz à 300 GHz)
ChampsEN 50566:2017/A1:2023Exposition des appareils tenus en main ou portés sur le corps
RoHSEN IEC 63000:2018Documentation technique pour l’évaluation des substances dangereuses

* Édition à vérifier pour votre projet. Les normes restent volontaires ; appliquer une norme harmonisée dont la référence est publiée au Journal officiel de l'UE donne la présomption de conformité aux exigences qu'elle couvre, dans les limites des restrictions publiées. Pour l'article 3, paragraphes 2 et 3, la procédure d'évaluation en dépend (directive 2014/53/UE, art. 17).

Module radio

Module radio certifié : ce qu'il couvre, ce qu'il ne couvre pas

Intégrer un module déjà évalué réduit les essais radio, mais ne dispense pas d'évaluer le produit final.

  • Ce que le module apporte

    Les rapports radio du fabricant du module peuvent souvent être réutilisés, si l'antenne, la puissance et le logiciel radio restent dans les conditions testées.

  • Ce qu’il faut démontrer

    Le produit final reste un nouvel équipement radio : CEM, sécurité, exposition aux champs, émissions avec votre alimentation et votre boîtier, et la cybersécurité de l'ensemble.

  • Qui signe

    Celui qui met le produit final sur le marché sous son nom est le fabricant : il constitue le dossier et signe la déclaration UE de conformité, même avec un module certifié.

    Directive 2014/53/UE, art. 10

Notre méthode

Le marquage CE de votre produit connecté en quatre étapes

  1. Appel de découverte

    Votre produit, ses technologies radio, vos marchés et votre calendrier. 30 minutes.

  2. Plan de certification

    Exigences RED, normes radio, cybersécurité, essais, budget et planning.

  3. Essais et évaluation

    Radio, CEM, sécurité, exposition aux champs, EN 18031, corrections avec vos équipes.

  4. Dossier et déclaration

    Dossier technique, notice et déclaration UE : vous apposez le marquage CE.

Marché suisse

Vendre votre produit connecté en Suisse et dans l'UE

En Suisse, les équipements radio relèvent de l'ordonnance sur les installations de télécommunication (OIT), qui reprend les exigences de la directive RED. Les mêmes normes et le même dossier technique servent pour les deux marchés. Nous vérifions pour vous l'état de la reprise des exigences de cybersécurité en droit suisse et les obligations propres au marché suisse.

Source : OIT, RS 784.101.2, du 25 novembre 2015 (Fedlex).

Questions fréquentes

Questions fréquentes sur le marquage CE des produits connectés

Votre produit soulève une question particulière ? Posez-la directement à un ingénieur.

Réserver un appel
Mon produit connecté doit-il respecter la directive RED ?

Oui, dès qu'il émet ou reçoit intentionnellement des ondes radio pour communiquer : Wi-Fi, Bluetooth, Zigbee, LoRa, cellulaire, NFC. La directive RED remplace alors la directive basse tension et la directive CEM pour ce produit, et reprend leurs objectifs.

Sources : Directive 2014/53/UE, art. 2, par. 1, point 1, et art. 3

Quelles exigences de cybersécurité depuis le 1er août 2025 ?

Les points d), e) et f) de l'article 3.3 de la directive RED : protection du réseau pour tout équipement radio connecté à internet, protection des données personnelles pour ceux qui en traitent (ainsi que les jouets, la garde d'enfants et les objets portés), protection contre la fraude pour ceux qui permettent des paiements.

Sources : Règlement délégué (UE) 2022/30, art. 1 ; règlement délégué (UE) 2023/2444

Un produit Bluetooth relié à un smartphone est-il « connecté à internet » ?

Souvent, oui. Le règlement délégué vise les équipements radio capables de communiquer sur internet « directement ou par l'intermédiaire d'un autre équipement ». Si votre application relaie les données du produit vers le cloud ou lui transmet des mises à jour, le produit est en principe concerné. Nous analysons les flux de données de votre produit pour trancher.

Sources : Règlement délégué (UE) 2022/30, art. 1, par. 1

L'EN 18031 est-elle obligatoire ?

Non, mais c'est la voie la plus simple. Les EN 18031-1, -2 et -3 sont harmonisées depuis le 30 janvier 2025, avec des restrictions, notamment sur les mots de passe facultatifs. Si elles ne sont pas appliquées entièrement, les exigences de l'article 3.3 doivent passer par un examen UE de type réalisé par un organisme tiers.

Sources : JOUE du 30.01.2025 ; directive 2014/53/UE, art. 17, par. 3 et 4

J'utilise un module radio déjà certifié : dois-je refaire les essais ?

Pas tous. Les rapports radio du module sont souvent réutilisables si son intégration respecte les conditions testées (antenne, puissance, logiciel). Le produit final doit en revanche être évalué pour la CEM, la sécurité, l'exposition aux champs et la cybersécurité, et c'est vous qui signez la déclaration UE de conformité.

Sources : Directive 2014/53/UE, art. 10 et 17

Quelle différence entre la directive RED et le Cyber Resilience Act ?

Les exigences de cybersécurité de la RED visent les équipements radio connectés à internet et s'appliquent depuis le 1er août 2025. Le Cyber Resilience Act vise tous les produits comportant des éléments numériques, radio ou non, et couvre aussi la gestion des vulnérabilités pendant la durée de support : signalement dès le 11 septembre 2026, ensemble du règlement au 11 décembre 2027. À cette date, le volet cybersécurité de la RED est abrogé et le CRA prend le relais.

Sources : Règlements délégués (UE) 2022/30 et 2026/339 ; règlement (UE) 2024/2847, art. 14 et 71

Que doit indiquer la notice d’un produit radio ?

Les instructions et informations de sécurité dans la langue des utilisateurs, les bandes de fréquences utilisées et la puissance maximale émise dans ces bandes. Le produit est accompagné de la déclaration UE de conformité ou d'une déclaration simplifiée qui indique l'adresse internet de la version complète.

Sources : Directive 2014/53/UE, art. 10, par. 8 et 9

Quelle norme de sécurité électrique pour un objet connecté ?

En général l'EN IEC 62368-1 pour les équipements électroniques et de communication, l'EN 60335-1 pour l'électroménager connecté. La directive RED couvre la sécurité sans limite de tension : un produit sur pile ou alimenté en USB est aussi concerné. L'exposition aux champs s'évalue avec l'EN 62479 ou l'EN IEC 62311.

Sources : Directive 2014/53/UE, art. 3, par. 1, point a)

Réserver un appel

Parlez-nous de votre produit connecté

Choisissez directement un créneau de 30 minutes avec un ingénieur. Pas d'échange d'e-mails : vous choisissez l'heure, nous préparons l'échange.

Choisir un créneau

Coordonnées

Adresse
Säfeli Sàrl
Route d'Englisberg 3
1763 Granges-Paccot
Téléphone
+41 79 737 37 93
Langues
Français, allemand, anglais
Réserver un appel