Prüflabor und Beratung · Granges-Paccot

Gespräch buchen

Cybersicherheit · Vernetzte Produkte

Cybersicherheit vernetzter Produkte

Vernetzte Geräte, Maschinen, elektronische Geräte: Sobald ein Produkt Daten austauscht, muss es Angriffen standhalten und das auch nachweisen können. Säfeli analysiert die Bedrohungen, bewertet Ihr Produkt nach der Funkanlagenrichtlinie (RED) und dem Cyber Resilience Act, testet es wie ein Angreifer und unterstützt Sie bei der Behebung, von der Entwicklung bis zum Inverkehrbringen.

RED-Cybersicherheit verbindlich
01.08.2025
CRA-Meldepflicht für Schwachstellen
11.09.2026
Cyber Resilience Act anwendbar
11.12.2027
Unterstützungszeitraum, in der Regel
5 Jahre

Für wen

Sie stellen Produkte her, die kommunizieren

  • Vernetzte Geräte

    Smart Home, Wearables, Verbraucher-IoT: RED, personenbezogene Daten, CRA.

  • Maschinen und Industrieanlagen

    Fernwartung, Fabriknetz, Sicherheitssoftware: Maschinenverordnung und IEC 62443.

  • Elektronik und Komponenten

    Router, Gateways, Sensoren, Module: CRA-Klassen und Anforderungen der Integratoren.

  • Hardware-Start-ups

    Ein erstes vernetztes Produkt: Sicherheit von Anfang an, damit vor dem Launch nicht alles neu gemacht werden muss.

Unsere Leistungen

Ihr Produkt absichern, von der Entwicklung bis zum Inverkehrbringen

Bedrohungsanalyse, regulatorische Bewertung und Penetrationstests: die drei Bausteine, mit denen Sie die Cybersicherheit Ihres Produkts nachweisen.

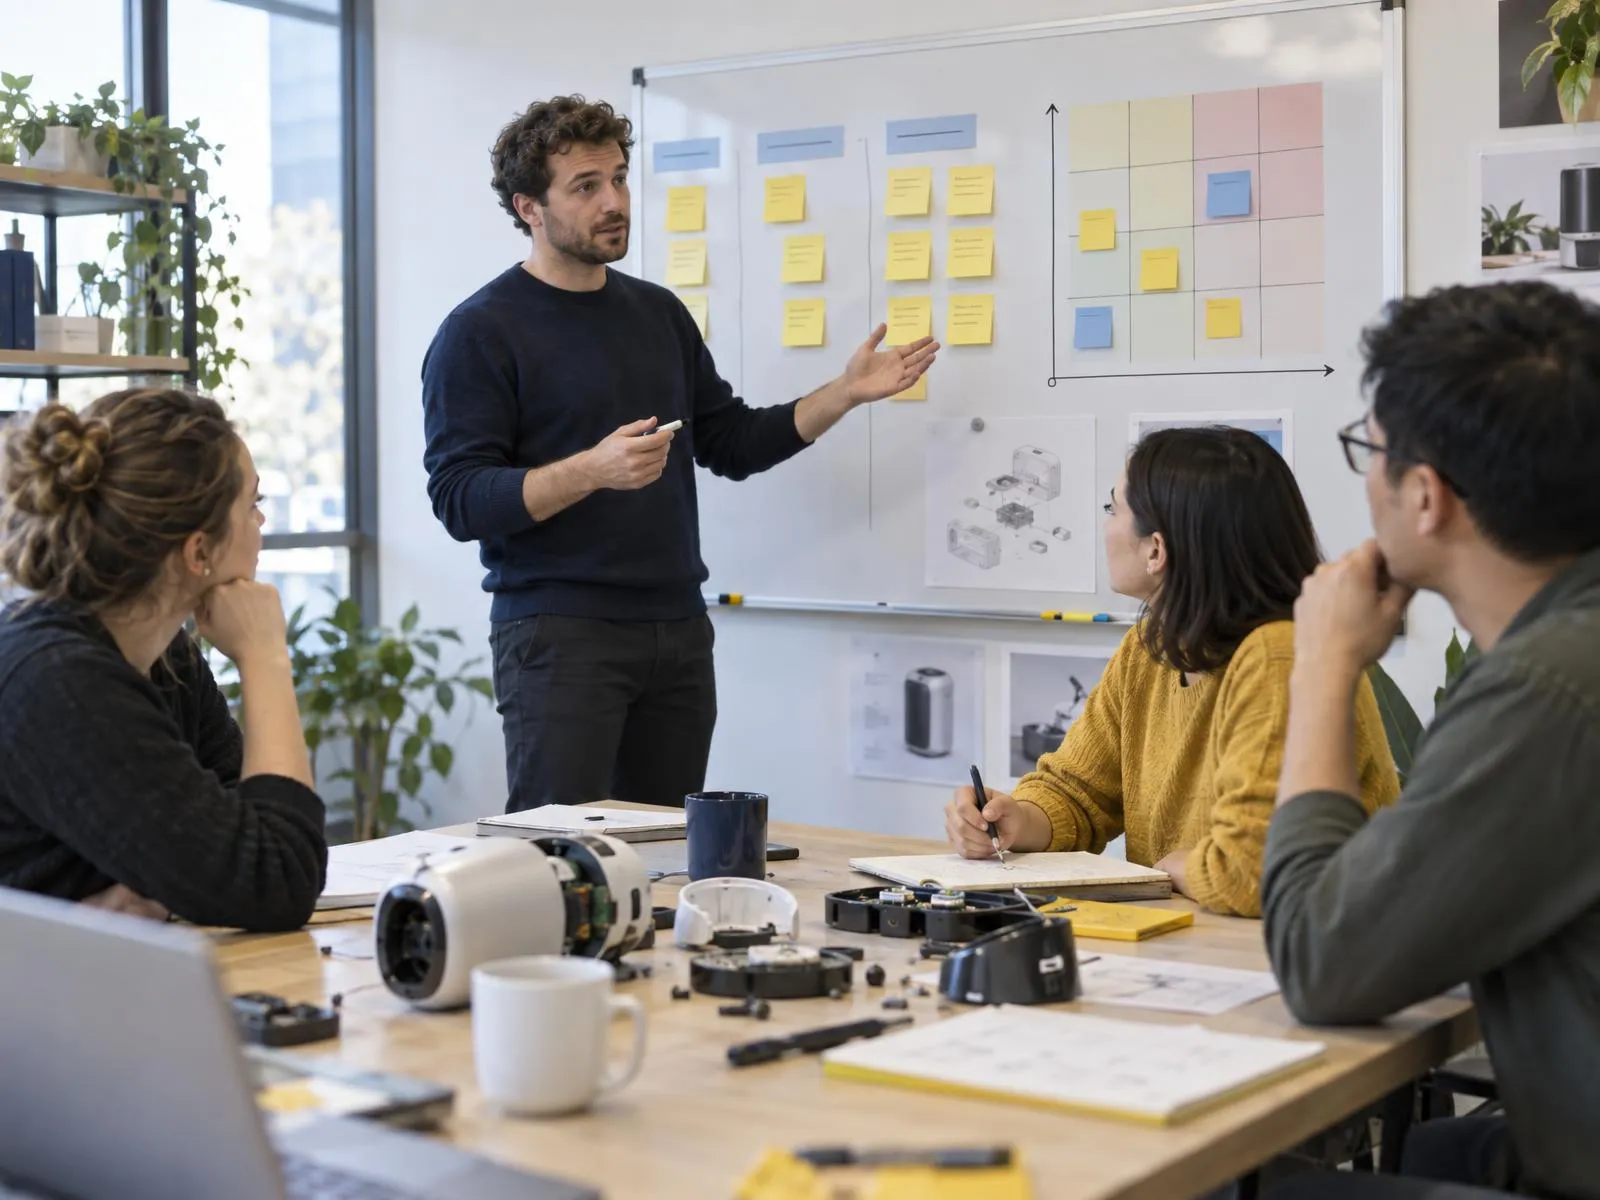
Workshop zur Bedrohungsanalyse mit einem Entwicklungsteam
Bedrohungsanalyse

Bedrohungsanalyse (TARA)

Assets, Schnittstellen, Bedrohungen, Angriffsszenarien: Die Bewertung der Cybersicherheitsrisiken ist die vom Cyber Resilience Act verlangte Grundlage und der Ausgangspunkt der EN 18031. Wir erstellen sie mit Ihren Teams, ab der Entwicklung.

Was Sie erhalten

  • Modell des Produkts und seiner Schnittstellen
  • Angriffsszenarien und Risikobewertung
  • Umzusetzende Sicherheitsanforderungen

Referenzen

  • CRA, Art. 13 Abs. 2 bis 4
  • IEC 62443-3-2:2020
Die Bedrohungsanalyse im Detail
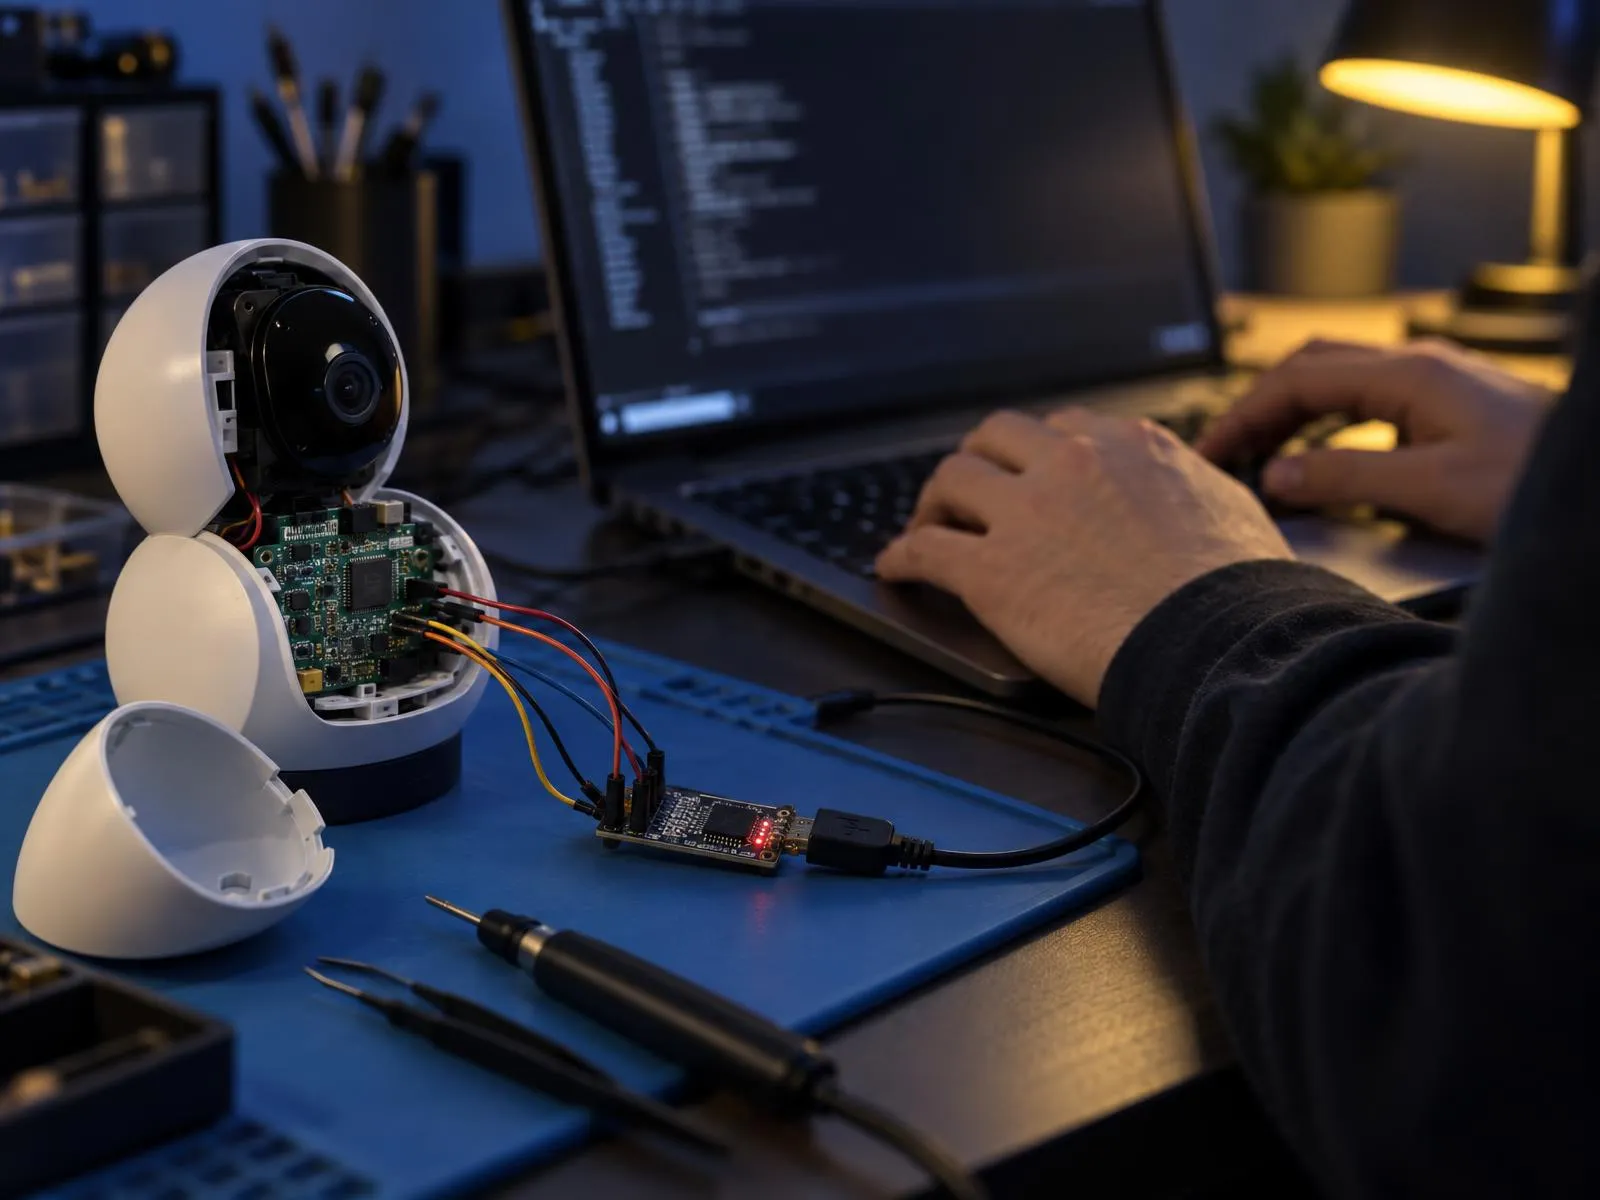
Geöffnete vernetzte Kamera, für eine Sicherheitsbewertung an einen Computer angeschlossen
Funkanlagenrichtlinie

Funkanlagenrichtlinie (RED) und EN 18031

Seit dem 1. August 2025 muss eine Funkanlage mit Internetverbindung das Netz und die personenbezogenen Daten schützen und, wenn sie Zahlungen ermöglicht, vor Betrug schützen. Wir bewerten Ihr Produkt nach EN 18031 und helfen Ihnen, die Lücken zu schliessen.

Was Sie erhalten

  • Anwendbare Anforderungen: Buchstaben d), e) und f)
  • Bewertung nach EN 18031, Mechanismus für Mechanismus
  • Dokumentation für die technische Dokumentation

Referenzen

  • Delegierte Verordnung (EU) 2022/30
  • EN 18031-1:2024
Funkanlagenrichtlinie und EN 18031
Ingenieur prüft ein Verzeichnis von Softwarekomponenten und eine Schwachstellenliste
Cyber Resilience Act

CRA-Konformität

Grundlegende Anforderungen, Umgang mit Schwachstellen, Software-Stückliste (SBOM), Meldepflichten, Dokumentation: Wir bewerten Ihr Produkt nach dem Cyber Resilience Act und bauen mit Ihnen die verlangten Prozesse vor dem 11. Dezember 2027 auf.

Was Sie erhalten

  • Geltungsbereich, Klasse und Konformitätsbewertungsverfahren
  • Gap-Analyse zu den grundlegenden Anforderungen
  • Prozess für den Umgang mit Schwachstellen

Referenzen

  • Verordnung (EU) 2024/2847
Der Cyber Resilience Act im Detail
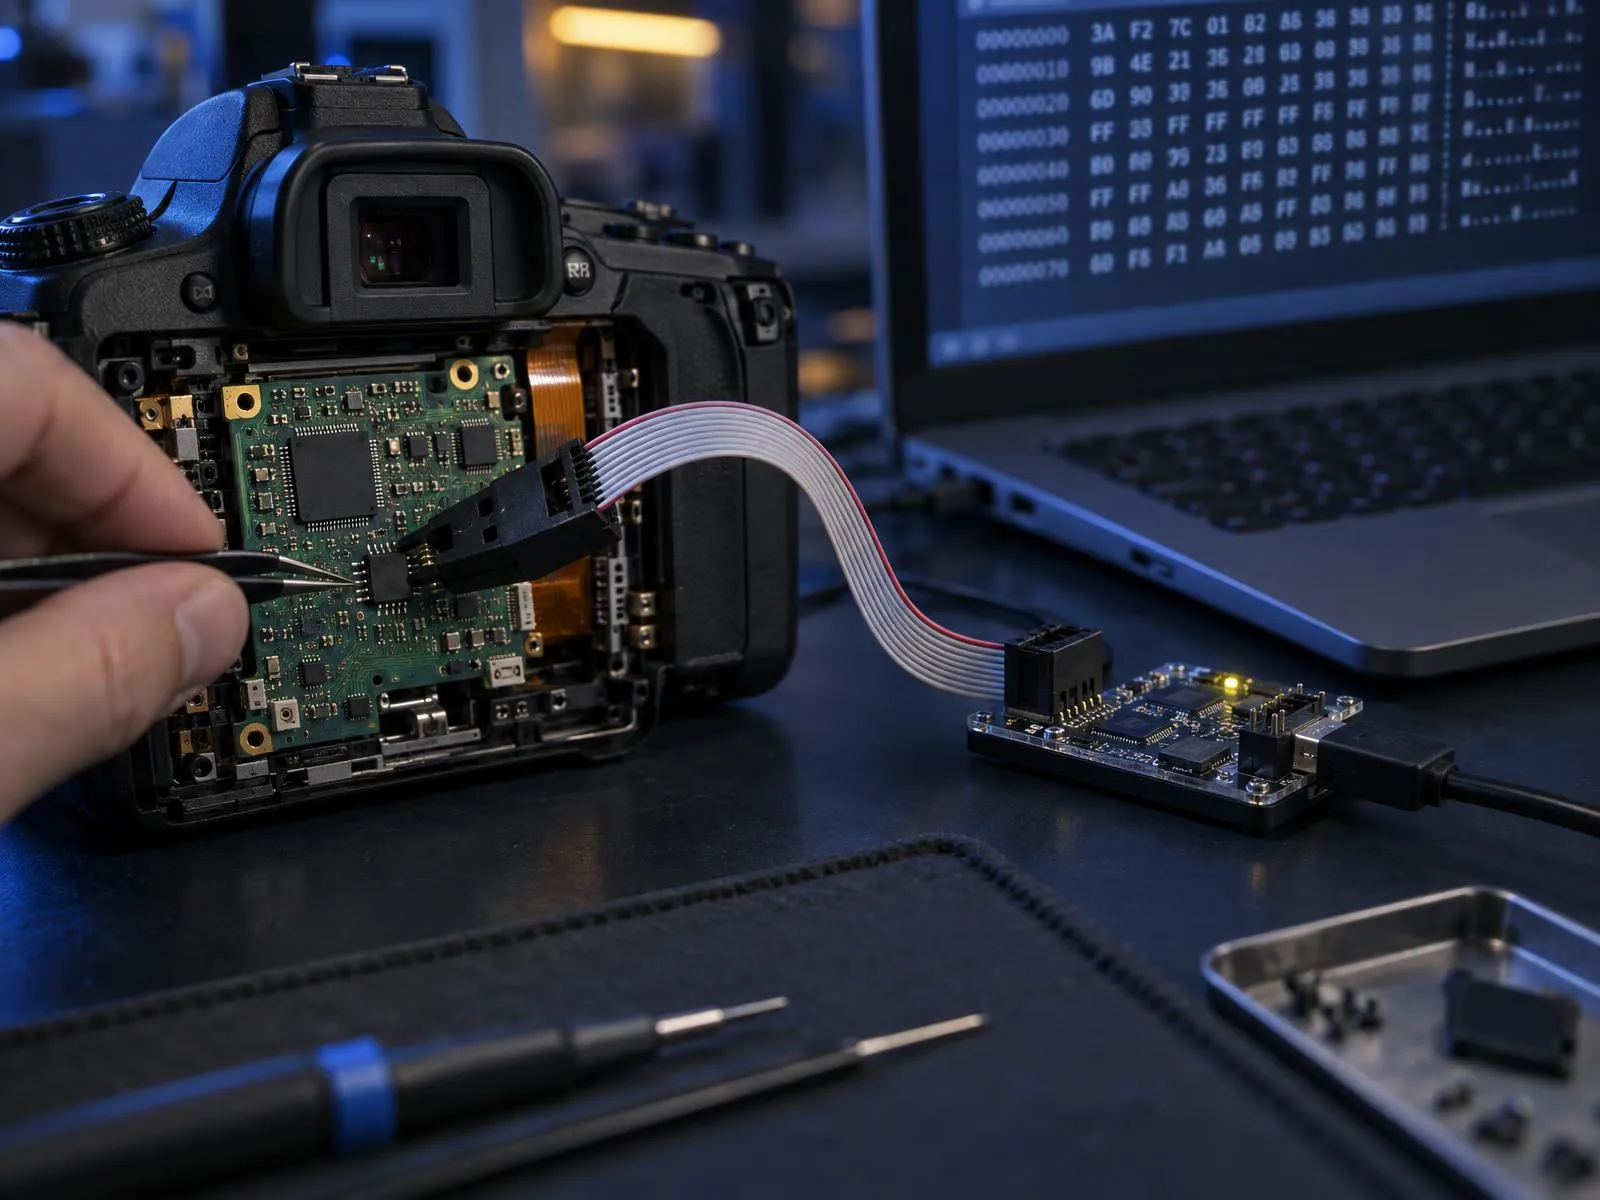
Prüfklemme am Flash-Speicher eines Geräts, verbunden mit einem Programmiergerät und einem Computer
Penetrationstests

Penetrationstests für Produkte

Hardware-Schnittstellen, Firmware, Funk, App und Cloud: Wir greifen Ihr Produkt an, wie es ein Angreifer tun würde, um die Schwachstellen vor ihm zu finden, und geben Ihnen konkrete Empfehlungen.

Was Sie erhalten

  • Auf das Produkt zugeschnittener Testplan
  • Bericht mit Schwachstellen nach Schweregrad
  • Nachtest nach den Korrekturen

Referenzen

  • OWASP IoT Security Testing Guide
  • IEC 62443-4-1:2018
Unsere Penetrationstests für Produkte

Ausserdem

Rechtsrahmen

Was die EU von einem vernetzten Produkt verlangt

Zwei Rechtsakte folgen aufeinander: die Funkanlagenrichtlinie (RED) für Funkanlagen mit Internetverbindung, danach der Cyber Resilience Act für alle Produkte mit digitalen Elementen. Die Arbeit für den einen dient als Grundlage für den anderen.

  1. 01.08.2025Funkanlagenrichtlinie: Cybersicherheitsanforderungen
  2. 11.09.2026CRA: Meldung von Schwachstellen und Sicherheitsvorfällen
  3. 11.12.2027CRA: volle Anwendung, Ende des RED-Cybersicherheitsteils
  • RED: drei Cybersicherheitsanforderungen

    Funkanlagen mit Internetverbindung: Schutz des Netzes, der personenbezogenen Daten und, bei Zahlungsfunktionen, vor Betrug. Nachweisbar mit den EN 18031.

    Delegierte Verordnung (EU) 2022/30
  • CRA: Anforderungen an die Konstruktion

    Sichere Standardkonfiguration, Zugriffskontrolle, Verschlüsselung, Integrität, Updates, reduzierte Angriffsfläche: auf Grundlage einer Bewertung der Cybersicherheitsrisiken.

    CRA, Art. 13; Anhang I, Teil I
  • CRA: Umgang mit Schwachstellen

    Software-Stückliste (SBOM), regelmässige Tests, koordinierte Offenlegung, kostenlose Sicherheitsupdates während des Unterstützungszeitraums, in der Regel mindestens fünf Jahre.

    CRA, Anhang I, Teil II; Art. 13 Abs. 8
  • CRA: Meldepflichten

    Aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle: Frühwarnung in 24 Stunden, Meldung in 72 Stunden, über die einheitliche Meldeplattform der ENISA. Auch für Produkte, die bereits auf dem Markt sind.

    CRA, Art. 14 und 69
  • CRA: Produktklassen

    Router, Sicherheitskameras, vernetzte Türschlösser, vernetztes Spielzeug …: Bei bestimmten wichtigen und kritischen Produkten wird eine Drittstelle in die Konformitätsbewertung einbezogen.

    CRA, Art. 7, 8 und 32; Anhänge III und IV
  • Der CRA übernimmt

    Am 11. Dezember 2027 wird der Cybersicherheitsteil der Funkanlagenrichtlinie aufgehoben; der CRA gilt dann für alle Produkte mit digitalen Elementen, ob mit oder ohne Funk.

    Delegierte Verordnung (EU) 2026/339

Quellen: Delegierte Verordnung (EU) 2022/30; Verordnung (EU) 2024/2847, Art. 7, 13, 14, 32, 69 und 71, Anhänge I, III und IV; Delegierte Verordnung (EU) 2026/339.

CE-Kennzeichnung

Cybersicherheit als Teil der CE-Kennzeichnung

Die Cybersicherheitsanforderungen kommen zu den übrigen Anforderungen der CE-Kennzeichnung hinzu: elektrische Sicherheit, EMV, Funk, Maschinensicherheit. Wir behandeln sie gemeinsam, in einem einzigen Zertifizierungsplan und einer einzigen technischen Dokumentation, damit Sie nur einen Ansprechpartner haben.

Normen

Die Normen der Produkt-Cybersicherheit

Die EN 18031 dienen der Funkanlagenrichtlinie; die harmonisierten Normen zum CRA sind in Vorbereitung. Die Normen IEC 62443 und ETSI ergänzen den Stand der Technik.

BereichNormGegenstand
REDEN 18031-1:2024Funkanlagen mit Internetverbindung: Schutz des Netzes (Art. 3.3 d)
REDEN 18031-2:2024Schutz personenbezogener Daten (Art. 3.3 e)
REDEN 18031-3:2024Schutz vor Betrug (Art. 3.3 f)
CRAReihe EN 40000 (in Vorbereitung)Harmonisierte Normen zum CRA, Normungsauftrag M/606
IndustrieIEC 62443-3-2:2020Bewertung der Cybersicherheitsrisiken für den Systementwurf
IndustrieIEC 62443-4-1:2018Sicherer Entwicklungsprozess für Produkte
IndustrieIEC 62443-4-2:2019Technische Sicherheitsanforderungen an Komponenten
IoTETSI EN 303 645 V3.1.3Cybersicherheit für Verbraucher-IoT (nicht harmonisierte Referenz)
IoTETSI TS 103 701*Konformitätsbewertung nach ETSI EN 303 645
TestsOWASP ISTG v1.0.1Leitfaden für Sicherheitstests vernetzter Geräte

* Version für Ihr Projekt zu prüfen. Die EN 18031 begründen die Konformitätsvermutung für die Funkanlagenrichtlinie im Rahmen der im Amtsblatt der EU veröffentlichten Einschränkungen. Solange die harmonisierten Normen zum CRA nicht im Amtsblatt der EU veröffentlicht sind, wird die CRA-Konformität auf anderem Weg nachgewiesen, den wir mit Ihnen dokumentieren.

Unser Vorgehen

Die Cybersicherheit Ihres Produkts in vier Schritten

  1. Erstgespräch

    Ihr Produkt, seine Verbindungen, Ihre Märkte und Ihr Zeitplan. 30 Minuten.

  2. Analyse

    Anwendbare Rechtsakte, Klasse, Bedrohungsanalyse, Bewertungs- und Testplan.

  3. Bewertung und Tests

    EN 18031, CRA-Anforderungen, Penetrationstests, Korrekturen mit Ihren Teams.

  4. Dokumentation

    Technische Dokumentation, Prozess für den Umgang mit Schwachstellen, EU-Konformitätserklärung.

Schweizer Markt

Produkt-Cybersicherheit in der Schweiz

Die Schweiz hat noch kein Pendant zum Cyber Resilience Act: Der Bundesrat hat am 25. September 2026 beschlossen, ein vom CRA inspiriertes Bundesgesetz zur Cybersicherheit zu schaffen; ein Entwurf soll bis Juni 2027 in die Vernehmlassung gehen. Die Cybersicherheitsanforderungen der Funkanlagenrichtlinie sind hingegen bereits in die Verordnung des BAKOM über Fernmeldeanlagen (VFAV) übernommen.

Ein Schweizer Produkt, das in der EU verkauft wird, muss den CRA wie jedes andere Produkt erfüllen: Wir bereiten Sie schon heute darauf vor.

Quellen: BACS, Medienmitteilung vom 25.09.2026; VFAV, SR 784.101.21, Anhang 1, Ziff. 7 bis 9.

Häufige Fragen

Häufige Fragen zur Produkt-Cybersicherheit

Ihr Produkt wirft eine besondere Frage auf? Stellen Sie sie direkt einem Ingenieur.

Gespräch buchen
Fällt mein Produkt unter den Cyber Resilience Act?

Sehr wahrscheinlich, wenn es Software enthält und direkt oder indirekt Daten mit einem Gerät oder Netz austauschen kann: vernetztes Gerät, Maschine, elektronisches Gerät, als Produkt verkaufte Software. Einige Sektoren haben eigene Regeln und sind ausgenommen, etwa Medizinprodukte, Fahrzeuge oder zertifizierte Luftfahrterzeugnisse.

Quellen: Verordnung (EU) 2024/2847, Art. 2 und 3

Ab wann gilt der Cyber Resilience Act?

Er ist am 10. Dezember 2024 in Kraft getreten. Die Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle gelten seit dem 11. September 2026, die gesamte Verordnung ab dem 11. Dezember 2027.

Quellen: Verordnung (EU) 2024/2847, Art. 71

Funkanlagenrichtlinie (RED) oder Cyber Resilience Act: Was gilt?

Heute muss eine Funkanlage mit Internetverbindung die Cybersicherheitsanforderungen der Funkanlagenrichtlinie erfüllen, die seit dem 1. August 2025 gelten. Am 11. Dezember 2027 werden diese Anforderungen aufgehoben und der Cyber Resilience Act übernimmt, für alle Produkte mit digitalen Elementen, ob mit oder ohne Funk.

Quellen: Delegierte Verordnungen (EU) 2022/30 und 2026/339; Verordnung (EU) 2024/2847

Braucht es eine benannte Stelle?

Für die meisten Produkte nicht: Der Hersteller bewertet die Konformität selbst. Bei wichtigen Produkten der Klasse I ist das nur möglich, wenn harmonisierte Normen oder ein Zertifizierungsschema vollständig angewendet werden; andernfalls wird eine benannte Stelle einbezogen. Für Klasse II und kritische Produkte ist immer eine Drittstelle nötig.

Quellen: Verordnung (EU) 2024/2847, Art. 32

Wie lange müssen Sicherheitsupdates bereitgestellt werden?

Während des gesamten Unterstützungszeitraums, den der Hersteller nach der erwarteten Nutzungsdauer des Produkts festlegt: mindestens fünf Jahre, ausser das Produkt ist für eine kürzere Dauer vorgesehen. Jedes veröffentlichte Update muss danach mindestens zehn Jahre verfügbar bleiben.

Quellen: Verordnung (EU) 2024/2847, Art. 13 Abs. 8 und 9

Wie sieht es in der Schweiz aus?

Die Schweiz hat noch kein Pendant zum CRA: Der Bundesrat hat am 25. September 2026 beschlossen, ein vom CRA inspiriertes Bundesgesetz zur Cybersicherheit zu schaffen; ein Entwurf soll bis Juni 2027 in die Vernehmlassung gehen. Die Cybersicherheitsanforderungen der Funkanlagenrichtlinie sind bereits ins Schweizer Recht übernommen. Ein in der EU verkauftes Produkt muss den CRA ohnehin erfüllen.

Quellen: BACS, Medienmitteilung vom 25.09.2026; VFAV, SR 784.101.21, Anhang 1

Gespräch buchen

Erzählen Sie uns von Ihrem vernetzten Produkt

Wählen Sie direkt einen 30-minütigen Termin mit einem Ingenieur. Kein Hin und Her per E-Mail: Sie wählen die Zeit, wir bereiten das Gespräch vor.

Termin wählen

Kontaktdaten

Adresse
Säfeli Sàrl
Route d'Englisberg 3
1763 Granges-Paccot
Sprachen
Französisch, Deutsch, Englisch
Gespräch buchen