Prüflabor und Beratung · Granges-Paccot

Gespräch buchen

Cybersicherheit · Vernetzte Produkte

Penetrationstests für Produkte

Debug-Schnittstellen, Speicher, Firmware, Funk, App und Cloud: Wir greifen Ihr Produkt an, wie es ein Angreifer tun würde, um die Schwachstellen vor ihm zu finden. Sie erhalten einen klaren Bericht, nach Schweregrad geordnet, mit konkreten Empfehlungen und einem Nachtest nach den Korrekturen.

CRA: regelmässige Sicherheitstests
Anhang I
IEC 62443-4-1: Penetrationstest
SVV-4
Die ganze Kette des Produkts
Hardware → Cloud
Nach Ihren Korrekturen
Nachtest

Für wen

Was wir testen

  • Hardware-Schnittstellen

    Serielle Ports, JTAG und SWD, Flash-Speicher, Secure Boot.

  • Firmware

    Auslesen, Analyse, fest codierte Geheimnisse, verwundbare Komponenten.

  • Funk und Netzwerk

    WLAN, Bluetooth Low Energy, Zigbee, Mobilfunk, exponierte Dienste.

  • App und Cloud

    Mobile App, APIs des Produkts, Fern-Updates.

Unsere Leistungen

Ein Penetrationstest, zugeschnitten auf Ihr Produkt

Der Umfang folgt der Bedrohungsanalyse: Wir testen zuerst die Angriffspfade, die für Ihr Produkt zählen.

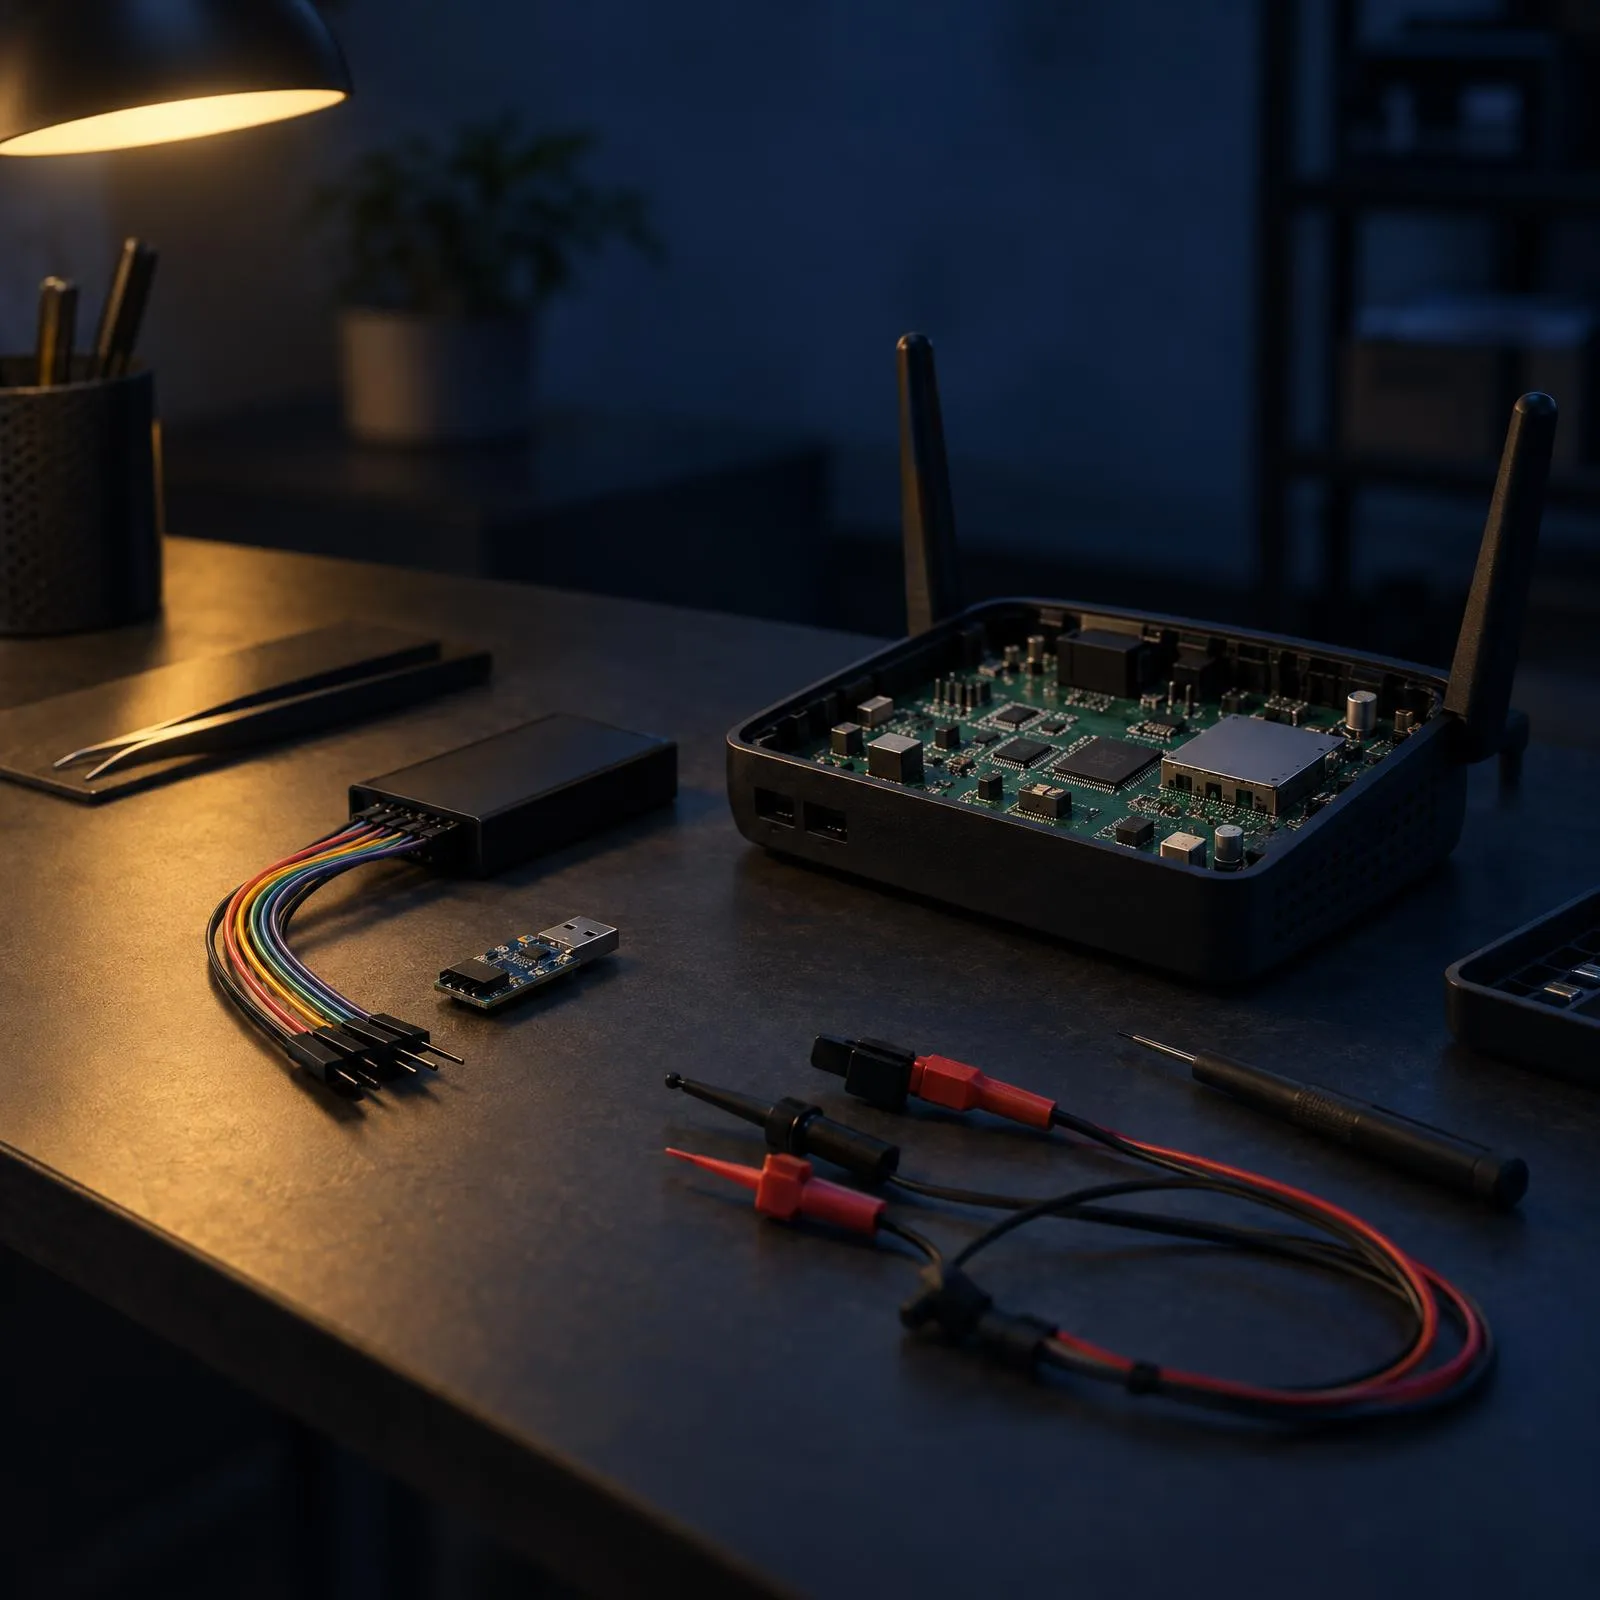
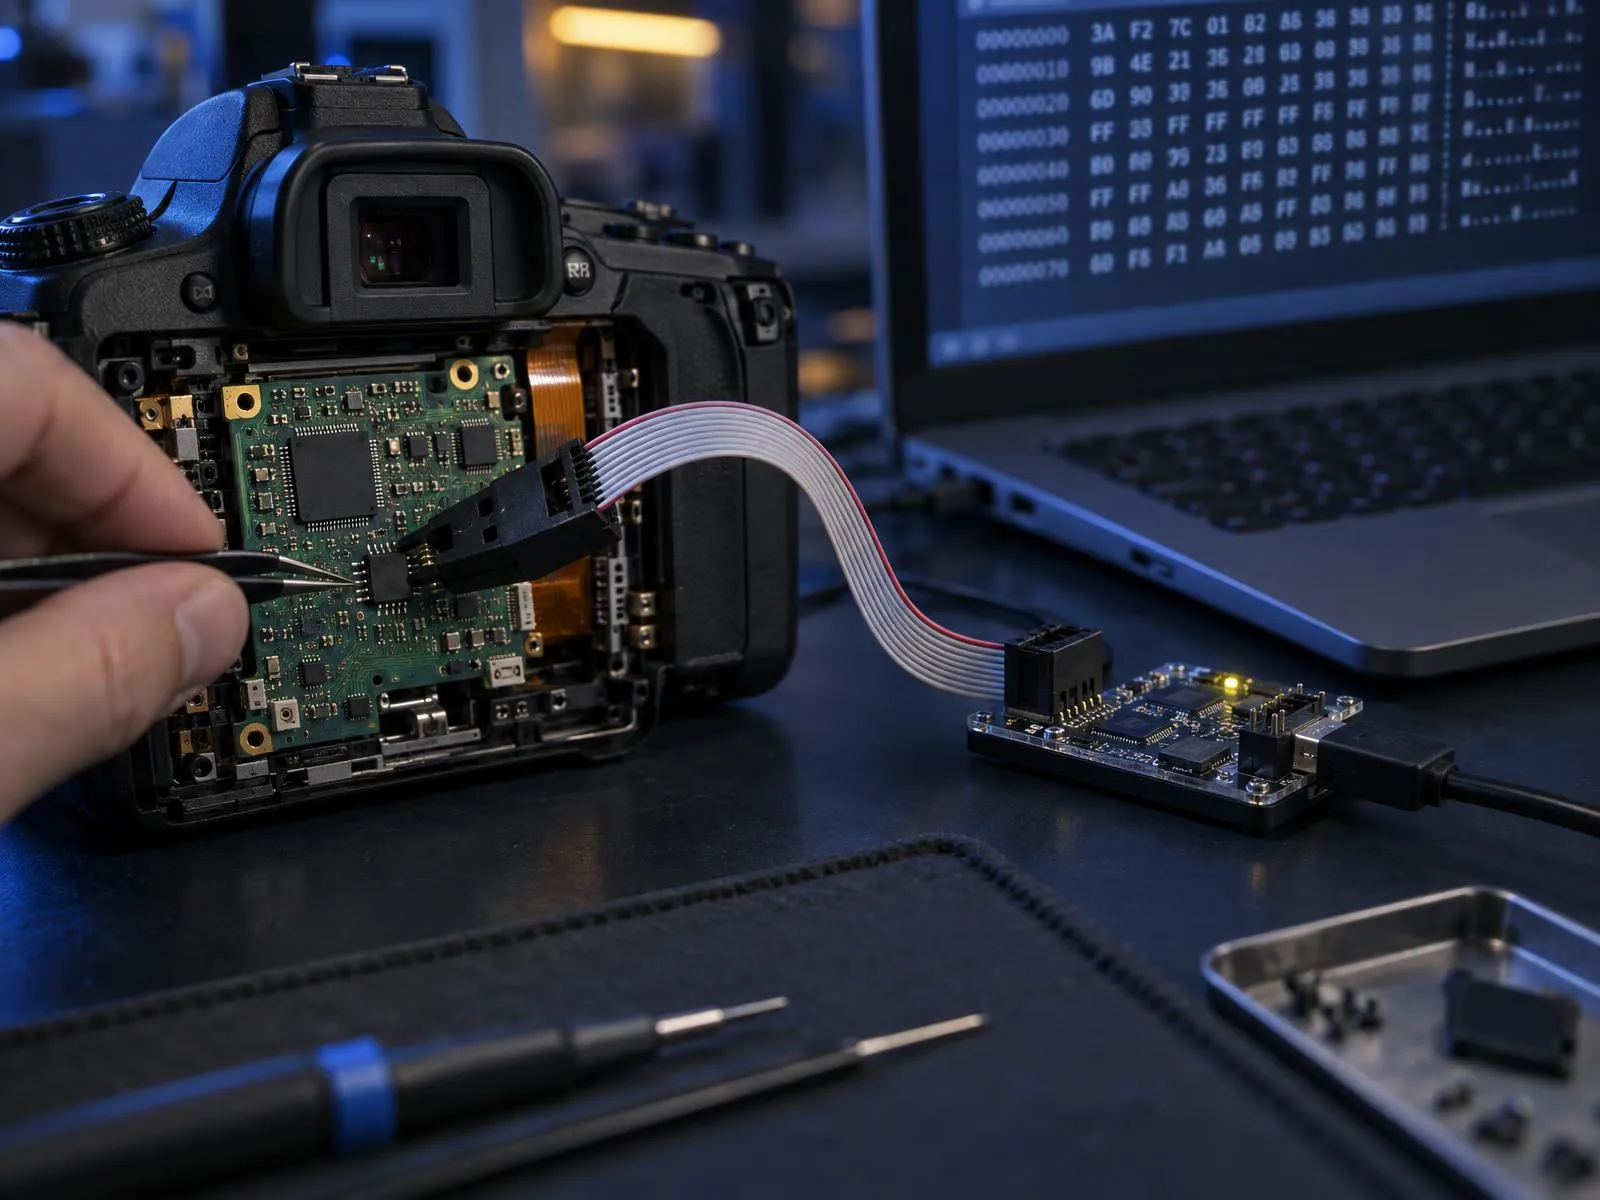
Prüfklemme am Flash-Speicher eines Geräts, verbunden mit einem Programmiergerät und einem Computer
Hardware und Firmware

Hardware-Schnittstellen und Firmware

Offen gebliebene Debug-Ports, lesbarer Speicher, unverschlüsselte Firmware, fest codierte Schlüssel und Passwörter, nicht verifizierter Bootvorgang: Wir öffnen das Produkt, lesen die Firmware aus, analysieren sie und prüfen, ob ein bösartiges Update tatsächlich abgewiesen wird.

Was Sie erhalten

  • Analyse der physischen Schnittstellen
  • Analyse der Firmware und der Komponenten
  • Prüfung von Bootvorgang und Updates

Referenzen

  • OWASP ISTG v1.0.1
  • OWASP FSTM
Funkwellen aus Datenpaketen, von denen ein Datenstrom abgefangen wird
Funk und Netzwerk

Funk- und Netzwerkkommunikation

Pairing, Verschlüsselung, Wiedereinspielen von Befehlen, exponierte Netzwerkdienste, Reaktion auf fehlerhafte Daten (Fuzzing): Wir analysieren, was das Produkt sendet und akzeptiert, an jeder seiner Kommunikationsschnittstellen.

Was Sie erhalten

  • Übersicht der exponierten Dienste
  • Tests von Pairing und Verschlüsselung
  • Robustheitstests der Eingaben

Referenzen

  • IEC 62443-4-1:2018, SVV-3
  • OWASP ISTG v1.0.1
Ingenieur testet ein elektronisches Gehäuse, das an einen Laptop angeschlossen ist
App und Cloud

App, API und Fern-Updates

Die App, die das Produkt steuert, und die Ferndienste, die es benötigt, gehören zu seiner Angriffsfläche: Authentifizierung, Zugriffskontrolle zwischen Nutzern, Datenschutz, Update-Kette.

Was Sie erhalten

  • Tests der mobilen App
  • Tests der APIs des Produkts
  • Analyse der Update-Kette

Referenzen

  • CRA, Art. 3 Nr. 2
Penetrationstests für Anwendungen
Glasschild, dessen Risse mit goldenen Linien versiegelt sind
Bericht

Bericht, Korrekturen und Nachtest

Jede Schwachstelle wird beschrieben, nachgewiesen, nach Schweregrad eingestuft und mit einer Empfehlung zur Behebung versehen. Wir besprechen sie mit Ihren Entwicklern und prüfen die Korrekturen anschliessend mit einem Nachtest. Der Bericht fliesst in die technische Dokumentation ein.

Was Sie erhalten

  • Management Summary
  • Ausführlicher technischer Bericht
  • Bericht zum Nachtest

Referenzen

  • CRA, Anhang VII, Nr. 6
  • IEC 62443-4-1:2018, SVV-4

Ausserdem

Vorgehen

Blackbox, Greybox oder Whitebox

Je mehr wir über das Produkt wissen, desto tiefer geht der Test in derselben Zeit. Wir empfehlen Ihnen das Vorgehen, das zu Ihrem Ziel passt.

  • Blackbox

    Wir gehen vom Produkt aus, wie es verkauft wird, ohne interne Informationen, wie ein Angreifer, der es kauft.

  • Greybox

    Mit der Dokumentation, Testkonten und den bekannten Schnittstellen: mehr Abdeckung in derselben Zeit.

  • Whitebox

    Mit Schemas, Quellcode und Architektur: um die Sicherheitsmechanismen in der Tiefe zu prüfen.

Cyber Resilience Act

Tests, die Ihrer Dokumentation dienen

Der Cyber Resilience Act verlangt wirksame und regelmässige Sicherheitstests und -überprüfungen, und deren Berichte sind Teil der technischen Dokumentation. Unsere Berichte sind so verfasst, dass sie ihr beigefügt werden können: Umfang, Methode, Ergebnisse, Korrekturen und Nachtest.

Quellen: Verordnung (EU) 2024/2847, Anhang I, Teil II, Nr. 3, und Anhang VII, Nr. 6

Normen

Die Testreferenzen

Unsere Tests folgen öffentlichen, anerkannten Methoden, ausgewählt nach Ihrem Produkt und Ihren regulatorischen Zielen.

ArtNormGegenstand
IoTOWASP ISTG v1.0.1Leitfaden für Sicherheitstests vernetzter Geräte
FirmwareOWASP FSTMMethode für Sicherheitstests von Firmware, in neun Schritten
IndustrieIEC 62443-4-1:2018SVV-3 Schwachstellentests, SVV-4 Penetrationstest, SVV-5 Unabhängigkeit
FunkEN 18031-1:2024Bewertung der Wirksamkeit der Sicherheitsmechanismen (Anhang A)
IoTETSI TS 103 701*Prüffälle für ETSI EN 303 645
AllgemeinOSSTMM 3Offene Methode für Sicherheitstests (ISECOM)

* Version für Ihr Projekt zu prüfen. Die OWASP-Methoden sind offene Projekte, die regelmässig aktualisiert werden: Wir verwenden die neueste veröffentlichte Version.

Unser Vorgehen

Ihr Penetrationstest in vier Schritten

  1. Scoping

    Produkt, Umfang, Vorgehen, Exemplare und Testregeln. 30 Minuten.

  2. Tests

    Hardware, Firmware, Funk, App und Cloud, nach dem freigegebenen Plan.

  3. Bericht

    Schwachstellen nach Schweregrad, Empfehlungen, Präsentation für Ihre Teams.

  4. Nachtest

    Prüfung der Korrekturen und Schlussbericht für die technische Dokumentation.

Häufige Fragen

Häufige Fragen zu Penetrationstests

Ihr Produkt wirft eine besondere Frage auf? Stellen Sie sie direkt einem Ingenieur.

Gespräch buchen
Schreibt der Cyber Resilience Act einen Penetrationstest vor?

Er verlangt wirksame und regelmässige Sicherheitstests und -überprüfungen, und deren Berichte sind Teil der technischen Dokumentation. Die Verordnung nennt den Penetrationstest nicht ausdrücklich, doch die FAQ der Kommission führt ihn, zusammen mit Fuzzing und Firmware-Analyse, unter den geeigneten Mitteln auf. Er ist der direkteste Weg zu zeigen, dass die Massnahmen einem realen Angriff standhalten.

Quellen: Verordnung (EU) 2024/2847, Anhang I, Teil II, Nr. 3, und Anhang VII, Nr. 6; FAQ der Kommission v1.1, Ziff. 4.4.2

Wie viele Exemplare des Produkts sind nötig?

In der Regel zwei: Einige Tests, etwa das Auslesen des Speichers oder der Zugriff auf die Debug-Schnittstellen, erfordern das Öffnen des Produkts und können es beschädigen. Wir legen das vor Beginn im Testplan fest.

Kann man einen Prototyp testen?

Ja, und das ist oft der beste Zeitpunkt: Eine Schwachstelle, die an einem Prototyp gefunden wird, lässt sich vor der Industrialisierung beheben. Die getestete Software und Hardware müssen lediglich in den sicherheitsrelevanten Punkten dem Endprodukt entsprechen.

Was ist der Unterschied zur Bewertung nach EN 18031?

Die Bewertung nach EN 18031 prüft Anforderung für Anforderung, ob die erwarteten Sicherheitsmechanismen vorhanden und angemessen sind. Der Penetrationstest versucht aktiv, sie zu umgehen. Beide ergänzen sich: Die EN 18031 sieht übrigens eine Prüfung der Umsetzung aus Sicht eines Angreifers vor.

Quellen: EN 18031-1:2024, Anhang A

Bleiben die Ergebnisse vertraulich?

Ja. Die Tests erfolgen unter einer Vertraulichkeitsvereinbarung, der Bericht geht nur an Sie, und die Schwachstellen werden niemand anderem mitgeteilt. Über die Offenlegung entscheiden anschliessend Sie, im Rahmen Ihrer Strategie zur koordinierten Offenlegung von Schwachstellen.

Muss nach jedem Update erneut getestet werden?

Nicht unbedingt vollständig. Nach Korrekturen prüft ein gezielter Nachtest, ob die Schwachstellen geschlossen sind. Für Folgeversionen zeigt die Bedrohungsanalyse, welche Teile sich geändert haben und was erneut getestet werden muss.

Gespräch buchen

Erzählen Sie uns von Ihrem Produkt

Wählen Sie direkt einen 30-minütigen Termin mit einem Ingenieur. Kein Hin und Her per E-Mail: Sie wählen die Zeit, wir bereiten das Gespräch vor.

Termin wählen

Kontaktdaten

Adresse
Säfeli Sàrl
Route d'Englisberg 3
1763 Granges-Paccot
Sprachen
Französisch, Deutsch, Englisch
Gespräch buchen