Prüflabor und Beratung · Granges-Paccot

Gespräch buchen

Funkanlagenrichtlinie (RED) 2014/53/EU · EN 18031 · Cyber Resilience Act

CE-Kennzeichnung vernetzter Produkte und IoT

Sensoren, Gateways, Wearables, Gebäudeautomation: Sobald ein Produkt per Funk kommuniziert, gilt die Funkanlagenrichtlinie (RED). Sie deckt Sicherheit, EMV, Nutzung des Spektrums und, bei internetfähigen Produkten, die Cybersicherheit ab. Säfeli vereint Funkprüfungen, Cybersicherheit und technische Dokumentation in einem einzigen Projekt, bis zur EU-Konformitätserklärung, die Sie unterzeichnen.

Richtlinie 2014/53/EU
RED
RED-Cybersicherheit verbindlich
01.08.2025
Harmonisierte Normen seit 2025
EN 18031
Cyber Resilience Act anwendbar
11.12.2027

Für wen

Sie entwickeln Produkte, die kommunizieren

  • Hardware-Start-ups

    Ein erstes vernetztes Produkt: RED-Zertifizierungsplan ab dem Prototyp, Wahl des Funkmoduls, realistisches Budget und realistische Terminplanung.

  • Gebäudeautomation

    Thermostate, Sensoren, Schlösser, Kameras: Cybersicherheit, personenbezogene Daten, Updates und Installation.

  • Wearables und Wellness

    Uhren, Tracker, Körpersensoren: Exposition gegenüber Feldern nahe am Körper, personenbezogene Daten.

  • Industrielles IoT

    Gateways, LoRa- oder Mobilfunkmodule, vernetzte Sensoren: Sub-GHz-Bänder, industrielle Umgebung.

Unsere Leistungen

RED-Konformität Ihres Produkts, Schritt für Schritt

Funk, Cybersicherheit, Sicherheit und EMV: ein einziger Ansprechpartner, ein einziger Zertifizierungsplan, eine einzige technische Dokumentation.

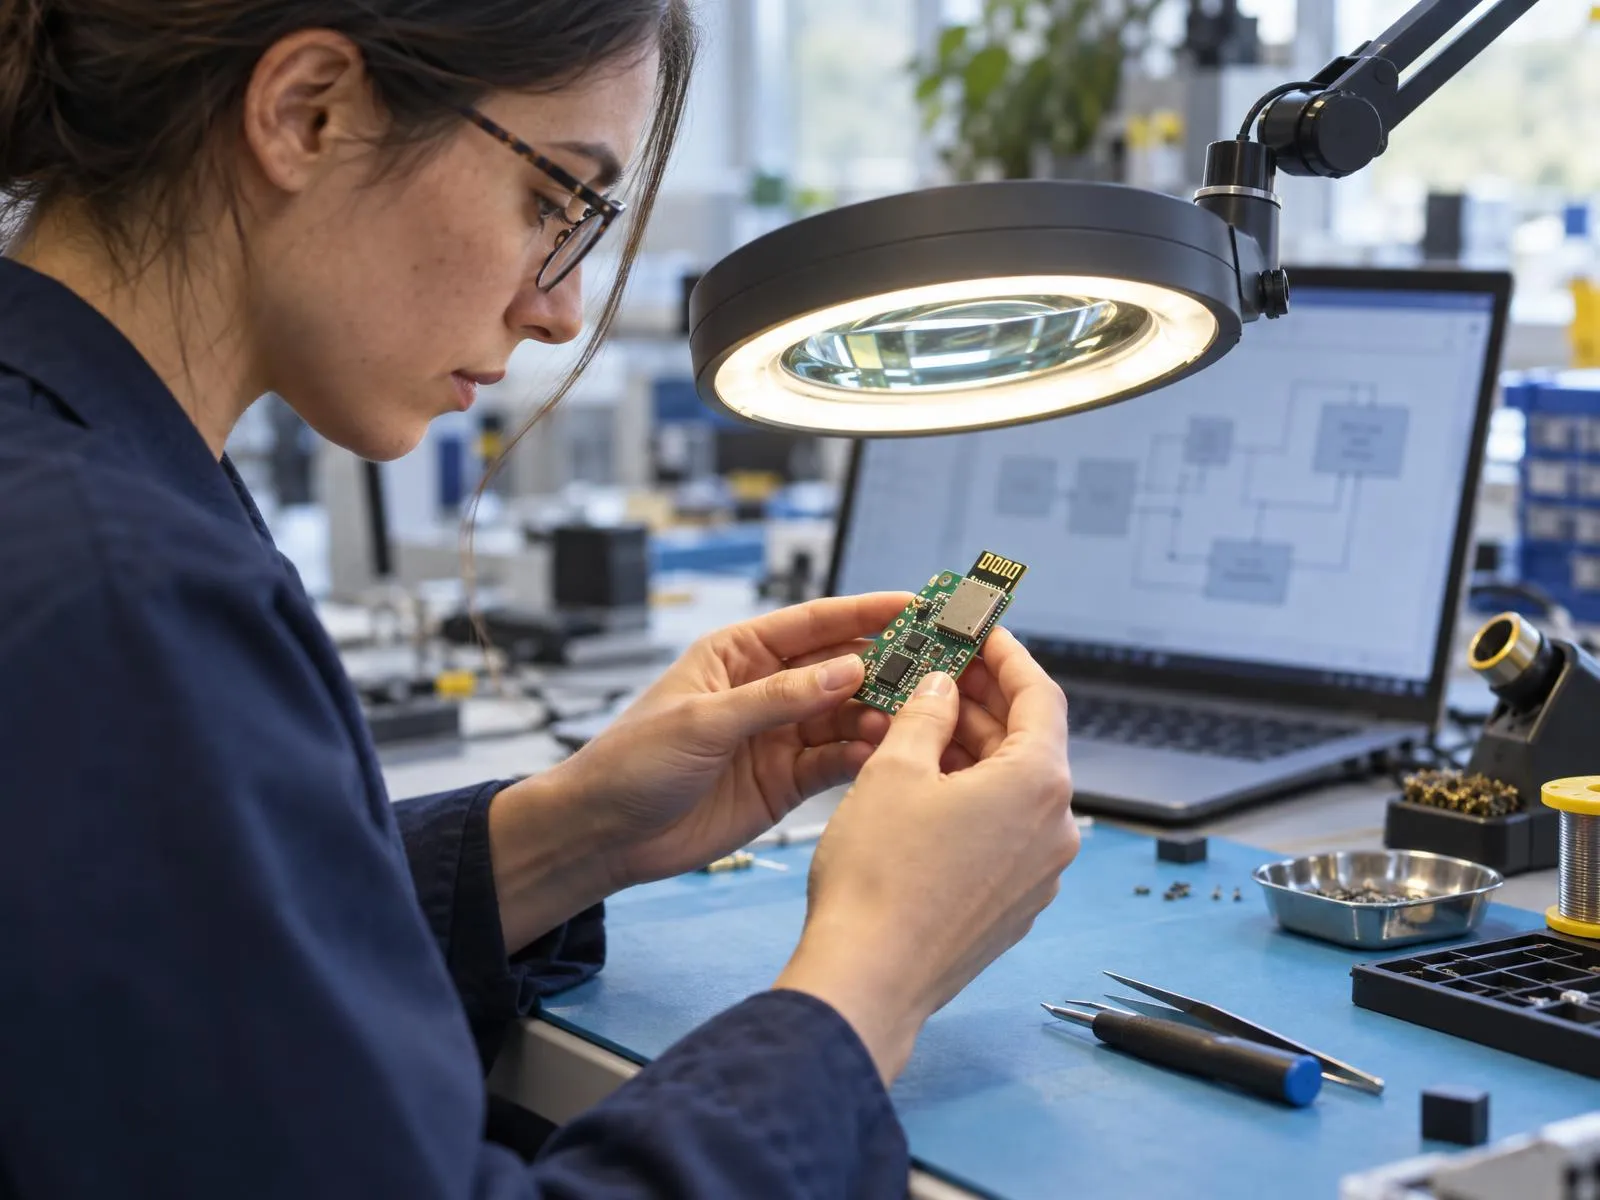
Ingenieurin untersucht unter einer Lupe die Leiterplatte eines vernetzten Geräts mit seinem Funkmodul
RED-Analyse

RED-Analyse und Zertifizierungsplan

Welche Anforderungen von Artikel 3 gelten, welche Normen für jede Funktechnologie, genügt das zertifizierte Modul? Wir legen den Prüf- und Dokumentationsplan ab dem Prototyp fest, damit keine neue Leiterplatte und kein neues Gehäuse nötig werden.

Was Sie erhalten

  • Anwendbare RED-Anforderungen, Artikel für Artikel
  • Normen je Funktechnologie
  • Prüfplan, Budget und Terminplanung

Referenzen

  • Richtlinie 2014/53/EU, Art. 3
  • Delegierte Verordnung (EU) 2022/30
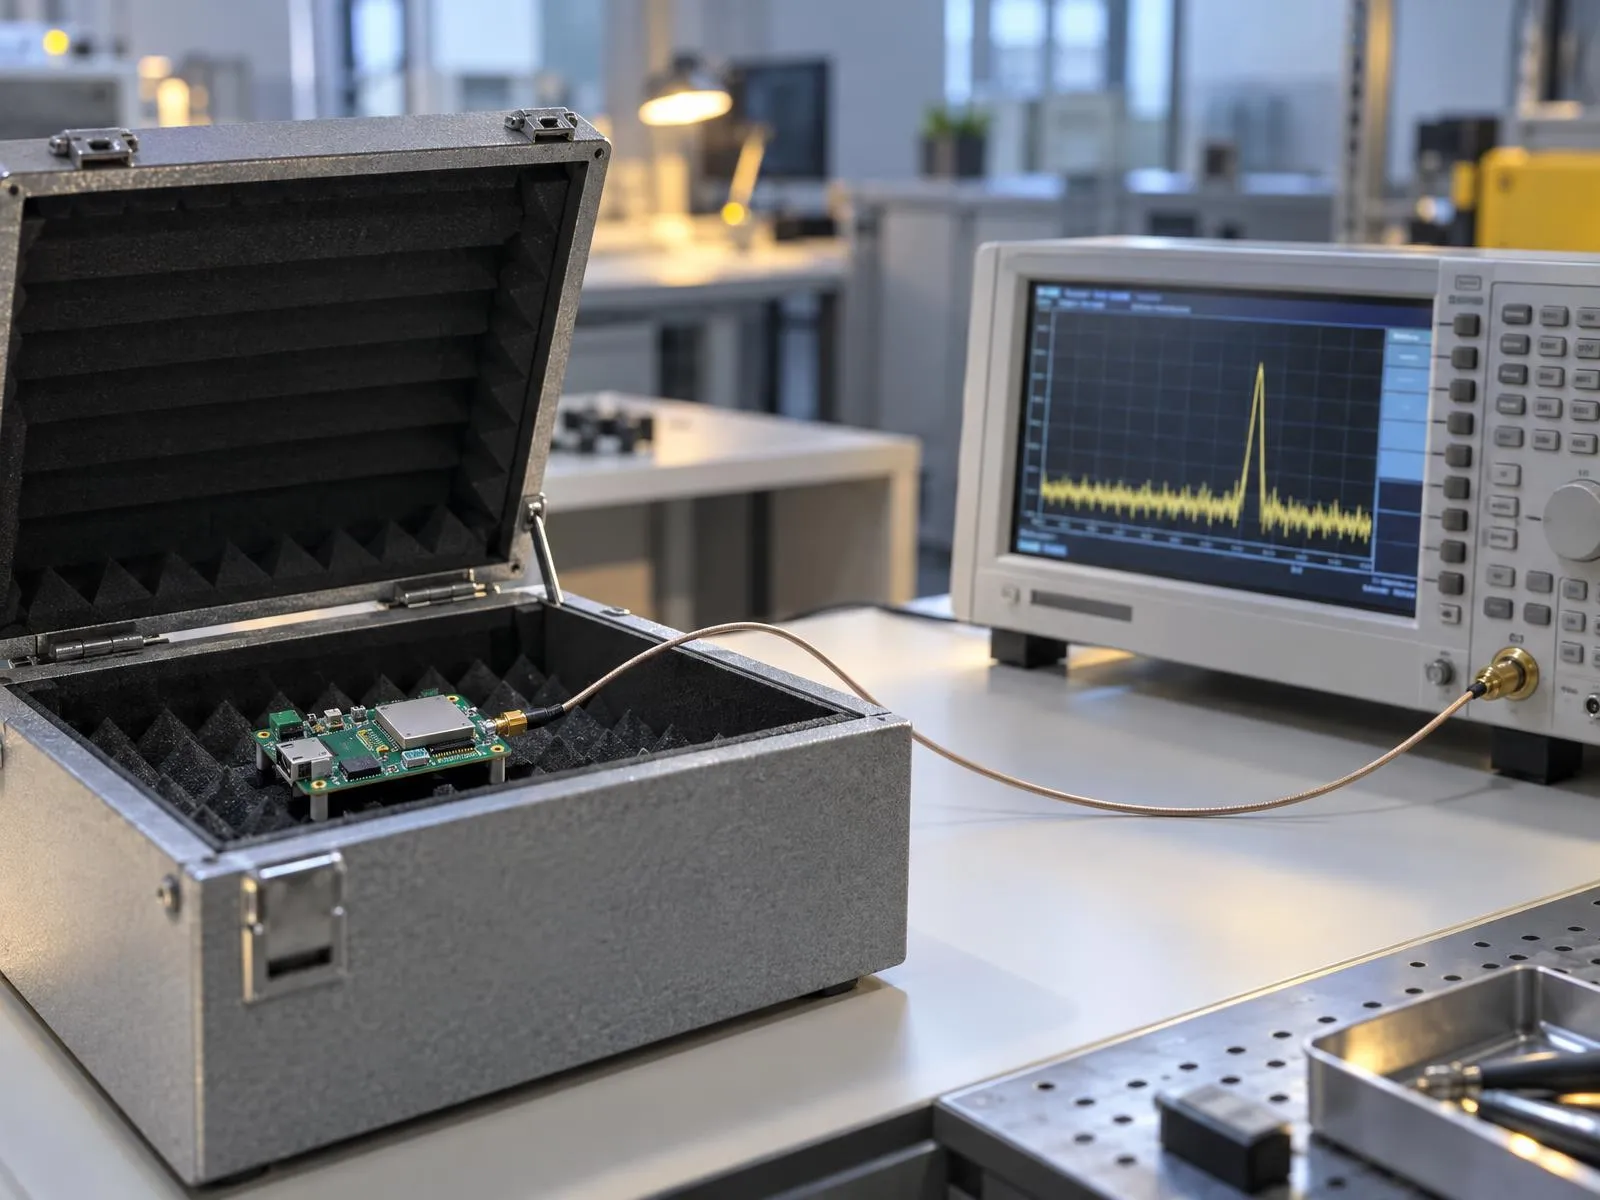
Vernetztes Gerät in einer Schirmbox, per Koaxialkabel mit einem Spektrumanalysator verbunden
Funk

Funkprüfungen und Exposition gegenüber Feldern

Sendeleistung, Belegung des Spektrums, Nebenaussendungen, Empfängerleistung: Wir führen die Prüfungen nach der harmonisierten Norm der jeweiligen Technologie durch, zum Beispiel nach EN 300 328 für WLAN und Bluetooth, und beurteilen die Exposition gegenüber Feldern.

Was Sie erhalten

  • Funkprüfberichte
  • Beurteilung der Exposition gegenüber Feldern
  • Begründung der Integration des Funkmoduls

Referenzen

  • EN 300 328 V2.2.2
  • EN 300 220-2 V3.1.1
  • EN 62479:2010
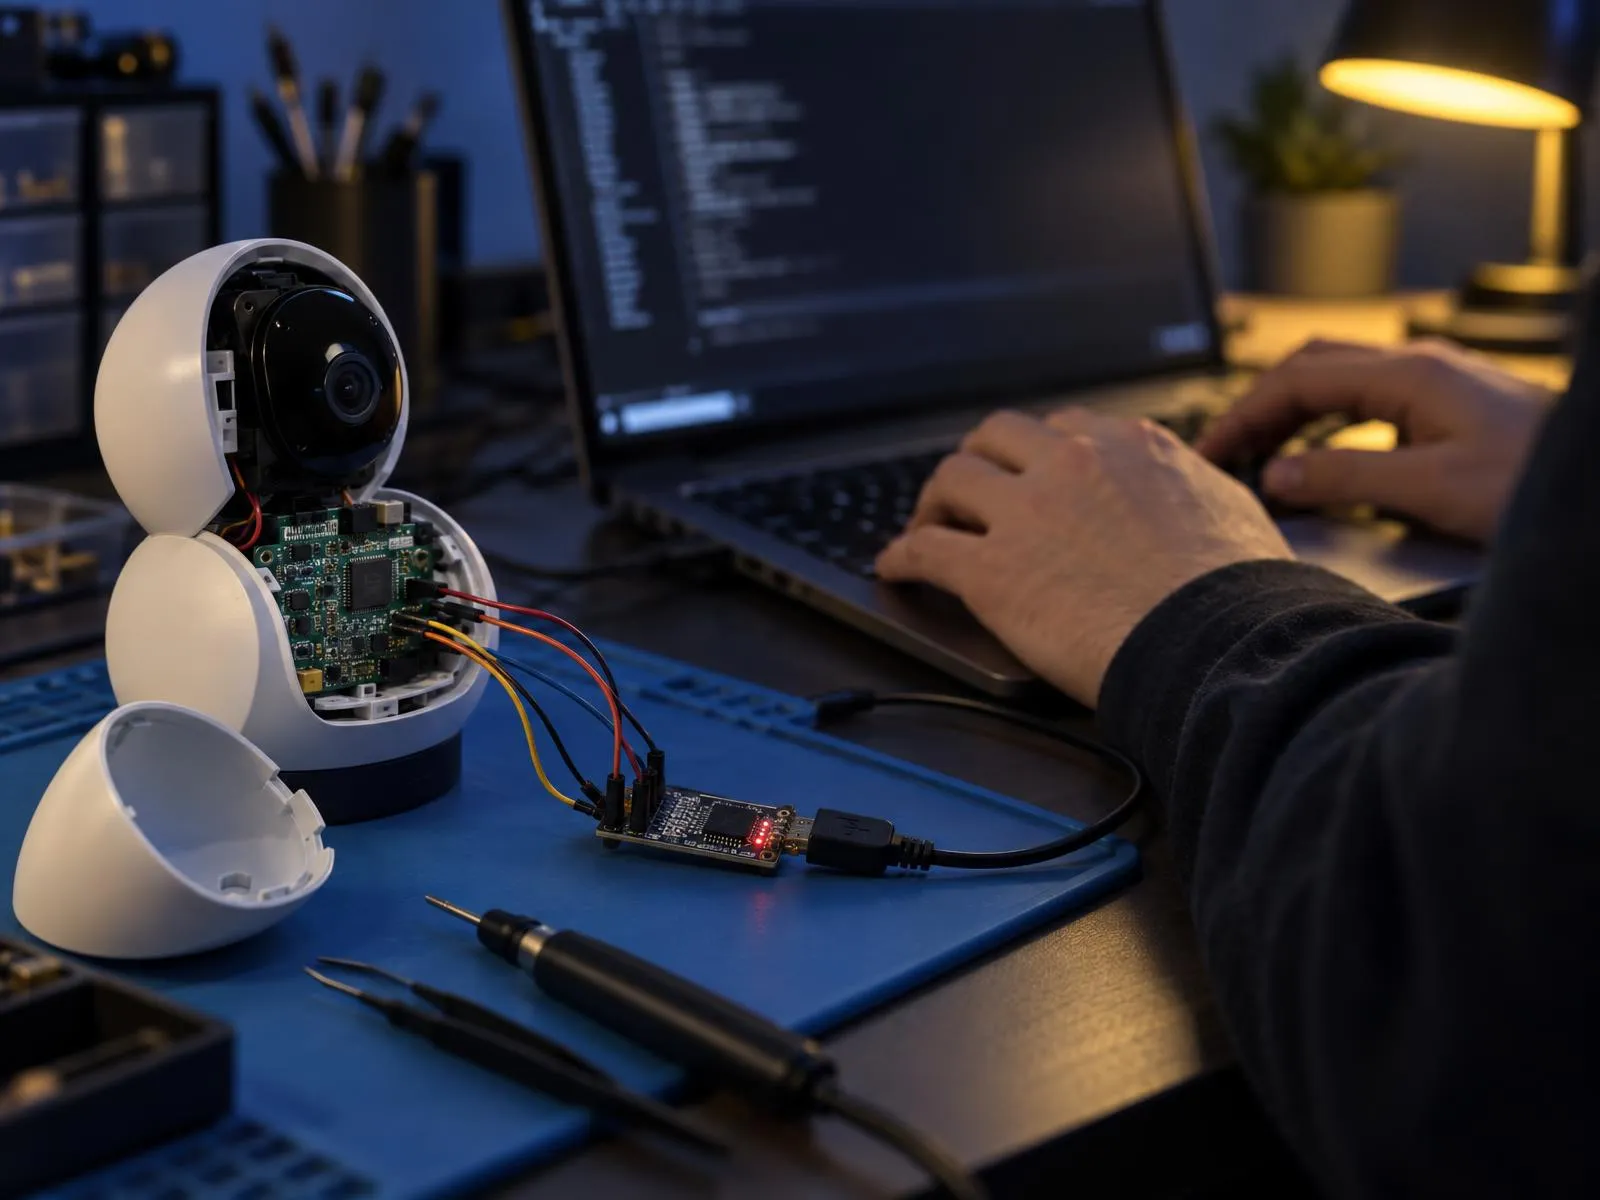
Geöffnete vernetzte Kamera, über einen seriellen Adapter für einen Sicherheitstest mit einem Computer verbunden
Cybersicherheit

RED-Cybersicherheit und EN 18031

Schutz des Netzes, der personenbezogenen Daten und vor Betrug: Wir beurteilen Ihr Produkt nach EN 18031, testen seine Schnittstellen (Funk, Debug-Ports, App, Cloud) und erstellen eine Dokumentation, die sich für den Cyber Resilience Act wiederverwenden lässt.

Was Sie erhalten

  • Analyse der Assets und Schnittstellen
  • Beurteilung nach EN 18031 und Tests
  • Für den CRA wiederverwendbare Cybersicherheitsdokumentation

Referenzen

  • EN 18031-1:2024
  • EN 18031-2:2024
  • EN 18031-3:2024
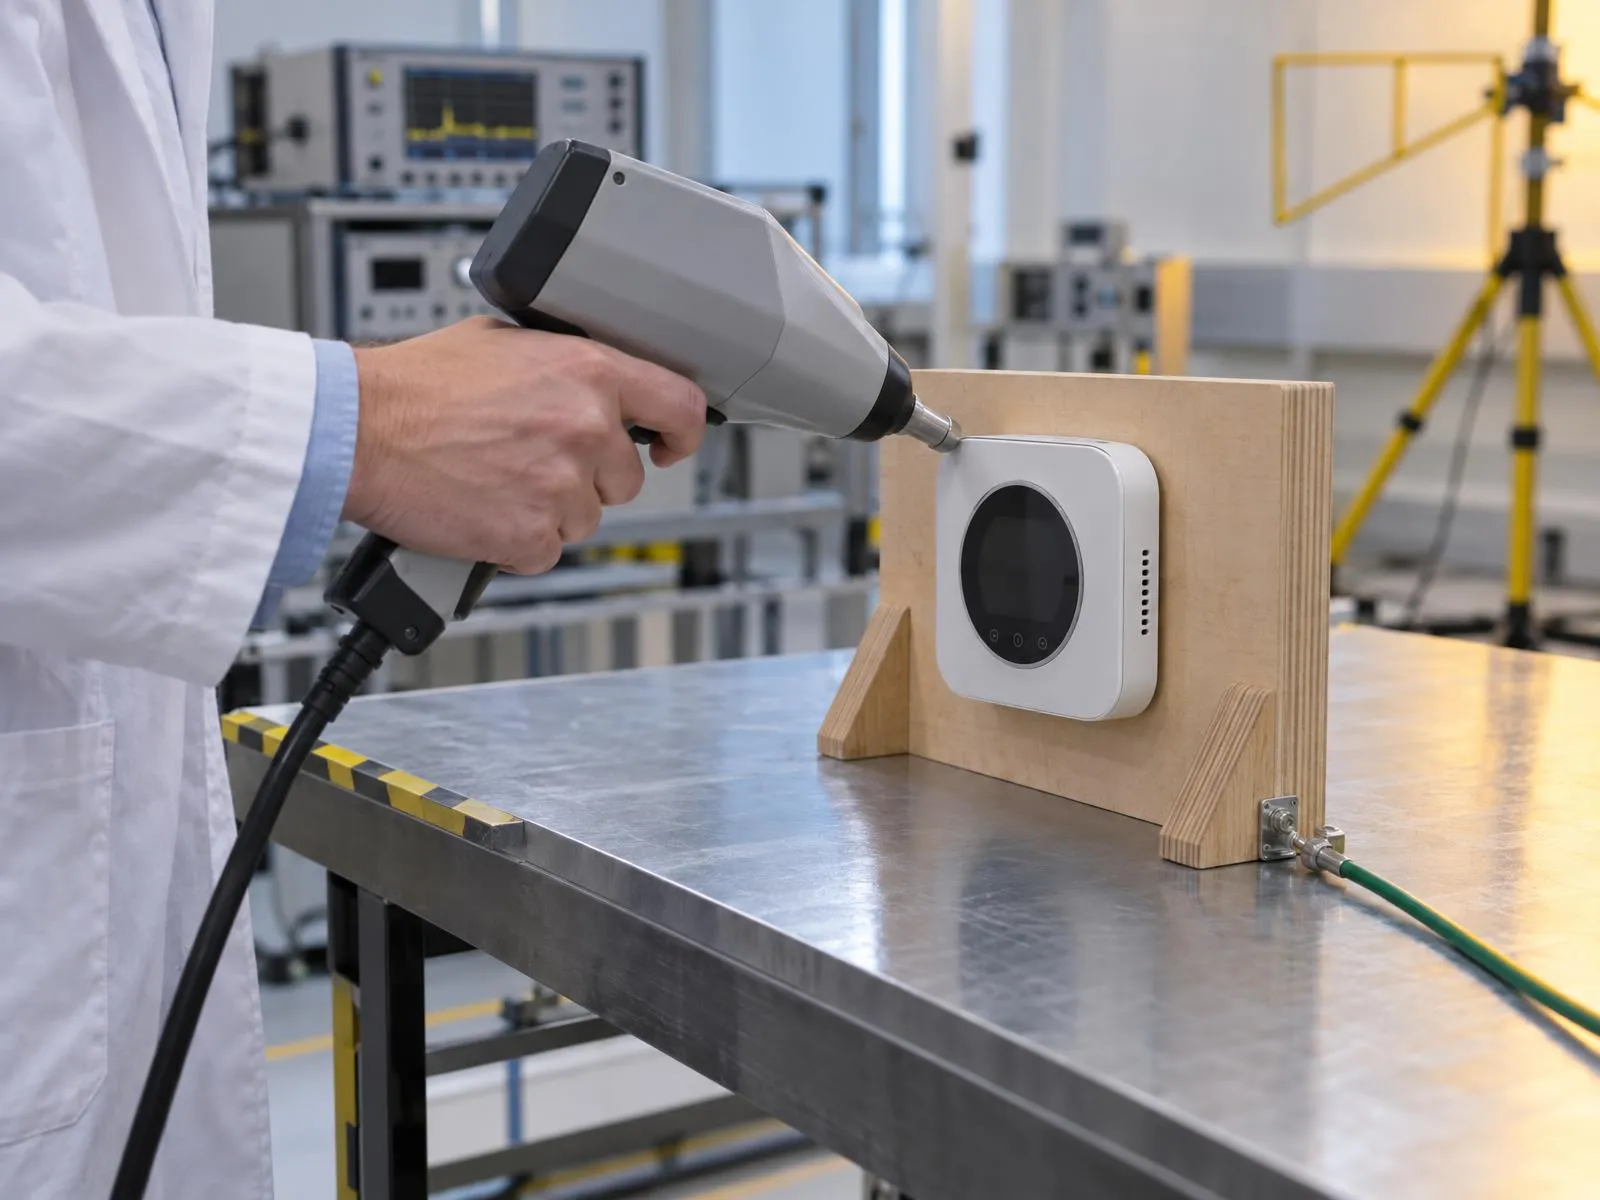
ESD-Prüfung mit der Entladungspistole an einem vernetzten Thermostat
Sicherheit und EMV

Sicherheit, EMV und technische Dokumentation

Elektrische Sicherheit, EMV des Funkteils und des Host-Produkts, elektrostatische Entladungen, Störfestigkeit und Störaussendung: Wir fassen alle Berichte in der technischen Dokumentation nach RED zusammen und bereiten die Betriebsanleitung und die EU-Konformitätserklärung vor.

Was Sie erhalten

  • Sicherheits- und EMV-Berichte
  • Technische Dokumentation nach RED
  • Betriebsanleitung und EU-Konformitätserklärung

Referenzen

  • EN IEC 62368-1:2024/A11:2024
  • Reihe EN 301 489
  • EN 55035:2017/A11:2020

Ausserdem

Funkanlagenrichtlinie (RED)

Was die Funkanlagenrichtlinie (RED) abdeckt

Die RED gilt für jedes Produkt, das zur Kommunikation absichtlich Funkwellen aussendet oder empfängt. Sie übernimmt Sicherheit und EMV, ergänzt sie um die effiziente Nutzung des Spektrums und, seit dem 1. August 2025, um die Cybersicherheit internetfähiger Geräte.

  1. 01.08.2025RED-Cybersicherheit: Artikel 3.3 d, e und f
  2. 11.09.2026Cyber Resilience Act: Meldung von Schwachstellen
  3. 11.12.2027Cyber Resilience Act: vollständige Anwendung
  • Art. 3.1 a) Sicherheit

    Gesundheit und Sicherheit von Personen, einschliesslich der Ziele der Niederspannungsrichtlinie, jedoch ohne Spannungsgrenze: Auch ein batteriebetriebener Sensor ist betroffen.

    Richtlinie 2014/53/EU, Art. 3 Abs. 1 Bst. a
  • Art. 3.1 b) EMV

    Ein Mass an elektromagnetischer Verträglichkeit gemäss Richtlinie 2014/30/EU, für den Funkteil ebenso wie für das übrige Produkt.

    Richtlinie 2014/53/EU, Art. 3 Abs. 1 Bst. b
  • Art. 3.2 Funkspektrum

    Effiziente Nutzung des Spektrums zur Vermeidung schädlicher Störungen: Dies ist Gegenstand der Funkprüfungen.

    Richtlinie 2014/53/EU, Art. 3 Abs. 2
  • Art. 3.3 d) Schutz des Netzes

    Jede Funkanlage, die direkt oder über ein anderes Gerät über das Internet kommunizieren kann, darf dem Netz keinen Schaden zufügen.

    Delegierte Verordnung (EU) 2022/30, Art. 1 Abs. 1
  • Art. 3.3 e) Personenbezogene Daten

    Internetfähige Geräte, die personenbezogene Daten verarbeiten, Geräte zur Kinderbetreuung, funkfähiges Spielzeug und am Körper getragene Geräte.

    Delegierte Verordnung (EU) 2022/30, Art. 1 Abs. 2
  • Art. 3.3 f) Schutz vor Betrug

    Internetfähige Geräte, mit denen sich Geld, monetäre Werte oder virtuelle Währungen übertragen lassen.

    Delegierte Verordnung (EU) 2022/30, Art. 1 Abs. 3

Quellen: Richtlinie 2014/53/EU, Art. 3; Delegierte Verordnung (EU) 2022/30, Art. 1, anwendbar seit dem 1. August 2025 (Delegierte Verordnung (EU) 2023/2444); Verordnung (EU) 2024/2847, Art. 71.

EN 18031

EN 18031: die Punkte, an denen eine Dokumentation scheitert

Die Cybersicherheitsnormen der RED sind seit dem 30. Januar 2025 harmonisiert, mit Einschränkungen. Wer sie ab der Entwicklung kennt, muss die Software am Projektende nicht neu schreiben.

  • Drei Normen, drei Anforderungen

    Die EN 18031-1 deckt den Schutz des Netzes ab (3.3 d), die EN 18031-2 die personenbezogenen Daten (3.3 e), die EN 18031-3 den Schutz vor Betrug (3.3 f).

    EN 18031-1, -2 und -3:2024
  • Optionale Passwörter

    Kann der Benutzer darauf verzichten, ein Passwort festzulegen, lösen die EN 18031-1 und die EN 18031-2 keine Konformitätsvermutung aus: Es braucht einen anderen Nachweis.

    ABl. vom 30.01.2025, Einschränkungen (Abschnitte 6.2.5.1 und 6.2.5.2)
  • Elterliche Kontrolle

    Bei Spielzeug, Geräten zur Kinderbetreuung und bestimmten am Körper getragenen Geräten löst die EN 18031-2 keine Vermutung aus, wenn die elterliche Zugangskontrolle nicht gewährleistet ist.

    ABl. vom 30.01.2025, Einschränkung der EN 18031-2
  • Ohne Vermutung eine Baumusterprüfung

    Werden die harmonisierten Normen nicht vollständig angewendet, laufen die Anforderungen von Artikel 3.3 über eine EU-Baumusterprüfung durch eine Drittstelle. Eine gut vorbereitete Konstruktion vermeidet sie.

    Richtlinie 2014/53/EU, Art. 17 Abs. 4

Cyber Resilience Act

Nach der RED der Cyber Resilience Act

Der CRA gilt für alle Produkte mit digitalen Elementen, mit oder ohne Funk: Konstruktionsanforderungen, Schwachstellenmanagement während des gesamten Supportzeitraums, Meldung aktiv ausgenutzter Schwachstellen. Der Cybersicherheitsteil der RED wird am 11. Dezember 2027 aufgehoben: Dann übernimmt der CRA, und die Arbeit für die EN 18031 bildet dafür eine solide Grundlage.

Quellen: Verordnung (EU) 2024/2847, Art. 13, 14 und 71; Delegierte Verordnung (EU) 2026/339

Normen

Die Normen für vernetzte Produkte

Jede Funktechnologie hat ihre harmonisierte Norm; EMV, Sicherheit, Exposition gegenüber Feldern und Cybersicherheit haben ihre eigenen. Der Zertifizierungsplan legt die Kombination für Ihr Produkt fest.

BereichNormGegenstand
FunkEN 300 328 V2.2.2Breitband-Übertragungssysteme im 2,4-GHz-Band: WLAN, Bluetooth, Zigbee
FunkEN 301 893*Funk-LAN im 5-GHz-Band
FunkEN 300 220-2 V3.1.1Funkanlagen mit geringer Reichweite von 25 MHz bis 1000 MHz: LoRa, Sub-GHz
FunkEN 301 908-1*IMT-Mobilfunknetze
CyberEN 18031-1:2024Schutz des Netzes (Art. 3.3 d), mit Einschränkungen im ABl.
CyberEN 18031-2:2024Schutz personenbezogener Daten (Art. 3.3 e), mit Einschränkungen im ABl.
CyberEN 18031-3:2024Schutz vor Betrug (Art. 3.3 f)
CyberETSI EN 303 645 V2.1.1Cybersicherheit für IoT-Verbraucherprodukte, nicht harmonisierte Referenz
EMVEN 301 489-1 und -17*EMV von Funkanlagen: gemeinsame Anforderungen und Breitbandsysteme
EMVEN 55035:2017/A11:2020Störfestigkeit von Multimediageräten (Host-Produkt)
SicherheitEN IEC 62368-1:2024/A11:2024Sicherheit von Einrichtungen der Audio-/Video-, Informations- und Kommunikationstechnik
FelderEN 62479:2010Exposition gegenüber Feldern bei Geräten geringer Leistung
FelderEN IEC 62311:2020Exposition von Personen gegenüber elektromagnetischen Feldern (0 Hz bis 300 GHz)
FelderEN 50566:2017/A1:2023Exposition bei in der Hand gehaltenen oder am Körper getragenen Geräten
RoHSEN IEC 63000:2018Technische Dokumentation für die Beurteilung gefährlicher Stoffe

* Ausgabe für Ihr Projekt zu prüfen. Normen bleiben freiwillig; die Anwendung einer harmonisierten Norm, deren Fundstelle im Amtsblatt der EU veröffentlicht ist, begründet die Konformitätsvermutung für die von ihr abgedeckten Anforderungen, im Rahmen der veröffentlichten Einschränkungen. Für Artikel 3 Absätze 2 und 3 hängt das Konformitätsbewertungsverfahren davon ab (Richtlinie 2014/53/EU, Art. 17).

Funkmodul

Zertifiziertes Funkmodul: was es abdeckt und was nicht

Ein bereits beurteiltes Modul zu integrieren, reduziert die Funkprüfungen, ersetzt aber nicht die Beurteilung des Endprodukts.

  • Was das Modul mitbringt

    Die Funkprüfberichte des Modulherstellers lassen sich oft wiederverwenden, sofern Antenne, Leistung und Funksoftware innerhalb der geprüften Bedingungen bleiben.

  • Was nachzuweisen ist

    Das Endprodukt bleibt eine neue Funkanlage: EMV, Sicherheit, Exposition gegenüber Feldern, Emissionen mit Ihrer Stromversorgung und Ihrem Gehäuse sowie die Cybersicherheit des Gesamtsystems.

  • Wer unterzeichnet

    Wer das Endprodukt unter seinem Namen in Verkehr bringt, ist der Hersteller: Er erstellt die Dokumentation und unterzeichnet die EU-Konformitätserklärung, auch mit einem zertifizierten Modul.

    Richtlinie 2014/53/EU, Art. 10

Unser Vorgehen

Die CE-Kennzeichnung Ihres vernetzten Produkts in vier Schritten

  1. Erstgespräch

    Ihr Produkt, seine Funktechnologien, Ihre Märkte und Ihr Zeitplan. 30 Minuten.

  2. Zertifizierungsplan

    RED-Anforderungen, Funknormen, Cybersicherheit, Prüfungen, Budget und Terminplanung.

  3. Prüfungen und Beurteilung

    Funk, EMV, Sicherheit, Exposition gegenüber Feldern, EN 18031, Korrekturen mit Ihren Teams.

  4. Dokumentation und Erklärung

    Technische Dokumentation, Betriebsanleitung und EU-Konformitätserklärung: Sie bringen die CE-Kennzeichnung an.

Schweizer Markt

Ihr vernetztes Produkt in der Schweiz und in der EU verkaufen

In der Schweiz fallen Funkanlagen unter die Verordnung über Fernmeldeanlagen (FAV), die die Anforderungen der Funkanlagenrichtlinie (RED) übernimmt. Dieselben Normen und dieselbe technische Dokumentation dienen für beide Märkte. Wir prüfen für Sie, wie weit die Cybersicherheitsanforderungen ins Schweizer Recht übernommen sind und welche Pflichten speziell für den Schweizer Markt gelten.

Quelle: FAV, SR 784.101.2, vom 25. November 2015 (Fedlex).

Häufige Fragen

Häufige Fragen zur CE-Kennzeichnung vernetzter Produkte

Ihr Produkt wirft eine besondere Frage auf? Stellen Sie sie direkt einer Ingenieurin oder einem Ingenieur.

Gespräch buchen
Muss mein vernetztes Produkt die Funkanlagenrichtlinie (RED) erfüllen?

Ja, sobald es zur Kommunikation absichtlich Funkwellen aussendet oder empfängt: WLAN, Bluetooth, Zigbee, LoRa, Mobilfunk, NFC. Die RED ersetzt dann für dieses Produkt die Niederspannungsrichtlinie und die EMV-Richtlinie und übernimmt deren Ziele.

Quellen: Richtlinie 2014/53/EU, Art. 2 Abs. 1 Nr. 1 und Art. 3

Welche Cybersicherheitsanforderungen gelten seit dem 1. August 2025?

Die Buchstaben d, e und f von Artikel 3.3 der RED: Schutz des Netzes für jede internetfähige Funkanlage, Schutz personenbezogener Daten für Geräte, die solche verarbeiten (sowie Spielzeug, Kinderbetreuung und am Körper getragene Geräte), Schutz vor Betrug für Geräte, die Zahlungen ermöglichen.

Quellen: Delegierte Verordnung (EU) 2022/30, Art. 1; Delegierte Verordnung (EU) 2023/2444

Ist ein Bluetooth-Produkt, das mit einem Smartphone verbunden ist, «internetfähig»?

Oft ja. Die delegierte Verordnung erfasst Funkanlagen, die «direkt oder über ein anderes Gerät» über das Internet kommunizieren können. Leitet Ihre App die Daten des Produkts in die Cloud weiter oder überträgt sie Updates an das Produkt, ist es grundsätzlich betroffen. Wir analysieren die Datenflüsse Ihres Produkts, um dies zu klären.

Quellen: Delegierte Verordnung (EU) 2022/30, Art. 1 Abs. 1

Ist die EN 18031 Pflicht?

Nein, aber sie ist der einfachste Weg. Die EN 18031-1, -2 und -3 sind seit dem 30. Januar 2025 harmonisiert, mit Einschränkungen, insbesondere bei optionalen Passwörtern. Werden sie nicht vollständig angewendet, müssen die Anforderungen von Artikel 3.3 über eine EU-Baumusterprüfung durch eine Drittstelle laufen.

Quellen: ABl. vom 30.01.2025; Richtlinie 2014/53/EU, Art. 17 Abs. 3 und 4

Ich verwende ein bereits zertifiziertes Funkmodul: Muss ich die Prüfungen wiederholen?

Nicht alle. Die Funkprüfberichte des Moduls lassen sich oft wiederverwenden, wenn seine Integration die geprüften Bedingungen einhält (Antenne, Leistung, Software). Das Endprodukt muss hingegen hinsichtlich EMV, Sicherheit, Exposition gegenüber Feldern und Cybersicherheit beurteilt werden, und Sie unterzeichnen die EU-Konformitätserklärung.

Quellen: Richtlinie 2014/53/EU, Art. 10 und 17

Was ist der Unterschied zwischen der RED und dem Cyber Resilience Act?

Die Cybersicherheitsanforderungen der RED betreffen internetfähige Funkanlagen und gelten seit dem 1. August 2025. Der Cyber Resilience Act betrifft alle Produkte mit digitalen Elementen, mit oder ohne Funk, und umfasst auch das Schwachstellenmanagement während des Supportzeitraums: Meldepflicht ab dem 11. September 2026, gesamte Verordnung ab dem 11. Dezember 2027. Zu diesem Datum wird der Cybersicherheitsteil der RED aufgehoben, und der CRA übernimmt.

Quellen: Delegierte Verordnungen (EU) 2022/30 und 2026/339; Verordnung (EU) 2024/2847, Art. 14 und 71

Was muss die Betriebsanleitung eines Funkprodukts enthalten?

Die Anleitungen und Sicherheitsinformationen in der Sprache der Benutzer, die verwendeten Frequenzbänder und die in diesen Bändern abgestrahlte maximale Sendeleistung. Dem Produkt liegt die EU-Konformitätserklärung bei oder eine vereinfachte Erklärung mit der Internetadresse der vollständigen Fassung.

Quellen: Richtlinie 2014/53/EU, Art. 10 Abs. 8 und 9

Welche Norm zur elektrischen Sicherheit gilt für ein vernetztes Gerät?

In der Regel die EN IEC 62368-1 für Einrichtungen der Audio-/Video-, Informations- und Kommunikationstechnik, die EN 60335-1 für vernetzte Haushaltsgeräte. Die RED deckt die Sicherheit ohne Spannungsgrenze ab: Auch ein Produkt mit Batterie oder USB-Stromversorgung ist betroffen. Die Exposition gegenüber Feldern wird mit der EN 62479 oder der EN IEC 62311 beurteilt.

Quellen: Richtlinie 2014/53/EU, Art. 3 Abs. 1 Bst. a

Gespräch buchen

Sprechen Sie mit uns über Ihr vernetztes Produkt

Wählen Sie direkt einen 30-minütigen Termin mit einem Ingenieur. Kein Hin und Her per E-Mail: Sie wählen die Zeit, wir bereiten das Gespräch vor.

Termin wählen

Kontaktdaten

Adresse
Säfeli Sàrl
Route d'Englisberg 3
1763 Granges-Paccot
Sprachen
Französisch, Deutsch, Englisch
Gespräch buchen