Prüflabor und Beratung · Granges-Paccot

Gespräch buchen

Bewertung der Cybersicherheitsrisiken

Bedrohungsanalyse (TARA)

Was zu schützen ist, wer angreifen könnte, wie und mit welchen Folgen: Die Bedrohungsanalyse ist der Ausgangspunkt der Cybersicherheit eines Produkts. Der Cyber Resilience Act verlangt sie, die EN 18031 und die IEC 62443 bauen auf ihr auf. Säfeli führt sie in Workshops mit Ihren Teams durch und übersetzt sie in konkrete Anforderungen.

CRA: Risikoanalyse verbindlich
Art. 13
Anforderungen einzeln zu begründen
Anhang I
Vertraulichkeit, Integrität, Verfügbarkeit
C · I · A
Während des gesamten Unterstützungszeitraums
Aktuell

Für wen

Wann eine Bedrohungsanalyse sinnvoll ist

  • Neues Produkt

    Sobald die Architektur bekannt ist, um die Sicherheit zu konzipieren statt nachzurüsten.

  • Bestehendes Produkt

    Vor dem 11. Dezember 2027, als Grundlage für die CRA-Konformität.

  • Neue Funktion

    Neue Schnittstelle, App, Cloud-Anbindung: neue Risiken, die zu bewerten sind.

  • Nach einem Test oder einer Schwachstelle

    Die Analyse mit den neuen Erkenntnissen aktualisieren.

Unsere Leistungen

Unser Vorgehen in vier Schritten

Eine strukturierte und nachvollziehbare Methode, vom Modell des Produkts bis zu den Sicherheitsanforderungen, die sich in Ihre technische Dokumentation einfügt.

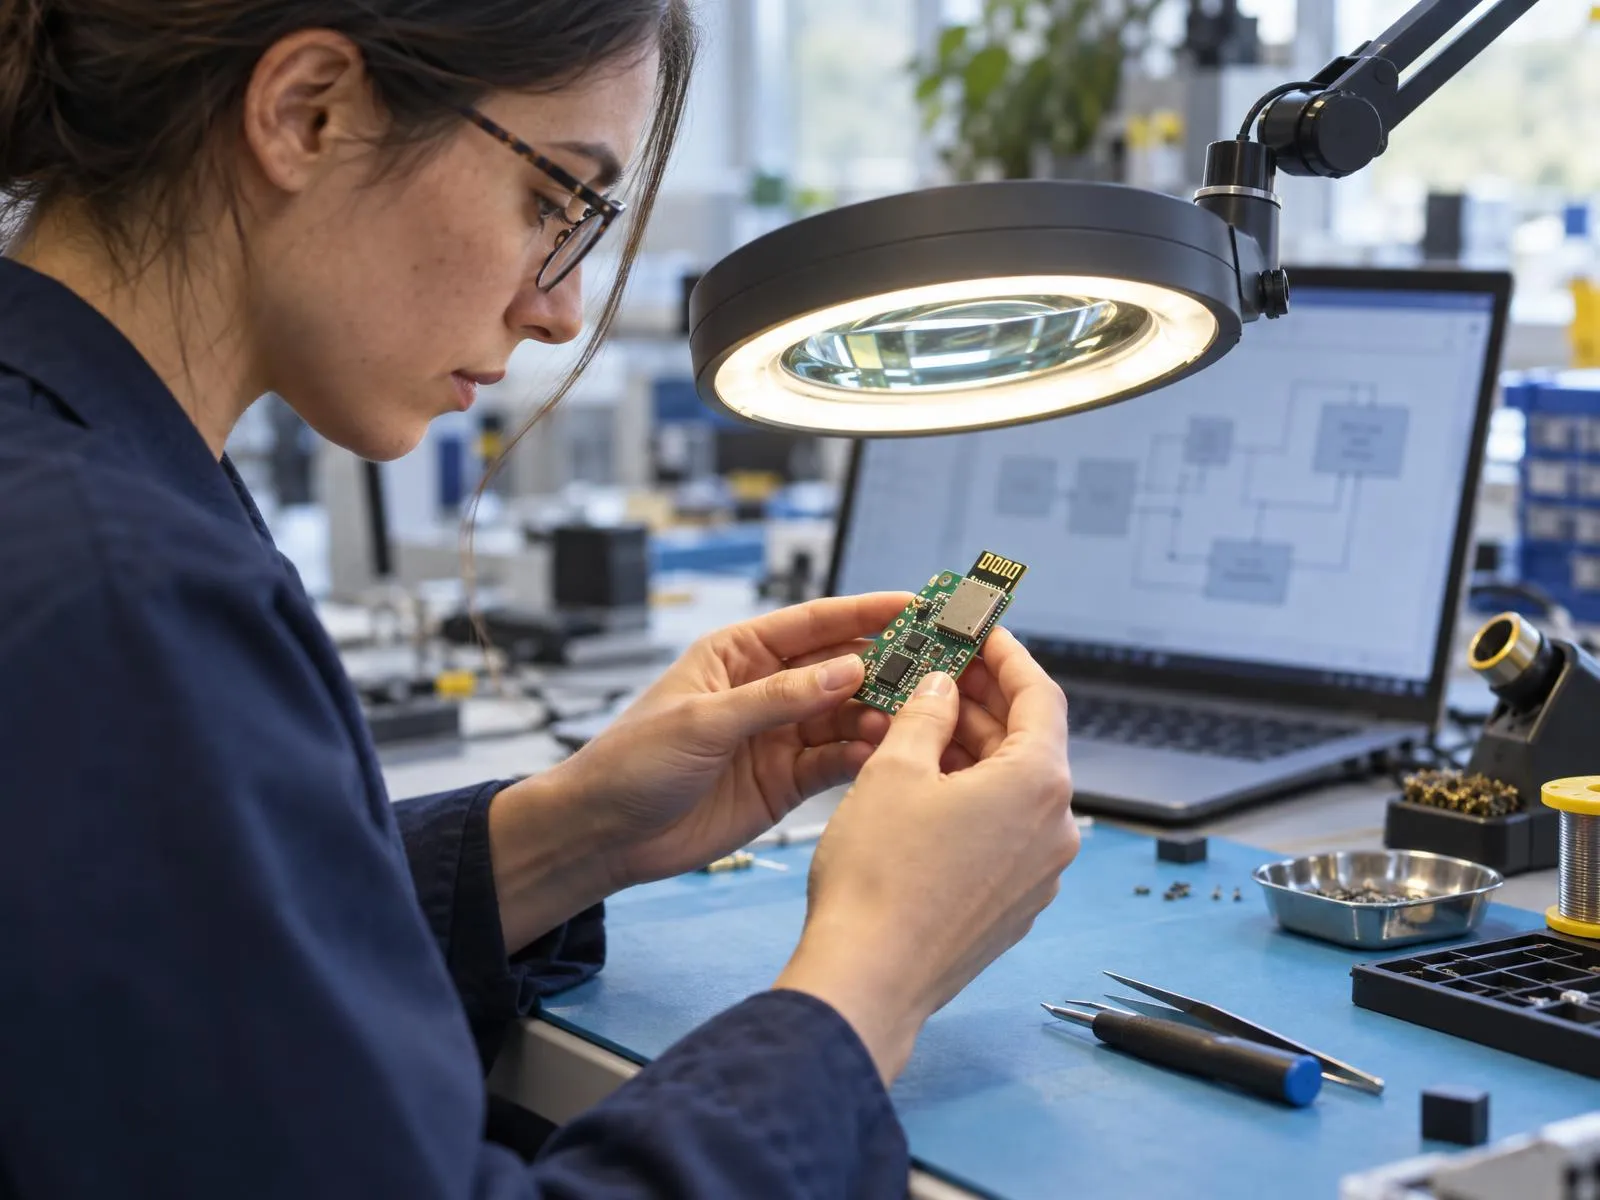
Ingenieurin untersucht die Leiterplatte eines vernetzten Geräts
Modell des Produkts

Das Produkt und das Schützenswerte beschreiben

Funktionen, Architektur, physische und Funkschnittstellen, App, Cloud, Datenflüsse und Vertrauensgrenzen: Wir erstellen das Modell des Produkts und das Inventar seiner Assets, Daten, Funktionen, Schlüssel und Firmware.

Was Sie erhalten

  • Architektur- und Datenflussdiagramm
  • Inventar der Assets und Schnittstellen
  • Bestimmungsgemässe Verwendung und Einsatzbedingungen

Referenzen

  • CRA, Art. 13 Abs. 3
  • EN 18031-1:2024, Abschnitt 5
Leuchtendes Netz, in dem Angriffspfade von Barrieren gestoppt werden
Bedrohungen

Bedrohungen und Angriffsszenarien identifizieren

Für jedes Asset: was seine Vertraulichkeit, Integrität oder Verfügbarkeit beeinträchtigen könnte, und auf welchem Weg: Debug-Schnittstelle, Funk, App, Update. Wir entwickeln die Szenarien in Workshops, mit dem Blick eines Angreifers.

Was Sie erhalten

  • Bedrohungskatalog
  • Szenarien und Angriffspfade
  • Annahmen über die Angreifer

Referenzen

  • ETSI TS 102 165-1
  • ISO/SAE 21434:2021*
Feld leuchtender Säulen, die meisten blau, einige orange
Bewertung

Risiken bewerten und behandeln

Auswirkung jedes Szenarios, Machbarkeit des Angriffs nach benötigter Zeit, Expertise, Ausrüstung und Zugang, Risikoniveau, dann die Entscheidung: reduzieren, vermeiden, übertragen oder akzeptieren. Jede Massnahme wird zu einer nachvollziehbaren Sicherheitsanforderung.

Was Sie erhalten

  • Risikomatrix
  • Sicherheitsanforderungen und Massnahmen
  • Begründete Restrisiken

Referenzen

  • CRA, Anhang I
  • IEC 62443-3-2:2020
Leuchtende Schleife in Form eines Unendlichzeichens, mit Punkten besetzt
Nachverfolgung

Integrieren und aktuell halten

Die Analyse wird mit den Anforderungen von Anhang I des CRA oder der EN 18031 verknüpft, speist den Testplan und fliesst in die technische Dokumentation ein. Wir aktualisieren sie nach Tests, einer Schwachstelle oder einer Weiterentwicklung des Produkts.

Was Sie erhalten

  • Abgleich mit Anhang I oder der EN 18031
  • Plan für Sicherheitstests
  • Aktualisierungen während des Unterstützungszeitraums

Referenzen

  • CRA, Art. 13 Abs. 2 und 4

Ausserdem

Cyber Resilience Act

Was der CRA von der Analyse erwartet

Die Verordnung legt keine Methode fest, aber einen Mindestinhalt. Unsere Analyse erfüllt ihn Punkt für Punkt.

  • Bestimmungsgemässe und vorhersehbare Verwendung

    Die Analyse geht von der bestimmungsgemässen und der vernünftigerweise vorhersehbaren Verwendung des Produkts aus, auch durch wenig erfahrene Nutzer.

    CRA, Art. 13 Abs. 3
  • Einsatzbedingungen

    Einsatzumgebung, zu schützende Assets, Verbindungen: Dasselbe Produkt hat im Wohnzimmer andere Risiken als in einer Fabrik.

    CRA, Art. 13 Abs. 3
  • Nutzungsdauer

    Die erwartete Nutzungsdauer des Produkts, die auch den Unterstützungszeitraum und die Dauer der Sicherheitsupdates bestimmt.

    CRA, Art. 13 Abs. 3 und 8
  • Begründete Anforderungen

    Die Analyse gibt an, welche Anforderungen von Anhang I gelten und wie sie umgesetzt werden. Jede nicht angewandte Anforderung wird schriftlich begründet.

    CRA, Art. 13 Abs. 3 und 4
  • Dokumentiert und Teil der Unterlagen

    Die Analyse ist Teil der technischen Dokumentation, die der Behörde auf Verlangen vorgelegt wird.

    CRA, Art. 13 Abs. 4; Anhang VII
  • Aktualisierung

    Sie wird während des gesamten Unterstützungszeitraums aktuell gehalten: neue Schwachstelle, neue Funktion, Testergebnisse.

    CRA, Art. 13 Abs. 2

Normen

Die Referenzmethoden

Der CRA schreibt keine Methode vor. Wir stützen uns auf die anerkannten Regelwerke der Branche Ihres Produkts.

SektorNormGegenstand
Alle ProdukteVerordnung (EU) 2024/2847, Art. 13Mindestinhalt der Bewertung der Cybersicherheitsrisiken
FunkEN 18031-1, -2 und -3:2024Assets, Schnittstellen und Entscheidungsbäume je Mechanismus
IndustrieIEC 62443-3-2:2020Risikobewertung, Zonen und Conduits, angestrebtes Security Level
TelekommunikationETSI TS 102 165-1 V5.3.1Analyse von Bedrohungen, Schwachstellen und Risiken (TVRA)
AutomobilISO/SAE 21434:2021*Cybersecurity Engineering für Strassenfahrzeuge, TARA

* Referenz für Ihr Projekt zu prüfen. Fahrzeuge unterliegen eigenen Vorschriften und sind vom Cyber Resilience Act ausgenommen; die TARA-Methode der ISO/SAE 21434 bleibt jedoch auch für andere Produkte eine nützliche Quelle.

Unser Vorgehen

Ihre Bedrohungsanalyse in vier Schritten

  1. Erstgespräch

    Ihr Produkt, seine Architektur, Ihre Märkte und Ihr Zeitplan. 30 Minuten.

  2. Vorbereitung

    Architekturunterlagen, Schemas, Liste der Komponenten und Schnittstellen.

  3. Workshops

    Modell des Produkts, Bedrohungen, Angriffsszenarien, Bewertung, mit Ihren Teams.

  4. Bericht

    Dokumentierte Analyse, Sicherheitsanforderungen, Testplan, bereit für die technische Dokumentation.

Häufige Fragen

Häufige Fragen zur Bedrohungsanalyse

Ihr Produkt wirft eine besondere Frage auf? Stellen Sie sie direkt einem Ingenieur.

Gespräch buchen
Was bedeutet TARA?

Threat Analysis and Risk Assessment: Bedrohungsanalyse und Risikobewertung. Man beschreibt das Produkt und das, was zu schützen ist, überlegt, wie ein Angreifer vorgehen könnte, bewertet Schwere und Machbarkeit jedes Szenarios und entscheidet dann über die Massnahmen. Der Begriff stammt aus der Automobilbranche, der Ansatz gilt aber für jedes vernetzte Produkt.

Quellen: ISO/SAE 21434:2021, Abschnitt 15 (zu prüfen); ETSI TS 102 165-1

Ist eine Bedrohungsanalyse Pflicht?

Für den Cyber Resilience Act ja: Der Hersteller muss die Cybersicherheitsrisiken seines Produkts bewerten, die Bewertung dokumentieren, der technischen Dokumentation beifügen und aktuell halten. Für die Funkanlagenrichtlinie verlangt die EN 18031, die Assets und Schnittstellen des Produkts zu analysieren, um zu entscheiden, welche Anforderungen gelten.

Quellen: Verordnung (EU) 2024/2847, Art. 13 Abs. 2 bis 4; EN 18031-1:2024, Abschnitt 5

Welche Methode ist anzuwenden?

Der CRA legt den Mindestinhalt der Analyse fest, schreibt aber keine Methode vor. Wir stützen uns auf anerkannte Methoden, etwa ISO/SAE 21434 in der Automobilbranche, die TVRA des ETSI für die Telekommunikation oder IEC 62443-3-2 für industrielle Systeme, und passen die Tiefe der Analyse an Ihr Produkt an.

Quellen: Verordnung (EU) 2024/2847, Art. 13; IEC 62443-3-2:2020; ETSI TS 102 165-1

Was ist der Unterschied zur Risikobeurteilung der CE-Kennzeichnung?

Die Risikobeurteilung der CE-Kennzeichnung, etwa nach ISO 12100 für eine Maschine, behandelt Gefährdungen für Personen: bewegliche Teile, Elektrizität, Wärme. Die Bedrohungsanalyse behandelt vorsätzliche Angriffe auf das Produkt und seine Daten. Beide treffen sich, wenn ein Angriff eine Gefährdung verursachen kann, etwa bei einer vernetzten Maschine.

Quellen: Maschinenverordnung (EU) 2023/1230, Anhang III, 1.1.9; Verordnung (EU) 2024/2847, Art. 13

Wer sollte mitwirken?

Wer das Produkt kennt: Elektronikarchitektur, Embedded-Software, App und Cloud, dazu eine Person, die die Kunden und den tatsächlichen Einsatz kennt. Wir moderieren die Workshops, stellen die Fragen eines Angreifers und verfassen die Analyse.

Wann sollte sie durchgeführt werden?

So früh wie möglich, sobald die Architektur bekannt ist: Eine Designentscheidung zu ändern ist viel günstiger, als ein fertiges Produkt zu korrigieren. Bei einem bestehenden Produkt dient sie als Ausgangspunkt für die CRA-Konformität.

Gespräch buchen

Erzählen Sie uns von Ihrem Produkt

Wählen Sie direkt einen 30-minütigen Termin mit einem Ingenieur. Kein Hin und Her per E-Mail: Sie wählen die Zeit, wir bereiten das Gespräch vor.

Termin wählen

Kontaktdaten

Adresse
Säfeli Sàrl
Route d'Englisberg 3
1763 Granges-Paccot
Sprachen
Französisch, Deutsch, Englisch
Gespräch buchen